



Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

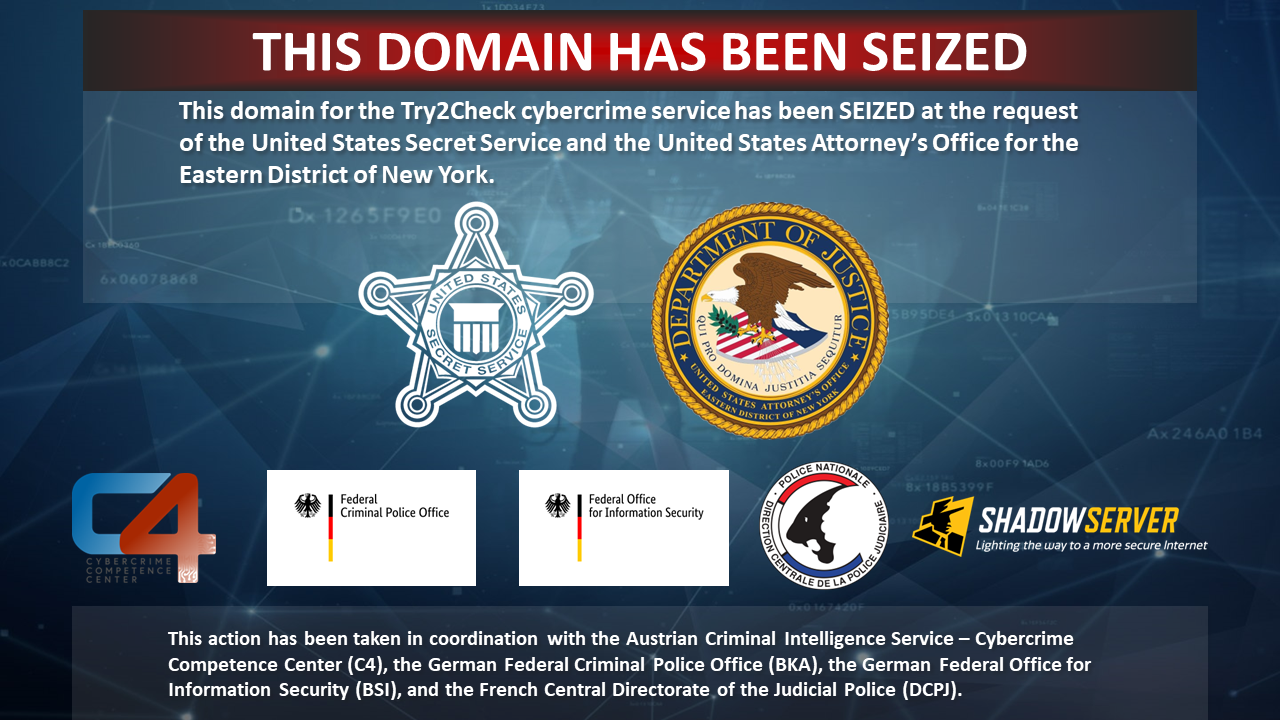
Американские власти вместе с зарубежными коллегами отключили сайты, использовавшиеся для проверки краденых данных банковских карт. В штате Нью-Йорк огласили обвинения, выдвинутые против россиянина Дениса Кулькова, предполагаемого владельца и оператора сервиса Try2Check, популярного у обитателей даркнета.

По данным Секретной службы США, платформа, позволявшая продавцам и скупщикам краденого оценить качество товара, была создана в 2005 году. Сервис помогал повысить выгоду от сделки и быстро набрал популярность у завсегдатаев профильных маркетплейсов — таких как Joker's Stash.

Системы Try2Check ежемесячно выполняли более 1 млн транзакций; суммарный доход от продажи сомнительных услуг, по оценкам американцев, составляет не менее $18 миллионов в биткоинах. От такого пособничества киберкриминалу пострадали не только владельцы и эмитенты банковских карт, но также крупный платежный процессор в США, мощности которого использовались для верификации краденых данных.

В расследовании преступной деятельности помимо американских спецслужб принимали участие партнеры из Германии, Австрии и Франции. Отключить инфраструктуру Try2Check помогли консультанты из НКО Shadowserver Foundation.


Окружной суд Нью-Йорка выдал ордер на арест Кулькова. Ему инкриминируют мошенничество с использованием средств доступа, неправомерное вмешательство в работу компьютерных систем и отмывание денег — по совокупности до 20 лет лишения свободы.

Надежды на то, что россиянина удастся призвать к ответу, мало: он живет в Самаре, и задержание возможно лишь в случае его выезда за рубеж. Американцы готовы заплатить $10 млн за информацию, способствующую поимке подозреваемого; дополнительное вознаграждение до $1 млн получат те, кто поможет выявить других лидеров Try2Check.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru