



Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Исследователь в области кибербезопасности взломал более десятка пакетов Packagist, часть которых насчитывает сотни миллионов установок. Забавной оказалась причина такого поступка: специалист просто хотел получить работу в сфере ИБ.

Интересный соискатель действует под псевдонимом neskafe3v1. Он сам вышел на связь с BleepingComputer, заявив, что ему удалось получить контроль над 14 Packagist-пакетами, у одного из которых счётчик установок превышает 500 миллионов.

Для тех, кто не в курсе: Packagist представляет собой основной реестр PHP-пакетов, которые можно установить с помощью инструмента Composer. Packagist выступает больше в качестве хранилища или каталога метаданных.

Список взломанных пакетов с соответствующим количеством установок выглядит так:

Имя пакета Число установок
acmephp/acmephp 124,860
acmephp/core 419,258
acmephp/ssl 531,692
doctrine/doctrine-cache-bundle 73,490,057
doctrine/doctrine-module 5,516,721
doctrine/doctrine-mongo-odm-module 516,441
doctrine/doctrine-orm-module 5,103,306
doctrine/instantiator 526,809,061
growthbook/growthbook 97,568
jdorn/file-system-cache 32,660
jdorn/sql-formatter 94,593,846
khanamiryan/qrcode-detector-decoder 20,421,500
object-calisthenics/phpcs-calisthenics-rules 2,196,380
tga/simhash-php (aka tgalopin/simhashphp) 30,555


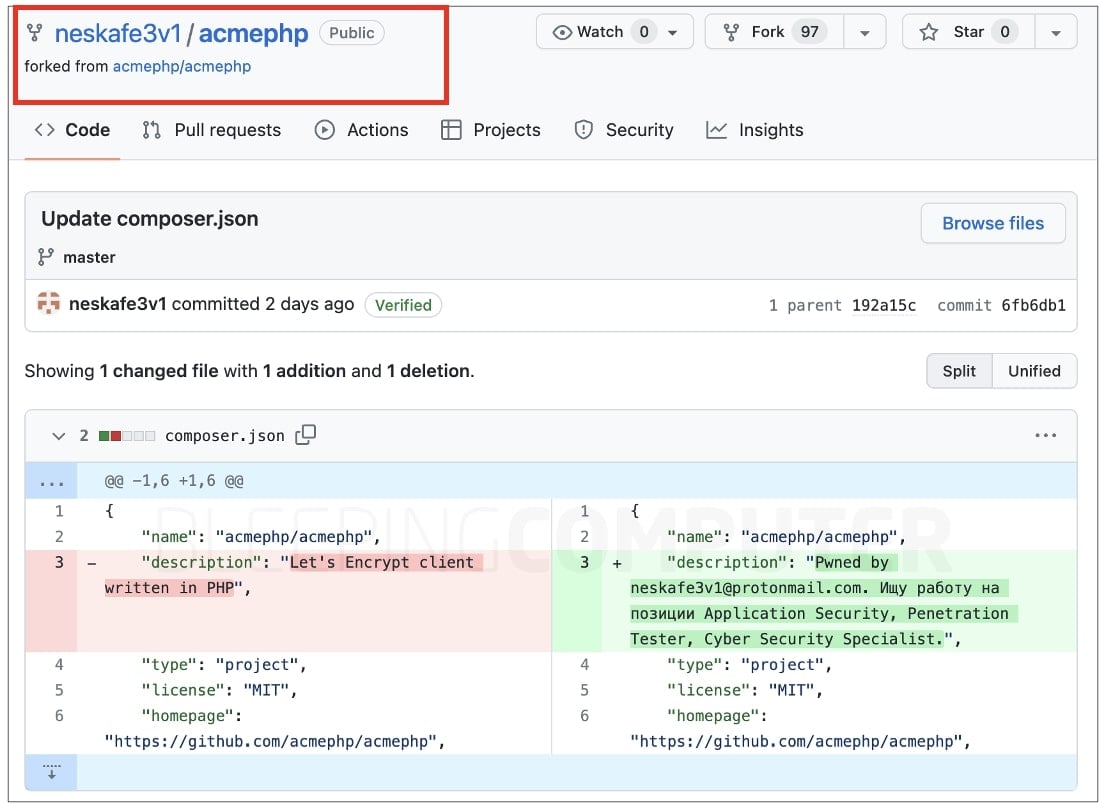
Исследователь предоставил BleepingComputer доказательство своей работы: затронутые страницы Packagist были модифицированы, чтобы продемонстрировать наличие доступа neskafe3v1 к пакетам.

Тут стоит отметить, что метод публикации пакетов в Packagist отличается от репозиториев вроде npm или PyPI. Разработчику не надо загружать бинарники на Packagist.org, вместо этого он создаёт аккаунт в системе Packagist и отправляет ссылку на свой репозиторий на GitHub.

У Packagist есть специальный робот-краулер, который просканирует данные и отобразит их на странице каталога.

Интересно, что в сообщении neskafe3v1 содержатся русские слова, что, конечно же, позволяет зарубежным коллегам отнести его к «российским хакерам»:

«Pwned by neskafe3v1.... Ищу работу на позиции Application Security, Penetration Tester, Cyber Security Specialist».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru