



Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Исследователь в области кибербезопасности взломал более десятка пакетов Packagist, часть которых насчитывает сотни миллионов установок. Забавной оказалась причина такого поступка: специалист просто хотел получить работу в сфере ИБ.

Интересный соискатель действует под псевдонимом neskafe3v1. Он сам вышел на связь с BleepingComputer, заявив, что ему удалось получить контроль над 14 Packagist-пакетами, у одного из которых счётчик установок превышает 500 миллионов.

Для тех, кто не в курсе: Packagist представляет собой основной реестр PHP-пакетов, которые можно установить с помощью инструмента Composer. Packagist выступает больше в качестве хранилища или каталога метаданных.

Список взломанных пакетов с соответствующим количеством установок выглядит так:

Имя пакета Число установок
acmephp/acmephp 124,860
acmephp/core 419,258
acmephp/ssl 531,692
doctrine/doctrine-cache-bundle 73,490,057
doctrine/doctrine-module 5,516,721
doctrine/doctrine-mongo-odm-module 516,441
doctrine/doctrine-orm-module 5,103,306
doctrine/instantiator 526,809,061
growthbook/growthbook 97,568
jdorn/file-system-cache 32,660
jdorn/sql-formatter 94,593,846
khanamiryan/qrcode-detector-decoder 20,421,500
object-calisthenics/phpcs-calisthenics-rules 2,196,380
tga/simhash-php (aka tgalopin/simhashphp) 30,555


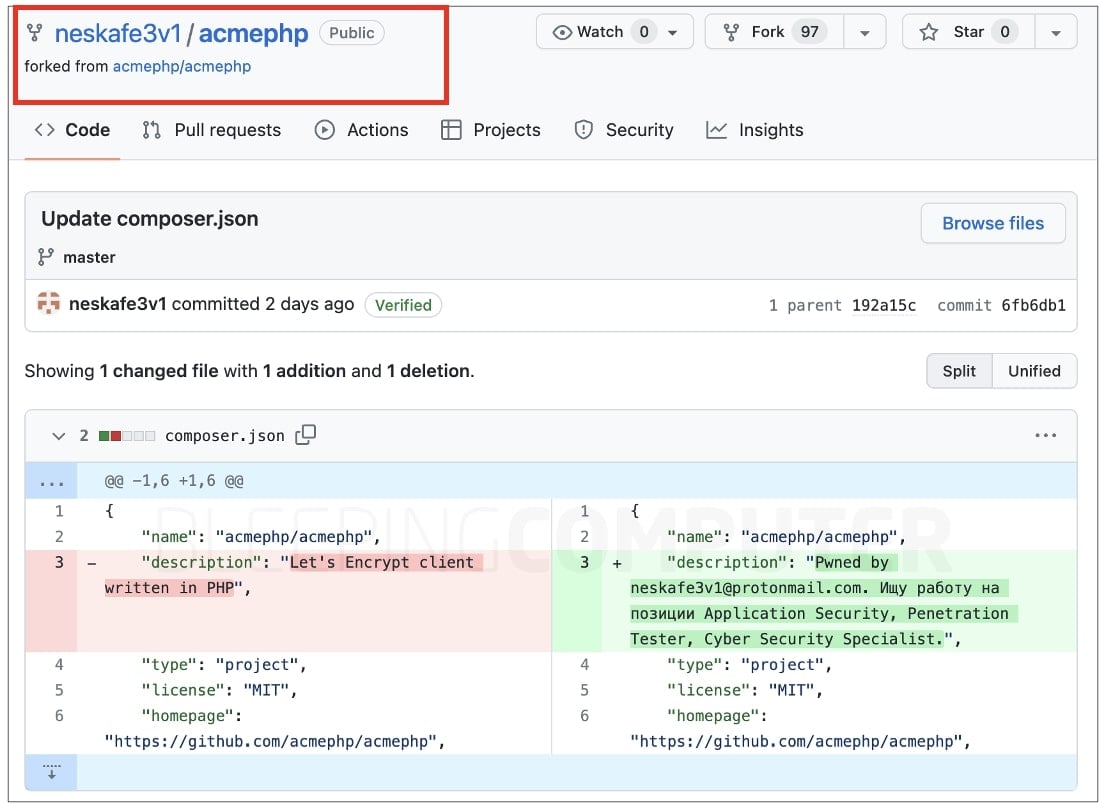
Исследователь предоставил BleepingComputer доказательство своей работы: затронутые страницы Packagist были модифицированы, чтобы продемонстрировать наличие доступа neskafe3v1 к пакетам.

Тут стоит отметить, что метод публикации пакетов в Packagist отличается от репозиториев вроде npm или PyPI. Разработчику не надо загружать бинарники на Packagist.org, вместо этого он создаёт аккаунт в системе Packagist и отправляет ссылку на свой репозиторий на GitHub.

У Packagist есть специальный робот-краулер, который просканирует данные и отобразит их на странице каталога.

Интересно, что в сообщении neskafe3v1 содержатся русские слова, что, конечно же, позволяет зарубежным коллегам отнести его к «российским хакерам»:

«Pwned by neskafe3v1.... Ищу работу на позиции Application Security, Penetration Tester, Cyber Security Specialist».

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru