



Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Соискатель взломал популярные PHP-пакеты Packagist, чтобы получить работу

Исследователь в области кибербезопасности взломал более десятка пакетов Packagist, часть которых насчитывает сотни миллионов установок. Забавной оказалась причина такого поступка: специалист просто хотел получить работу в сфере ИБ.

Интересный соискатель действует под псевдонимом neskafe3v1. Он сам вышел на связь с BleepingComputer, заявив, что ему удалось получить контроль над 14 Packagist-пакетами, у одного из которых счётчик установок превышает 500 миллионов.

Для тех, кто не в курсе: Packagist представляет собой основной реестр PHP-пакетов, которые можно установить с помощью инструмента Composer. Packagist выступает больше в качестве хранилища или каталога метаданных.

Список взломанных пакетов с соответствующим количеством установок выглядит так:

Имя пакета Число установок
acmephp/acmephp 124,860
acmephp/core 419,258
acmephp/ssl 531,692
doctrine/doctrine-cache-bundle 73,490,057
doctrine/doctrine-module 5,516,721
doctrine/doctrine-mongo-odm-module 516,441
doctrine/doctrine-orm-module 5,103,306
doctrine/instantiator 526,809,061
growthbook/growthbook 97,568
jdorn/file-system-cache 32,660
jdorn/sql-formatter 94,593,846
khanamiryan/qrcode-detector-decoder 20,421,500
object-calisthenics/phpcs-calisthenics-rules 2,196,380
tga/simhash-php (aka tgalopin/simhashphp) 30,555


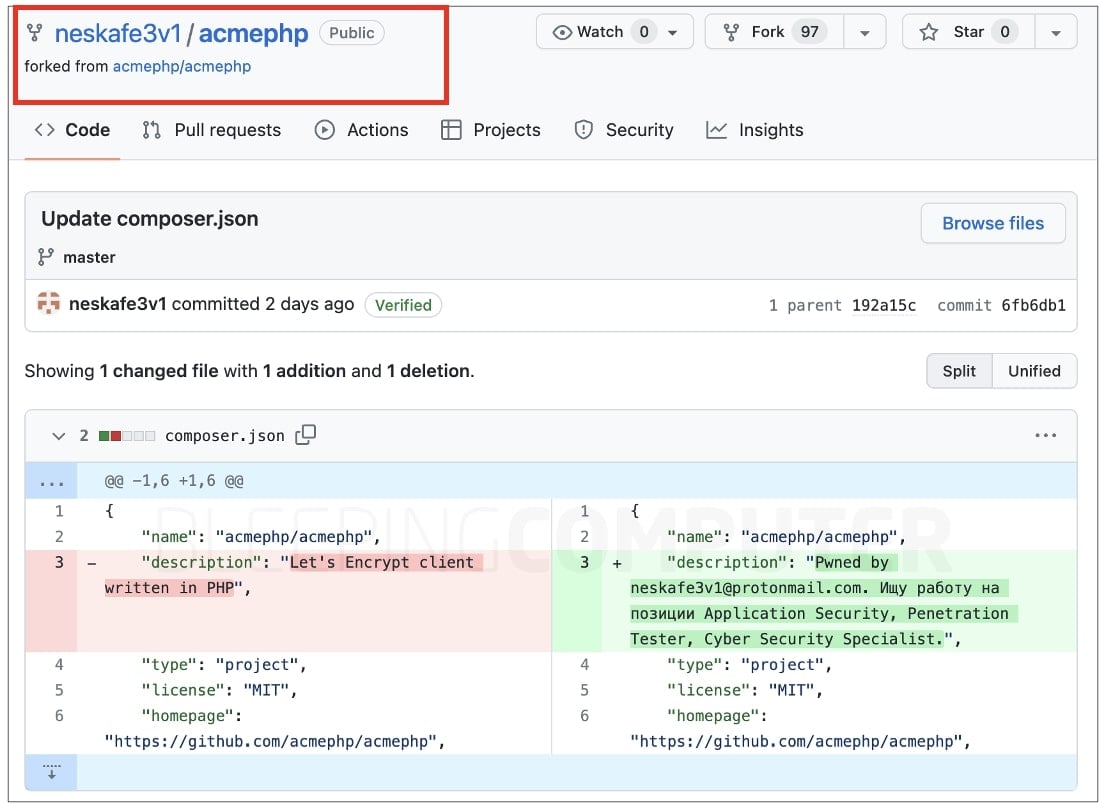
Исследователь предоставил BleepingComputer доказательство своей работы: затронутые страницы Packagist были модифицированы, чтобы продемонстрировать наличие доступа neskafe3v1 к пакетам.

Тут стоит отметить, что метод публикации пакетов в Packagist отличается от репозиториев вроде npm или PyPI. Разработчику не надо загружать бинарники на Packagist.org, вместо этого он создаёт аккаунт в системе Packagist и отправляет ссылку на свой репозиторий на GitHub.

У Packagist есть специальный робот-краулер, который просканирует данные и отобразит их на странице каталога.

Интересно, что в сообщении neskafe3v1 содержатся русские слова, что, конечно же, позволяет зарубежным коллегам отнести его к «российским хакерам»:

«Pwned by neskafe3v1.... Ищу работу на позиции Application Security, Penetration Tester, Cyber Security Specialist».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru