



Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Исследователи в области кибербезопасности выявили уязвимости в софтовой имплементации протокола динамической маршрутизации BGP (Border Gateway Protocol). Эти бреши можно использовать в DoS-атаках.

В общей сложности эксперты насчитали три проблемы в версии FRRouting под номером 8.4. Это довольно популярный протокол с открытым исходным кодом для Linux- и Unix-платформ, его используют крупные вендоры: NVIDIA Cumulus, DENT и SONiC.

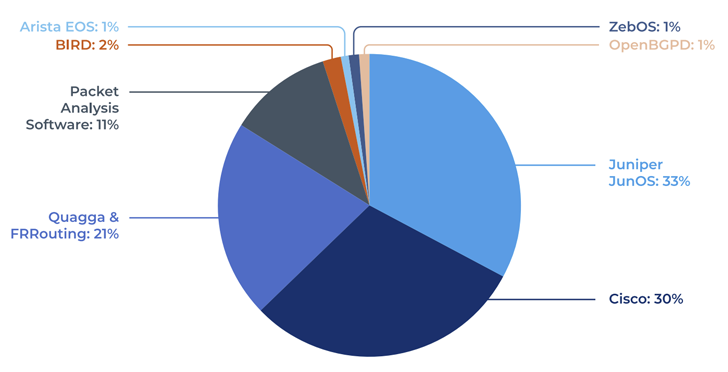
В ходе анализа исследователи из Forescout Vedere Labs изучили семь различных имплементаций BGP: FRRouting, BIRD, OpenBGPd, Mikrotik RouterOS, Juniper JunOS, Cisco IOS и Arista EOS. Список обнаруженных брешей выглядит так:

  • CVE-2022-40302 (6,5 балла по CVSS) — возможность чтения за пределами границ при обработке специально сформированного сообщения BGP OPEN с опцией Extended Optional Parameters Length.
  • CVE-2022-40318 (6,5 балла по CVSS) — аналогичная CVE-2022-40302 уязвимость.
  • CVE-2022-43681 (6,5 балла по CVSS) — чтение за пределами границ при обработке специально сформированного сообщения BGP OPEN, которое резко обрывается октетом длины опции.

«Выявленные бреши можно использовать для вызова сбоя в работе (DoS) BGP-пиров и сброса всех сессий», — пишут специалисты в отчёте.


Условный злоумышленник может провести спуфинг IP-адрес BGP-пира или задействовать эксплойт для других дыр и ошибок конфигурации софта, после чего отправить специально сформированное сообщение BGP OPEN.

Эксперты Forescout также выложили написанный на Python инструмент BGP Fuzzer, позволяющий организациям проверить, защищённость своих установок.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru