



Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Новые уязвимости BGP затрагивают популярный софт для маршрутизации

Исследователи в области кибербезопасности выявили уязвимости в софтовой имплементации протокола динамической маршрутизации BGP (Border Gateway Protocol). Эти бреши можно использовать в DoS-атаках.

В общей сложности эксперты насчитали три проблемы в версии FRRouting под номером 8.4. Это довольно популярный протокол с открытым исходным кодом для Linux- и Unix-платформ, его используют крупные вендоры: NVIDIA Cumulus, DENT и SONiC.

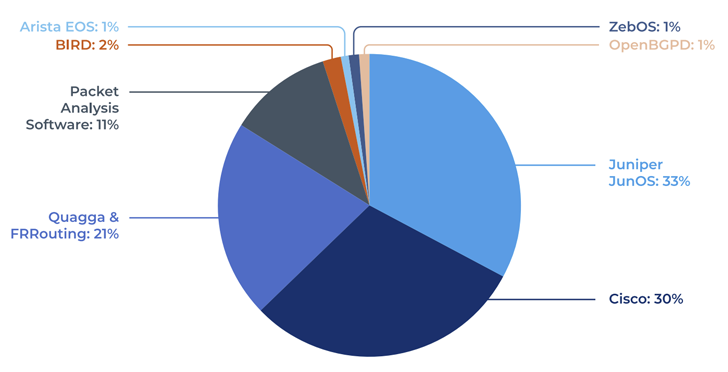
В ходе анализа исследователи из Forescout Vedere Labs изучили семь различных имплементаций BGP: FRRouting, BIRD, OpenBGPd, Mikrotik RouterOS, Juniper JunOS, Cisco IOS и Arista EOS. Список обнаруженных брешей выглядит так:

  • CVE-2022-40302 (6,5 балла по CVSS) — возможность чтения за пределами границ при обработке специально сформированного сообщения BGP OPEN с опцией Extended Optional Parameters Length.
  • CVE-2022-40318 (6,5 балла по CVSS) — аналогичная CVE-2022-40302 уязвимость.
  • CVE-2022-43681 (6,5 балла по CVSS) — чтение за пределами границ при обработке специально сформированного сообщения BGP OPEN, которое резко обрывается октетом длины опции.

«Выявленные бреши можно использовать для вызова сбоя в работе (DoS) BGP-пиров и сброса всех сессий», — пишут специалисты в отчёте.


Условный злоумышленник может провести спуфинг IP-адрес BGP-пира или задействовать эксплойт для других дыр и ошибок конфигурации софта, после чего отправить специально сформированное сообщение BGP OPEN.

Эксперты Forescout также выложили написанный на Python инструмент BGP Fuzzer, позволяющий организациям проверить, защищённость своих установок.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru