



Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

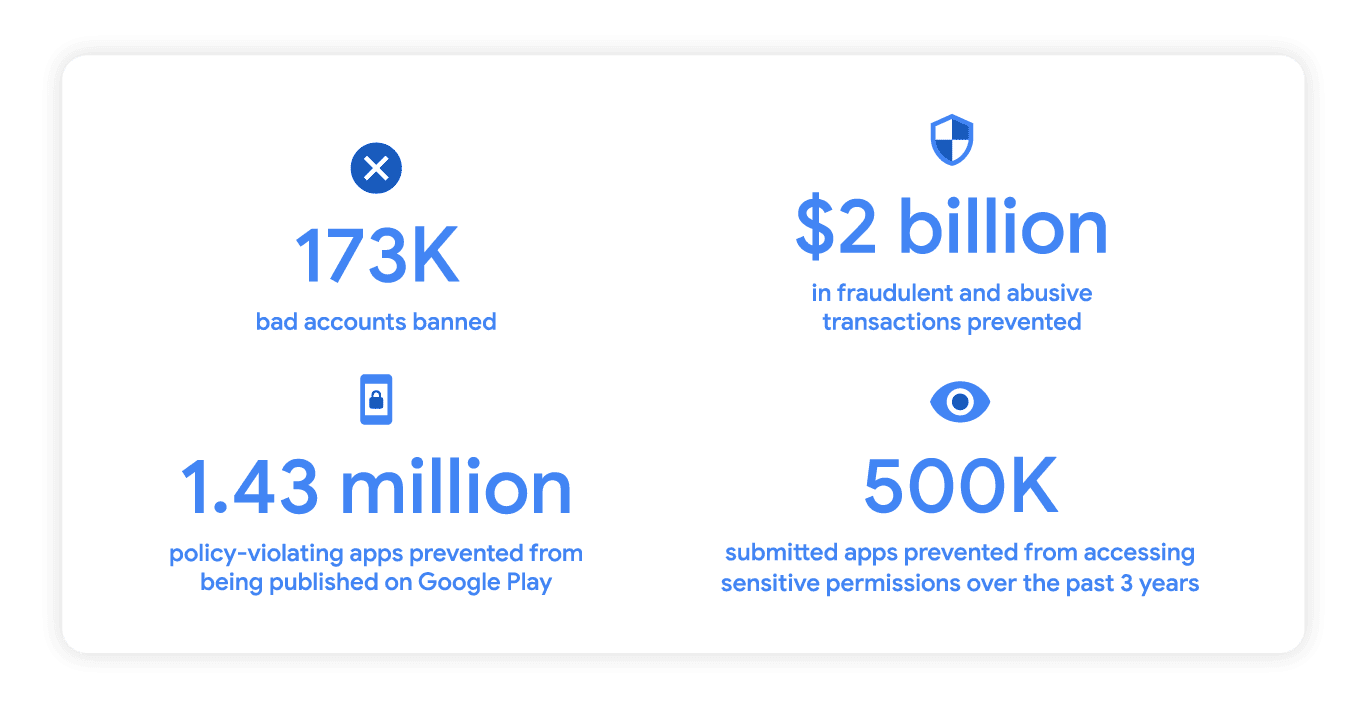
По словам Google, в 2022 году корпорация заблокировала аккаунты 173 тысяч разработчиков приложений для Android. Так интернет-гигант борется с распространением вредоносных программ и мошеннических схем, направленных на владельцев Android-устройств.

Помимо этого, в Google заявили, что меры безопасности не дали проникнуть в Google Play Store около 1,5 миллионам приложений, в той или иной степени нарушающим правила официального магазина Android-приложений.

Команда Google Play Commerce также пресекла несанкционированные и мошеннические транзакции, которые могли привести к катастрофическим финансовым потерям — более двух миллиардов долларов.

«В 2022 году нам удалось заблокировать публикацию 1,43 млн приложений в магазине Google Play. Такой результат стал следствием усовершенствованных защитных механизмов, а также постоянных вложений в машинное обучение и процесс проверки приложений», — пишет Google Security Team.

Корпорация также ввела дополнительные требования для девелоперов, желающих протащить свои приложения в Google Play Store. Например, среди таких мер можно отметить верификацию по телефону или адресу электронной почты.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru