



Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

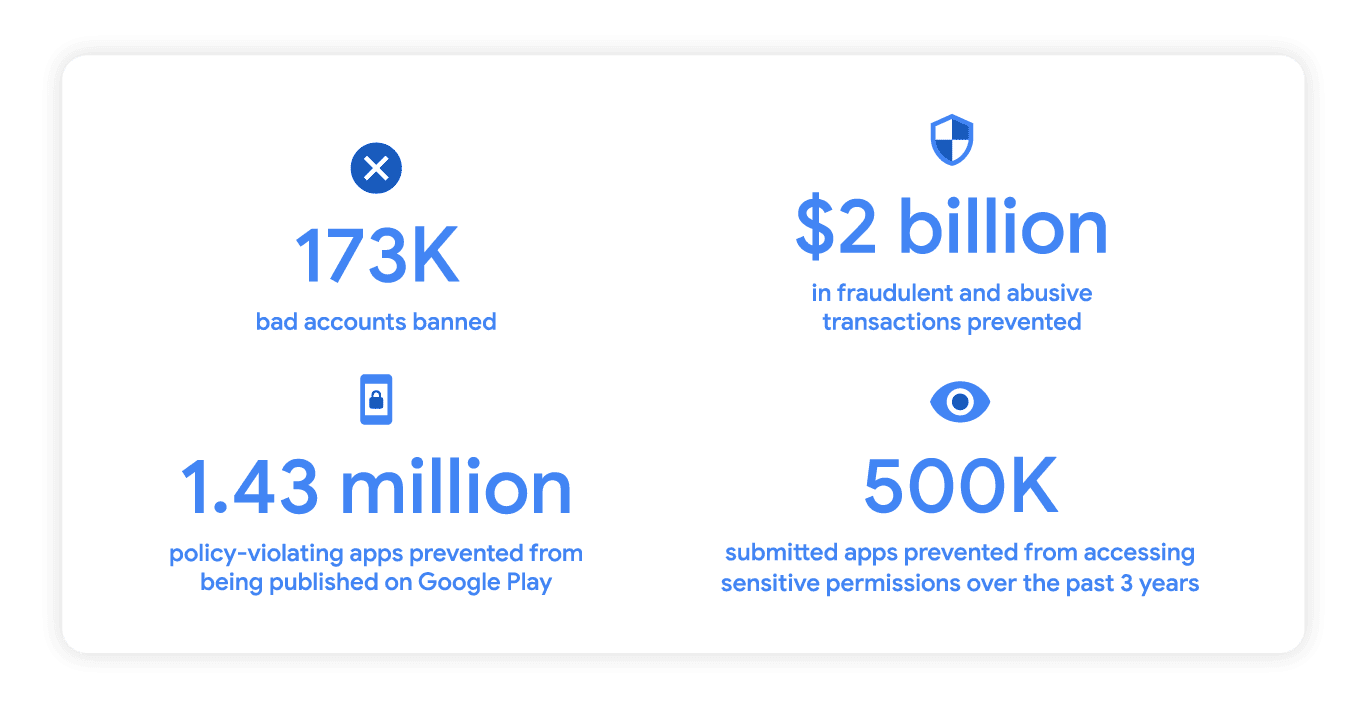
По словам Google, в 2022 году корпорация заблокировала аккаунты 173 тысяч разработчиков приложений для Android. Так интернет-гигант борется с распространением вредоносных программ и мошеннических схем, направленных на владельцев Android-устройств.

Помимо этого, в Google заявили, что меры безопасности не дали проникнуть в Google Play Store около 1,5 миллионам приложений, в той или иной степени нарушающим правила официального магазина Android-приложений.

Команда Google Play Commerce также пресекла несанкционированные и мошеннические транзакции, которые могли привести к катастрофическим финансовым потерям — более двух миллиардов долларов.

«В 2022 году нам удалось заблокировать публикацию 1,43 млн приложений в магазине Google Play. Такой результат стал следствием усовершенствованных защитных механизмов, а также постоянных вложений в машинное обучение и процесс проверки приложений», — пишет Google Security Team.

Корпорация также ввела дополнительные требования для девелоперов, желающих протащить свои приложения в Google Play Store. Например, среди таких мер можно отметить верификацию по телефону или адресу электронной почты.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru