



Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

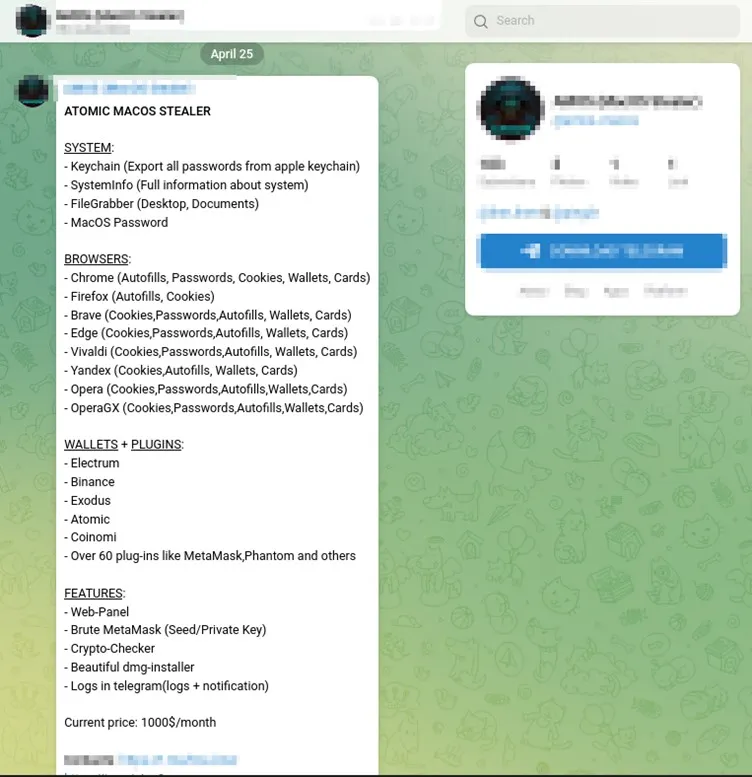
В закрытых группах Telegram продают новую вредоносную программу для операционной системы macOS. Получивший имя Atomic (некоторые называют AMOS) зловред заточен под кражу пользовательских данных.

Авторы Atomic предлагают его по подписочной модели: 1000 долларов в месяц. За эту сумму потенциальный покупатель получает файл DMG, содержащий 64-битный вредонос, написанный на Go.

Попав на macOS-устройство, Atomic вытаскивает пароли из связки ключей (Keychain), ворует файлы на дисках, cookies, а также сохраненные в браузере карты и учетные данные. Помимо этого, троян пытается извлечь данные 50 различных криптовалютных кошельков.

За тысячу долларов в месяц покупатели также получают полнофункциональную веб-панель и брутфорсер MetaMask. На продажу нового вредоноса в Telegram обратили внимание исследователи из Trellix и Cyble.


Интересно, что Atomic практически не детектируется на VirusTotal: лишь один антивирусный движок распознал угрозу.

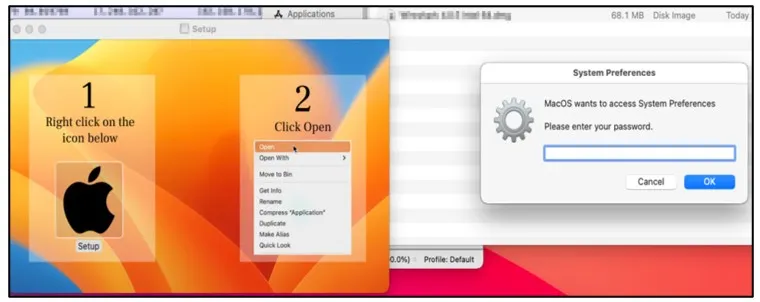
Чтобы сходу вытащить основной пароль пользователя macOS, Atomic выводит фейковую форму ввода учетных данных. Поскольку софт часто требует пароль администратора, жертва может не заподозрить неладное. После этого вредонос автоматически повышает права.


Все украденные данные Atomic пакует в ZIP-архив и отправляет на сервер злоумышленника.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru