



Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

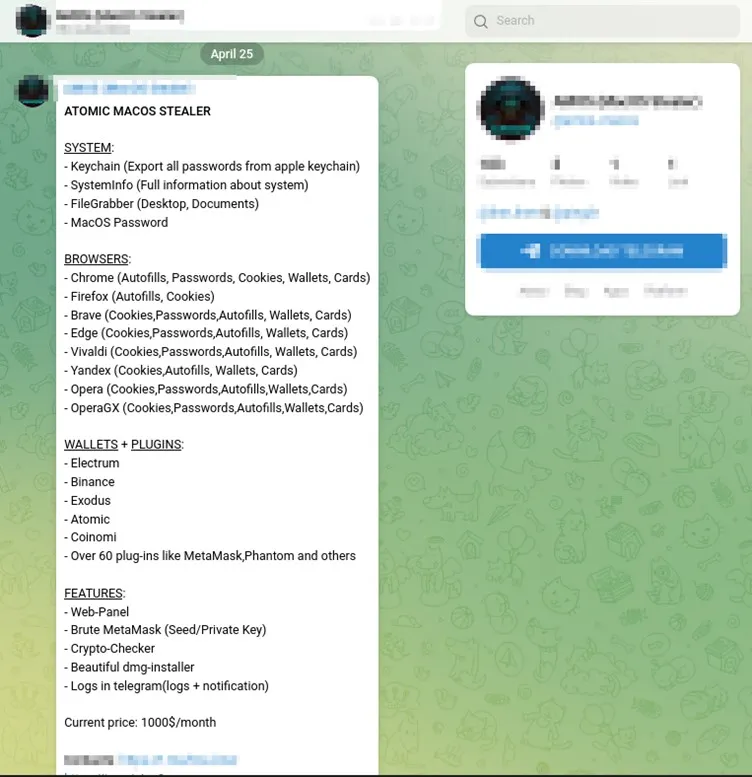
В закрытых группах Telegram продают новую вредоносную программу для операционной системы macOS. Получивший имя Atomic (некоторые называют AMOS) зловред заточен под кражу пользовательских данных.

Авторы Atomic предлагают его по подписочной модели: 1000 долларов в месяц. За эту сумму потенциальный покупатель получает файл DMG, содержащий 64-битный вредонос, написанный на Go.

Попав на macOS-устройство, Atomic вытаскивает пароли из связки ключей (Keychain), ворует файлы на дисках, cookies, а также сохраненные в браузере карты и учетные данные. Помимо этого, троян пытается извлечь данные 50 различных криптовалютных кошельков.

За тысячу долларов в месяц покупатели также получают полнофункциональную веб-панель и брутфорсер MetaMask. На продажу нового вредоноса в Telegram обратили внимание исследователи из Trellix и Cyble.


Интересно, что Atomic практически не детектируется на VirusTotal: лишь один антивирусный движок распознал угрозу.

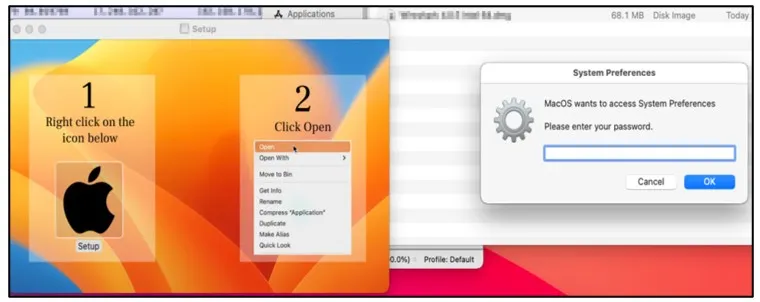
Чтобы сходу вытащить основной пароль пользователя macOS, Atomic выводит фейковую форму ввода учетных данных. Поскольку софт часто требует пароль администратора, жертва может не заподозрить неладное. После этого вредонос автоматически повышает права.


Все украденные данные Atomic пакует в ZIP-архив и отправляет на сервер злоумышленника.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru