



Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

В Google Play Store обнаружились 38 приложений, замаскированных под популярную игру Minecraft. Они примечательны тем, что протаскивают на Android-устройства пользователей адваре HiddenAds, загружающее рекламные объявления в фоновом режиме.

Minecraft насчитывает около 140 миллионов активных игроков ежемесячно. Популярность проекта давно не даёт покоя другим разработчикам, которые неоднократно пытались воспроизвести незатейливый стиль и геймплей знаменитой песочницы.

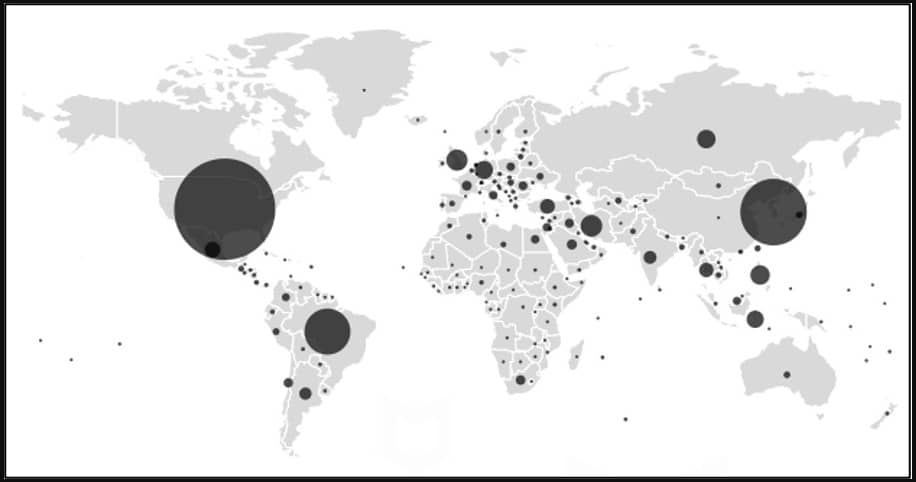
Недобросовестные девелоперы, пытающиеся замаскировать свой софт под Minecraft, начиняют его рекламными программами. В общей сложности такие приложения проникли на 35 млн Android-устройств в США, Канаде, Южной Корее и Бразилии.


Как правило, пользователи не замечают вредоносной активности, которая происходит в фоновом режиме, поскольку они увлечены игровым процессом. Более того, такие признаки, как чрезмерное потребление заряда батареи, повышенный расход сетевого трафика и нагревание смартфона юзеры могут списать на игру.

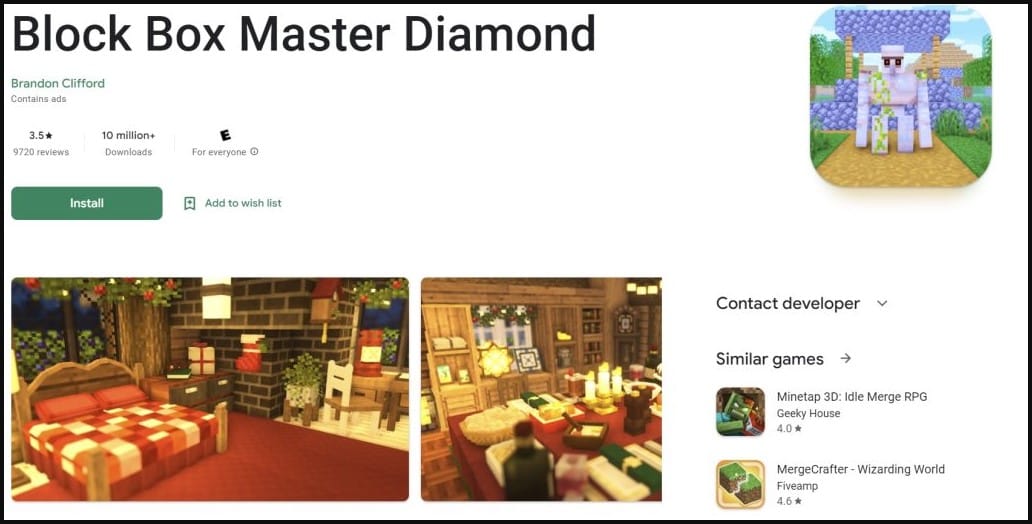
На адваре обратила внимание команда McAfee Mobile Research Team. Наиболее популярными вредоносами оказались следующие:

  • Block Box Master Diamond – 10 миллионов загрузок
  • Craft Sword Mini Fun – 5 миллионов загрузок
  • Block Box Skyland Sword – 5 миллионов загрузок
  • Craft Monster Crazy Sword – 5 миллионов загрузок
  • Block Pro Forrest Diamond – 1 миллион загрузок
  • Block Game Skyland Forrest – 1 миллион загрузок
  • Block Rainbow Sword Dragon – 1 миллион загрузок
  • Craft Rainbow Mini Builder – 1 миллион загрузок
  • Block Forrest Tree Crazy – 1 миллион загрузок


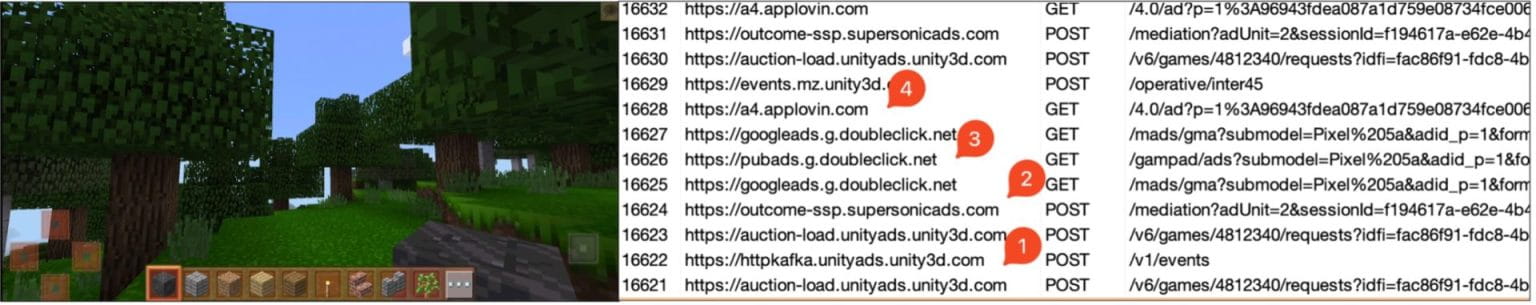
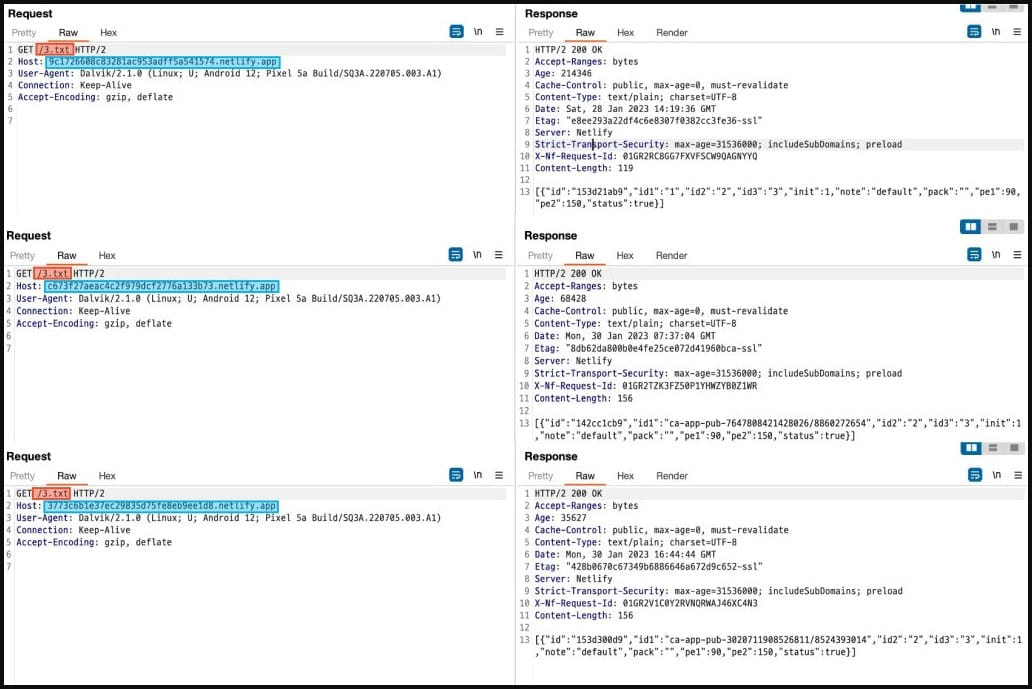
Анализ сетевого трафика, которым обменивается адваре, показал несколько странных пакетов, сгенерированных рекламными библиотеками от Google, AppLovin, Unity и Supersonic. Согласно отчёту McAfee, нежелательные приложения используют схожую структуру пакетов: «3.txt» фигурирует в качестве пути — https://(случайный_набор_символов).netlify.app/3.txt. А вот домены у каждого приложения свои.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru