



Госзаказчики продолжают закупать ОС Windows

Госзаказчики продолжают закупать ОС Windows

Госзаказчики продолжают закупать ОС Windows

В 2023 году только одна госорганизация приобрела ОС Windows и всего лишь на сумму 30 тыс. рублей, пишут РИА Новости. При этом Anti-Malware.ru обнаружил на сайте госзакупок минимум две сделки на 150 тыс. руб и еще 4 заявки на суммы до 300 тыс. рублей каждая.

О том, что в России практически остановились госзакупки Windows сообщают “РИА Новости”. Агентство ссылается на отчет проекта «Контур.Торги".

Согласно исследованию площадки, заказы американской ОС в 2022 году упали на 82%, а в 2023 году была проведена только одна сделка и та — на скромную сумму в 31 тыс. рублей. Какая организация и что именно приобрела из линейки Microsoft Windows, в новости не уточняется.

Команда Anti-Malware.ru для объективности данных обратилась к официальному сайту госзакупок.

Согласно размещенным в открытом доступе сведениям, как минимум две государственные организации закупили уже в 2023 году продукты Microsoft.

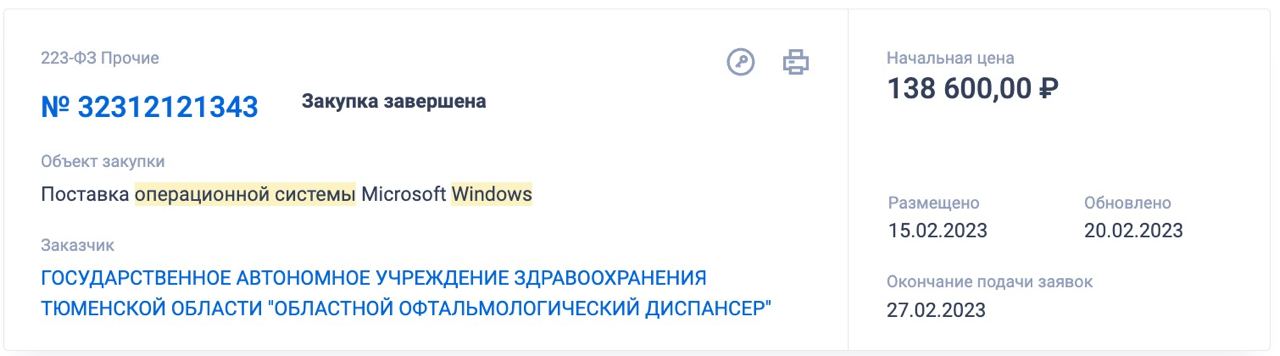
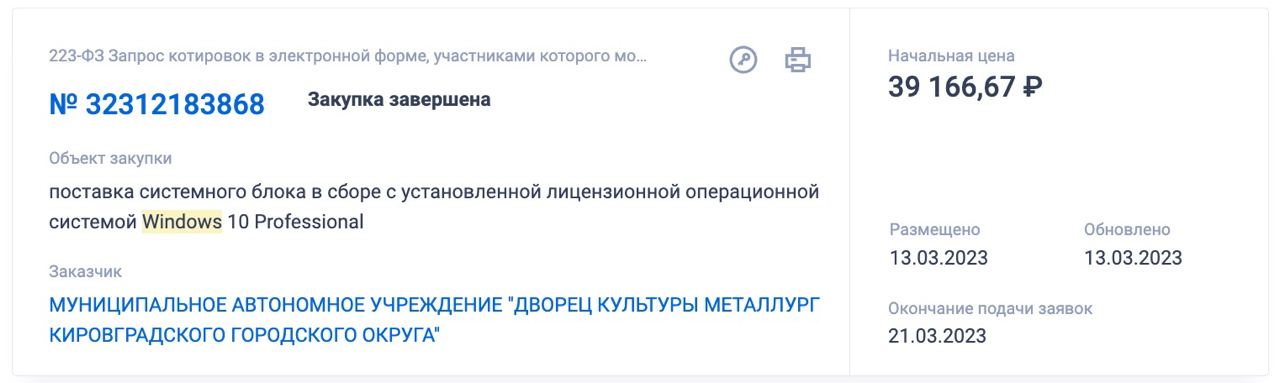
Так, в феврале этого года ОС Windows на почти 140 тыс. руб приобрел Тюменский офтальмологический диспансер, а в марте завершилась закупка “системного блока в сборе с установленной лицензионной операционной системой Windows 10 Professional” для кировоградского Дворца Культуры — 39 166,67 руб.


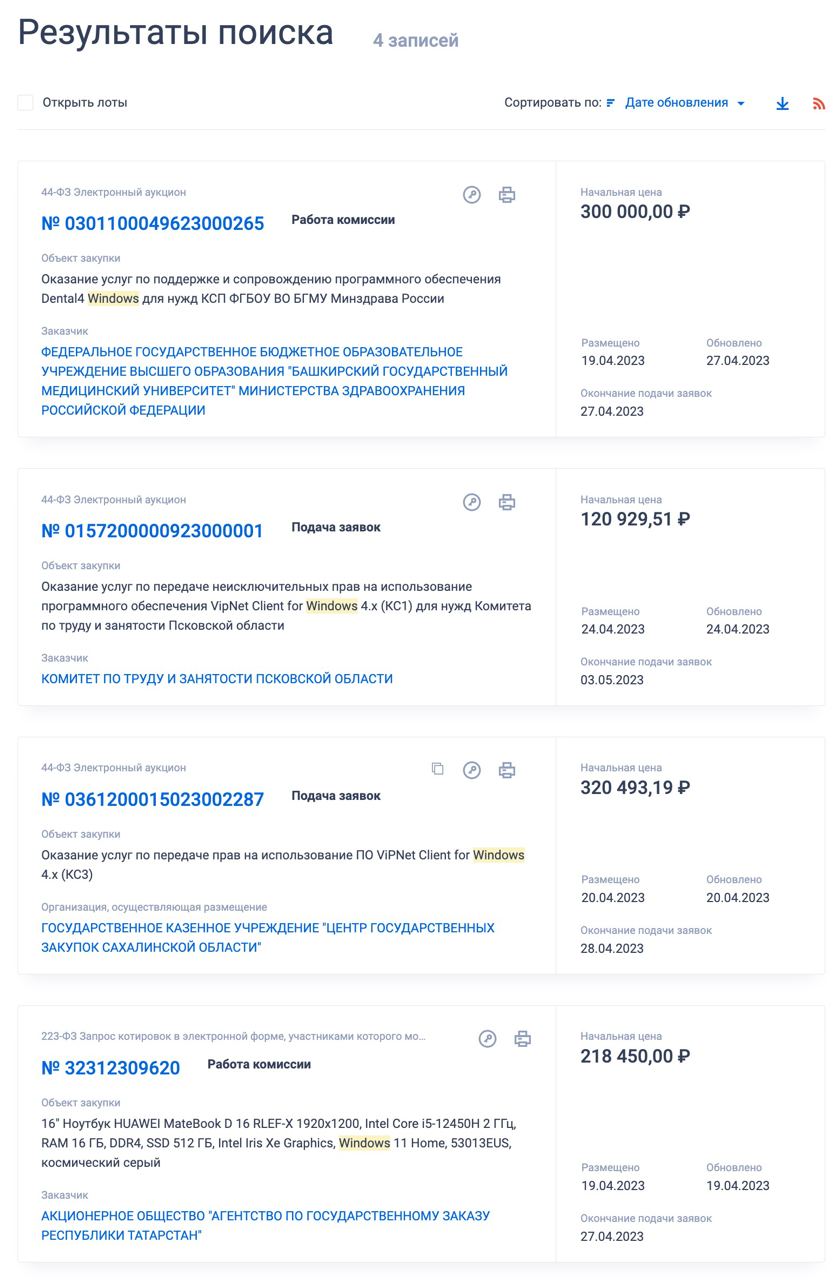
Кроме того, на официальной портале госзакупок в стадии подачи заявок и рассмотрения их комиссией “висят” четыре запроса на ПО от Microsoft. Суммы заявок варьируются от 120 тыс. до 320 тыс. рублей.


Напомним, в начале апреля в компании “Код Безопасности” заявили, что к 2025 году 99% государственных организаций России полностью избавятся от операционной системы Windows. По прогнозам вендора, за два оставшихся года решения семейства Microsoft успеют заменить на Linux.

Также на этой неделе стало известно, что власти хотят обязать магазины, торгующие электроникой, предустанавливать российскую операционную систему на все ноутбуки и персональные компьютеры, которые ввозятся в Россию. В ноябре прошлого года Минцифры определило три приоритетные операционные системы, которые планирует поддерживать и развивать. Все они — Astra Linux, ОС “Альт” и “Ред ОС” — базируются именно на Linux.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru