



Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

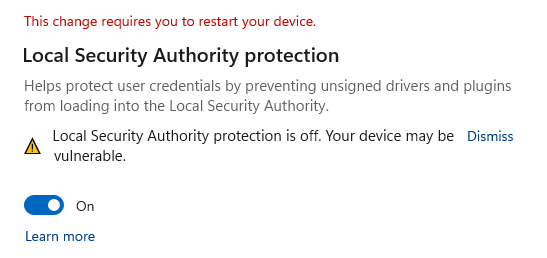
Microsoft устранила в Windows баг, вызывавший алерты Windows Security об отключении защиты Local Security Authority (LSA). Фикс получился интересный: корпорация просто удалила соответствующий пункт из настроек.

LSA Protection помогает защитить пользователей от кражи учётных данных и мешает вредоносному коду внедряться в процесс LSASS.exe. Как правило, дамп памяти именно этого процесса используется для извлечения важной информации.

Microsoft ранее признала наличие проблемы, вызывающей постоянные алерты и требующей перезапуска Windows для активации Local Security Authority. Даже если LSA Protection была включена, ОС всё равно утверждала, что пользователь уязвим.

Позже стало понятно, что проблема затрагивает версии Windows 11 21H2 и 22H2. а причиной всему — очередное обновление антивирусной платформы Microsoft Defender.


Сейчас корпорация утверждает, что баг удалось побороть:

«Мы устранили проблему с выходом апдейта KB5007651 для Microsoft Defender. Проверьте наличие обновлений, чтобы установить их вручную».

Сам способ разрешения проблемы, однако, вызывает ряд вопросов. Если соответствующая опция удалена из настроек Windows, то как теперь проверить, включена ли LSA Protection. Для этого придётся задействовать один из компонентов операционной системы — «Просмотр событий».

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru