



Dumpforums шантажировали ИТ-компанию Первый Бит

Dumpforums шантажировали ИТ-компанию Первый Бит

Dumpforums шантажировали ИТ-компанию Первый Бит

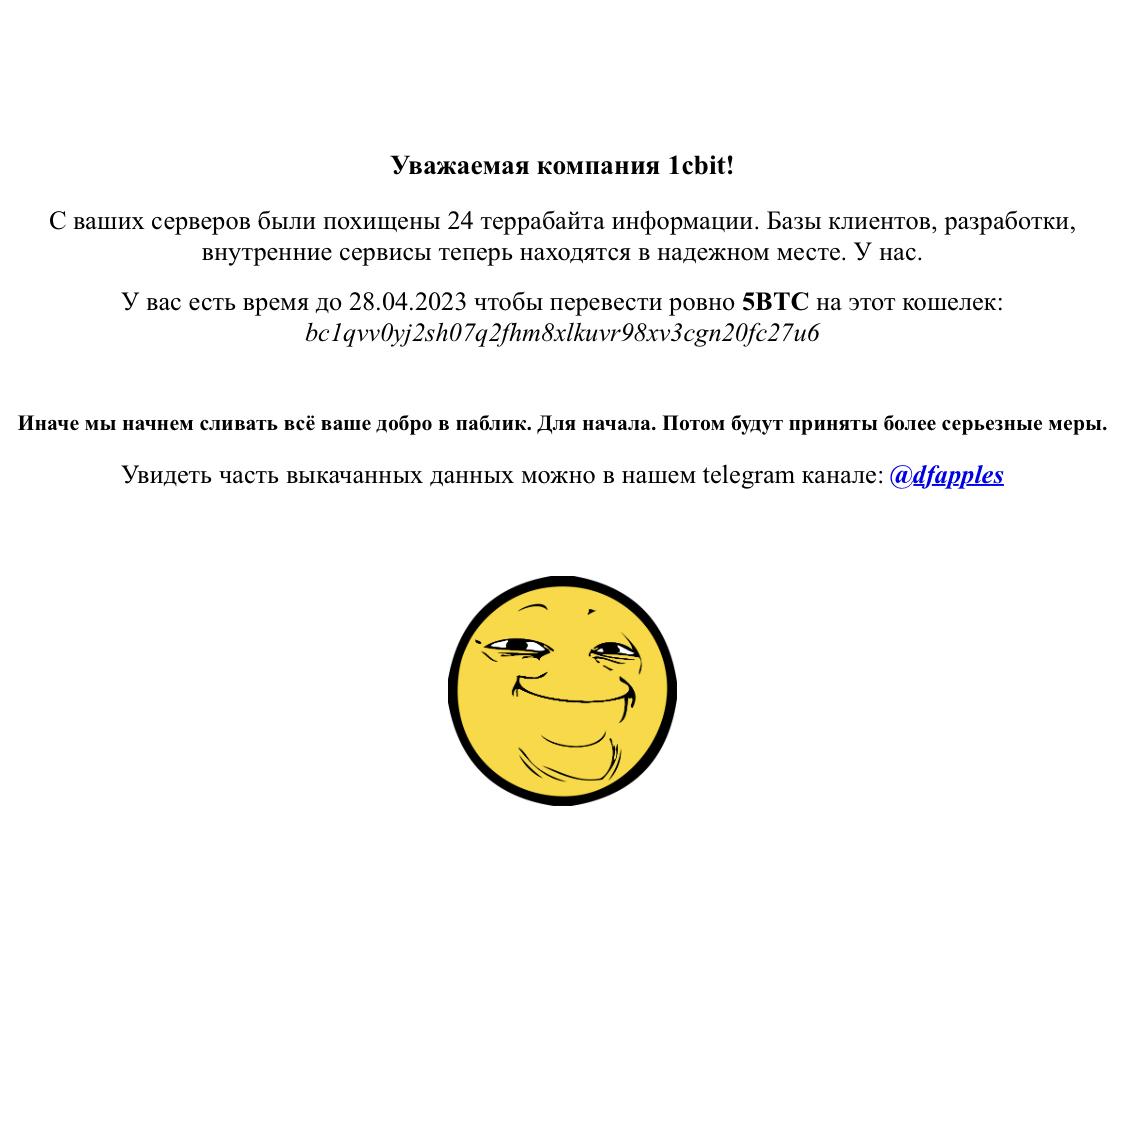
Киберпреступники взломали сайт 1cbit.ru и потребовали от ИТ-сервиса $142 тыс. выкупа. В противном случае взломщики обещали выложить в открытый доступ 24 терабайта информации. “Первый Бит” отрицает “утечку”.

Компанию “Первый Бит” взломали накануне. На странице 1cbit.ru появилось сообщение с требованием выкупа.

Хакеры из Dumpforums угрожали “сливом” данных в 24 терабайта, если жертва не переведёт на указанный криптокошелек 5 биткоинов ($142 тыс.). Счетчик дедлайна был выставлен на 28 апреля.


Какое-то время сайт 1cbit.ru был недоступен. На момент публикации сервис снова работает.

В разделе Новостей портала появилось сообщение с подтверждением взлома. При этом утечка данных опровергается. В “Первом Бите” утверждают, что на сайте 1cbit.ru располагались только информационные статьи.

“Все сервисы, содержащие клиентские данные и прочая конфиденциальная информация надежно защищены и хранятся на других ресурсах”, — говорится в сообщении “Первого Бита” (орфография и пунктуация источника сохранены).

Международная ИТ-компания “Первый Бит” занимается автоматизацией и цифровизацией бизнеса: от поставок оборудования до изменения бизнес-модели. Офисы Первого Бита открыты в 9 странах мира: Россия, Казахстан, Узбекистан, Беларусь, ОАЭ, Турция, Испания, Канада, Колумбия.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru