



Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

В протоколе обнаружения сервисов (Service Location Protocol, SLP) нашли опасную уязвимость, с помощью которой злоумышленники могут усилить DDoS-атаки в 2200 раз. Всего в Сети можно найти около 54 тысяч уязвимых SLP-установок.

Проблема отслеживается под идентификатором CVE-2023-29552, на нее обратили внимание исследователи из BitSight и Curesec. По словам специалистов, более двух тысяч организаций используют устройства с уязвимыми SLP-установками.

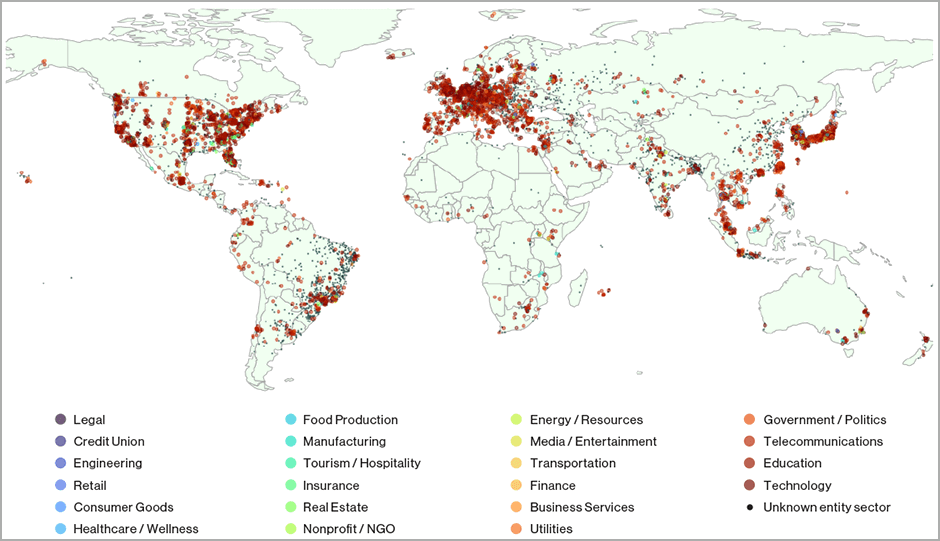
Среди затронутых систем есть гипервизоры VMWare ESXi, принтеры Konica Minolta, модули IBM Integrated Management и маршрутизаторы Planex Routers. Большинство дырявых установок нашлось в США, Великобритании, Японии, Германии, Канаде, Франции, Италии, Бразилии, Испании и Нидерландах.


Протокол обнаружения сервисов был создан в 1997 для использования в сетях LAN, на сегодняшний день он являются уже устаревшим. Подключение и взаимодействие устройств в случае с SLP осуществляется через UDP и TCP по порту 427.

Изначально подразумевалось, что SLP не должен торчать в Сеть, однако организации годами открывали его на десятках тысяч устройств.

Как отметили в BitSight, все эти устройства содержат уязвимость CVE-2023-29552, получившую 8,6 балла по шкале CVSS. С помощью этой бреши атакующие могут значительно усилить DDoS-атаки на своих жертв.

Если говорить конкретнее, баг позволяет неаутентифицированным злоумышленникам зарегистрировать произвольные службы на SLP-сервере, а также манипулировать контентом и размером ответа, чтобы достичь максимальной амплификации — в 2200 раз.

Организациям рекомендуют отключить SLP на торчащих в Сеть устройствах. Для защиты можно также настроить файрвол на фильтрацию трафика UDP и TCP на порту 427.

Напомним, по данным экспертов, продолжительность DDoS-атак сократилась в шесть раз.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru