



Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

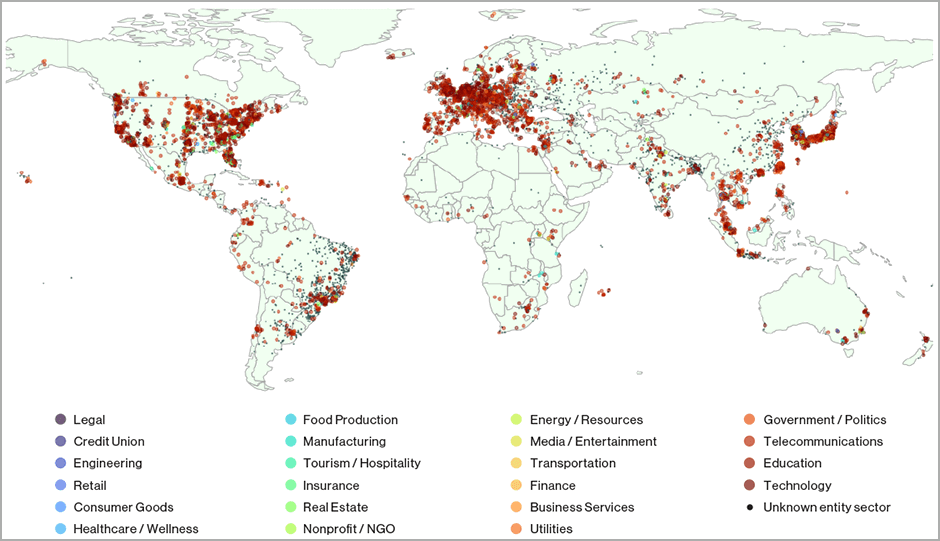
В протоколе обнаружения сервисов (Service Location Protocol, SLP) нашли опасную уязвимость, с помощью которой злоумышленники могут усилить DDoS-атаки в 2200 раз. Всего в Сети можно найти около 54 тысяч уязвимых SLP-установок.

Проблема отслеживается под идентификатором CVE-2023-29552, на нее обратили внимание исследователи из BitSight и Curesec. По словам специалистов, более двух тысяч организаций используют устройства с уязвимыми SLP-установками.

Среди затронутых систем есть гипервизоры VMWare ESXi, принтеры Konica Minolta, модули IBM Integrated Management и маршрутизаторы Planex Routers. Большинство дырявых установок нашлось в США, Великобритании, Японии, Германии, Канаде, Франции, Италии, Бразилии, Испании и Нидерландах.


Протокол обнаружения сервисов был создан в 1997 для использования в сетях LAN, на сегодняшний день он являются уже устаревшим. Подключение и взаимодействие устройств в случае с SLP осуществляется через UDP и TCP по порту 427.

Изначально подразумевалось, что SLP не должен торчать в Сеть, однако организации годами открывали его на десятках тысяч устройств.

Как отметили в BitSight, все эти устройства содержат уязвимость CVE-2023-29552, получившую 8,6 балла по шкале CVSS. С помощью этой бреши атакующие могут значительно усилить DDoS-атаки на своих жертв.

Если говорить конкретнее, баг позволяет неаутентифицированным злоумышленникам зарегистрировать произвольные службы на SLP-сервере, а также манипулировать контентом и размером ответа, чтобы достичь максимальной амплификации — в 2200 раз.

Организациям рекомендуют отключить SLP на торчащих в Сеть устройствах. Для защиты можно также настроить файрвол на фильтрацию трафика UDP и TCP на порту 427.

Напомним, по данным экспертов, продолжительность DDoS-атак сократилась в шесть раз.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru