



Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

Брешь в протоколе обнаружения сервисов позволяет усилить DDoS в 2200 раз

В протоколе обнаружения сервисов (Service Location Protocol, SLP) нашли опасную уязвимость, с помощью которой злоумышленники могут усилить DDoS-атаки в 2200 раз. Всего в Сети можно найти около 54 тысяч уязвимых SLP-установок.

Проблема отслеживается под идентификатором CVE-2023-29552, на нее обратили внимание исследователи из BitSight и Curesec. По словам специалистов, более двух тысяч организаций используют устройства с уязвимыми SLP-установками.

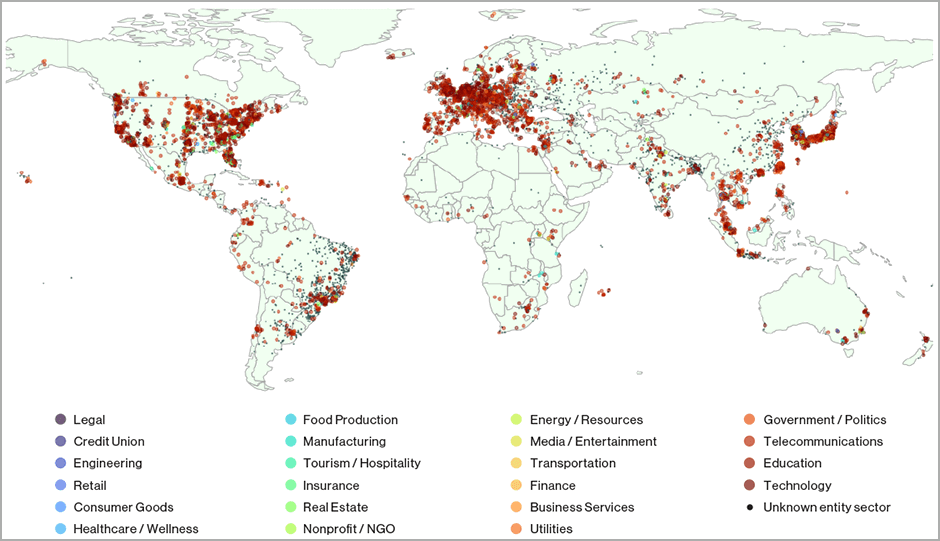
Среди затронутых систем есть гипервизоры VMWare ESXi, принтеры Konica Minolta, модули IBM Integrated Management и маршрутизаторы Planex Routers. Большинство дырявых установок нашлось в США, Великобритании, Японии, Германии, Канаде, Франции, Италии, Бразилии, Испании и Нидерландах.


Протокол обнаружения сервисов был создан в 1997 для использования в сетях LAN, на сегодняшний день он являются уже устаревшим. Подключение и взаимодействие устройств в случае с SLP осуществляется через UDP и TCP по порту 427.

Изначально подразумевалось, что SLP не должен торчать в Сеть, однако организации годами открывали его на десятках тысяч устройств.

Как отметили в BitSight, все эти устройства содержат уязвимость CVE-2023-29552, получившую 8,6 балла по шкале CVSS. С помощью этой бреши атакующие могут значительно усилить DDoS-атаки на своих жертв.

Если говорить конкретнее, баг позволяет неаутентифицированным злоумышленникам зарегистрировать произвольные службы на SLP-сервере, а также манипулировать контентом и размером ответа, чтобы достичь максимальной амплификации — в 2200 раз.

Организациям рекомендуют отключить SLP на торчащих в Сеть устройствах. Для защиты можно также настроить файрвол на фильтрацию трафика UDP и TCP на порту 427.

Напомним, по данным экспертов, продолжительность DDoS-атак сократилась в шесть раз.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru