


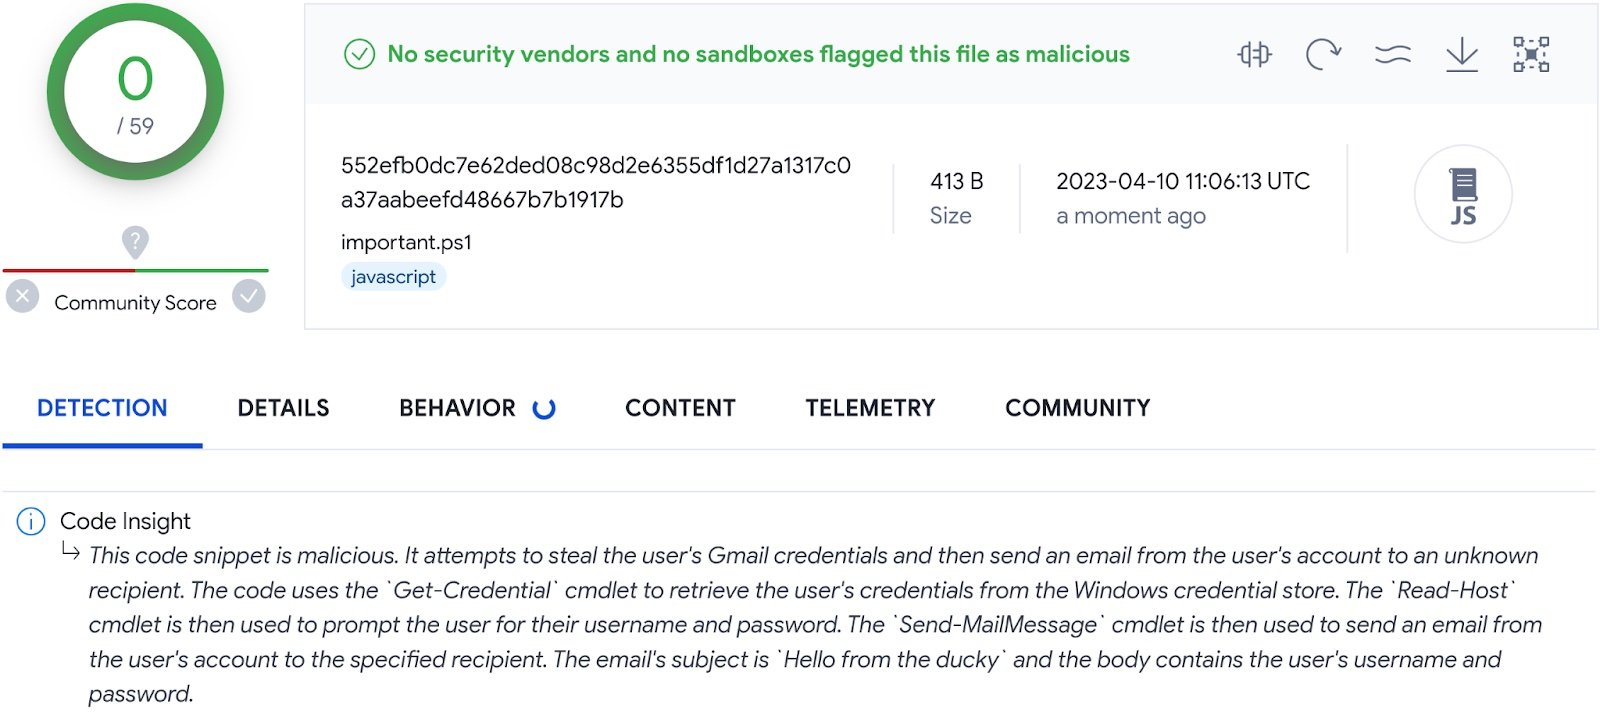

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

VirusTotal запустил новую фичу под называнием Code Insight. Её смысл в обеспечении анализа кода с помощью искусственного интеллекта, а в основе новой функции — Google Cloud Security AI Workbench, который представили на конференции RSA 2023.

Как отмечают в Google, Cloud Security AI Workbench использует большую языковую модель (БЯМ) Sec-PaLM, специально разработанную для ИБ-кейсов.

VirusTotal Code Insight может анализировать потенциально опасные файлы и описывать их вредоносное поведение. В сущности, нововведение должно помочь определить, какие файлы создают реальные риски для пользователей.

«В настоящее время новая функциональность обеспечивает анализ ряда PowerShell-файлов, загруженных на VirusTotal. При этом система исключает файлы, сильно схожие с обработанными ранее. Также не учитываются излишне большие файлы. Такой подход позволяет грамотно распределять ресурсы на анализ», — пишет основатель VirusTotal Бернардо Куинтеро.

Кроме того, Code Insight поможет получить больше информации относительно ложноположительных и ложноотрицательных результатов сканирования. Функция работает независимо от связанных метаданных (например, от результатов сканирования антивирусами).


В ближайшие дни представители VirusTotal обещают добавить больше форматов файлов и ещё расширить применение Code Insight.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru