



Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Новый вектор атаки по сторонним каналам затрагивает ряд поколений процессоров Intel. На этот раз конфиденциальные данные могут утечь через регистр флагов EFLAGS и анализ тайминга выполнения инструкций.

На этот вектор обратили внимание специалисты Цинхуа и Мэрилендского университета в Колледж-Парке. По словам экспертов, их находка отличается от атак по сторонним каналам, которые встречались в прошлом.

Вместо расчёта на систему кеширования, как это делают большинство подобных методов, новый вектор задействует уязвимость в процессе временного выполнения. Эта брешь позволяет извлекать конфиденциальные данные из пространства пользовательской памяти с помощью анализа тайминга.

Новый вектор атаки можно назвать ответвлением печально известной Meltdown, о которой стало известно в январе 2018 года. Напомним, Meltdown использует функцию оптимизации производительности — спекулятивное выполнение.

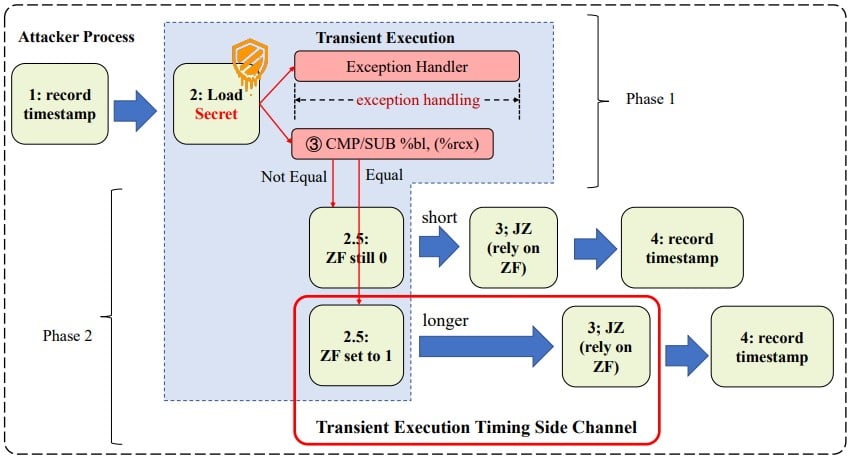
Технические детали новой атаки специалисты представили в отчёте (PDF), где описали уязвимость смены регистра EFLAGS при временном выполнении. Эта брешь затрагивает тайминг JCC-инструкций (jump on condition code).

Злоумышленник может реализовать атаку в два этапа:

  1. Спровоцировать временное выполнение и зашифровать «секреты» через регистр EFLAGS.
  2. Замерить время выполнения инструкции JCC для расшифровки данных.


Тесты исследователей показали, что новый вектор обеспечивает 100-процентную результативность извлечения данных с процессорами Intel i7-6700 и Intel i7-7700. В случае с более новым CPU — Intel i9-10980XE — слить сведения получилось лишь в отдельных случаях. Эксперименты проводились на Ubuntu 22.04 с ядром Linux версии 5.15.0.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru