



Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Новый вектор атаки по сторонним каналам затрагивает ряд поколений процессоров Intel. На этот раз конфиденциальные данные могут утечь через регистр флагов EFLAGS и анализ тайминга выполнения инструкций.

На этот вектор обратили внимание специалисты Цинхуа и Мэрилендского университета в Колледж-Парке. По словам экспертов, их находка отличается от атак по сторонним каналам, которые встречались в прошлом.

Вместо расчёта на систему кеширования, как это делают большинство подобных методов, новый вектор задействует уязвимость в процессе временного выполнения. Эта брешь позволяет извлекать конфиденциальные данные из пространства пользовательской памяти с помощью анализа тайминга.

Новый вектор атаки можно назвать ответвлением печально известной Meltdown, о которой стало известно в январе 2018 года. Напомним, Meltdown использует функцию оптимизации производительности — спекулятивное выполнение.

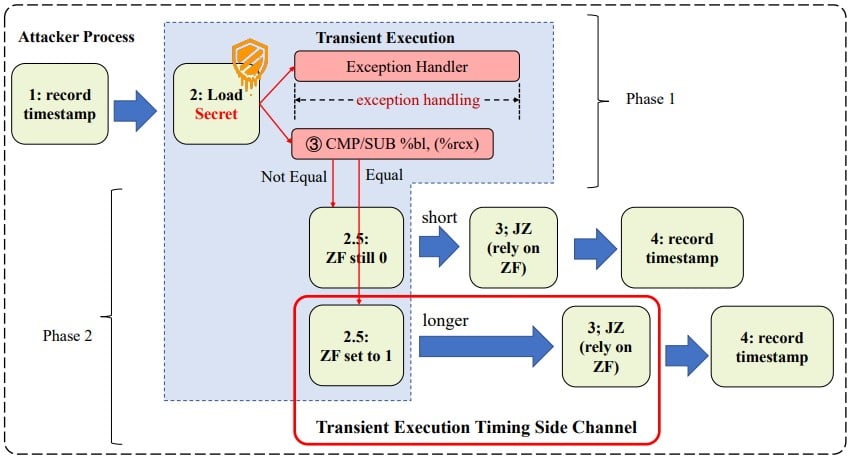
Технические детали новой атаки специалисты представили в отчёте (PDF), где описали уязвимость смены регистра EFLAGS при временном выполнении. Эта брешь затрагивает тайминг JCC-инструкций (jump on condition code).

Злоумышленник может реализовать атаку в два этапа:

  1. Спровоцировать временное выполнение и зашифровать «секреты» через регистр EFLAGS.
  2. Замерить время выполнения инструкции JCC для расшифровки данных.


Тесты исследователей показали, что новый вектор обеспечивает 100-процентную результативность извлечения данных с процессорами Intel i7-6700 и Intel i7-7700. В случае с более новым CPU — Intel i9-10980XE — слить сведения получилось лишь в отдельных случаях. Эксперименты проводились на Ubuntu 22.04 с ядром Linux версии 5.15.0.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru