



Мошенники звонят от Яндекс.Инвестиций, которых нет

Мошенники звонят от Яндекс.Инвестиций, которых нет

Мошенники звонят от Яндекс.Инвестиций, которых нет

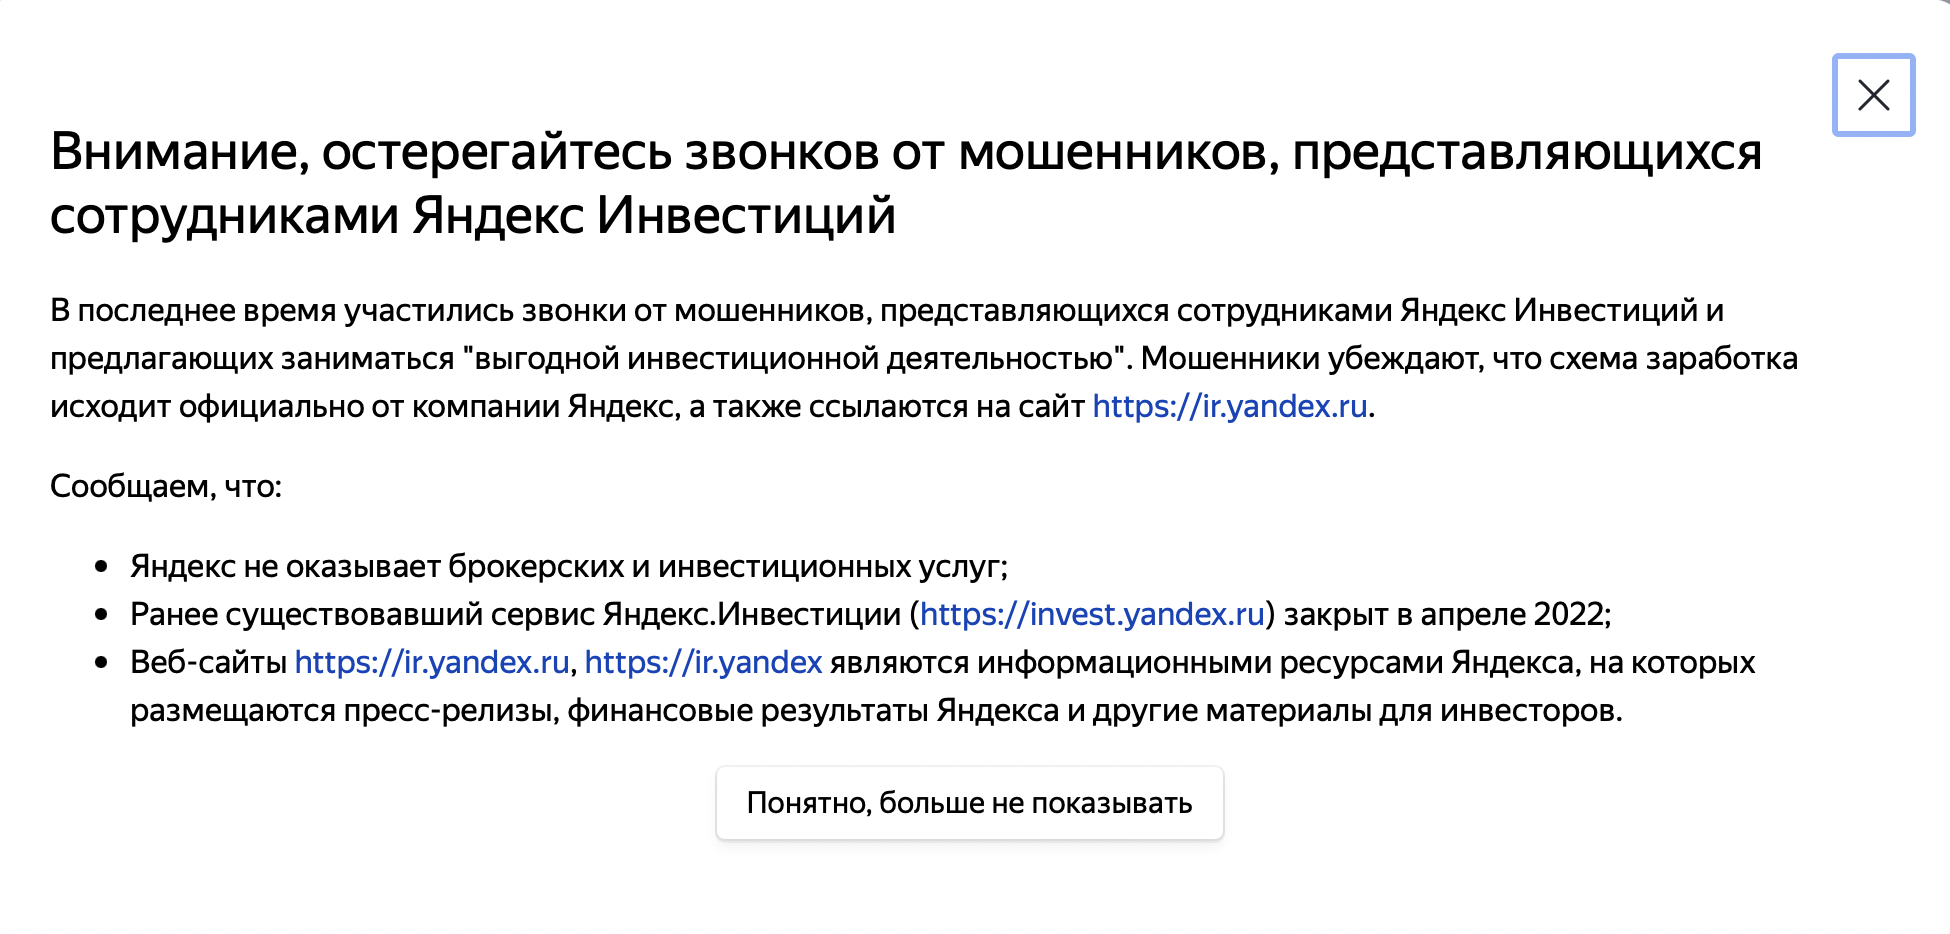
"Яндекс" предупредил пользователей о мошеннических звонках от имени сервиса "Яндекс. Инвестиции". Аферисты ссылаются на официальный сайт компании, хотя платформа была закрыта еще год назад.

Предупреждение о звонках телефонных мошенников опубликовано на корпоративной странице ir.yandex.ru/presentations. Именно на этот ресурс ссылаются телефонные мошенники, представляясь сотрудниками сервиса Яндекс.Инвестиции. Аферисты предлагают "выгодную инвестиционную деятельностью".


Мошенники убеждают пользователей, что схема заработка исходит официально от "Яндекса".

Компания отметила, что не оказывает брокерских и инвестиционных услуг, а ранее существовавший сервис "Яндекс. Инвестиции" был закрыт в апреле 2022 года.

Добавим, другим трендом весны стала контекстная реклама со вшитыми шпионскими программами, ориентированными на бухгалтеров и юристов. Зараженные сайты содержат ключевые слова, по которым чаще всего ищут информацию эти специалисты. Похитить средства со счетов компаний, где работают бухгалтеры, пытается кибергруппировка Watch Wolf.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru