



Мошенники звонят от Яндекс.Инвестиций, которых нет

Мошенники звонят от Яндекс.Инвестиций, которых нет

Мошенники звонят от Яндекс.Инвестиций, которых нет

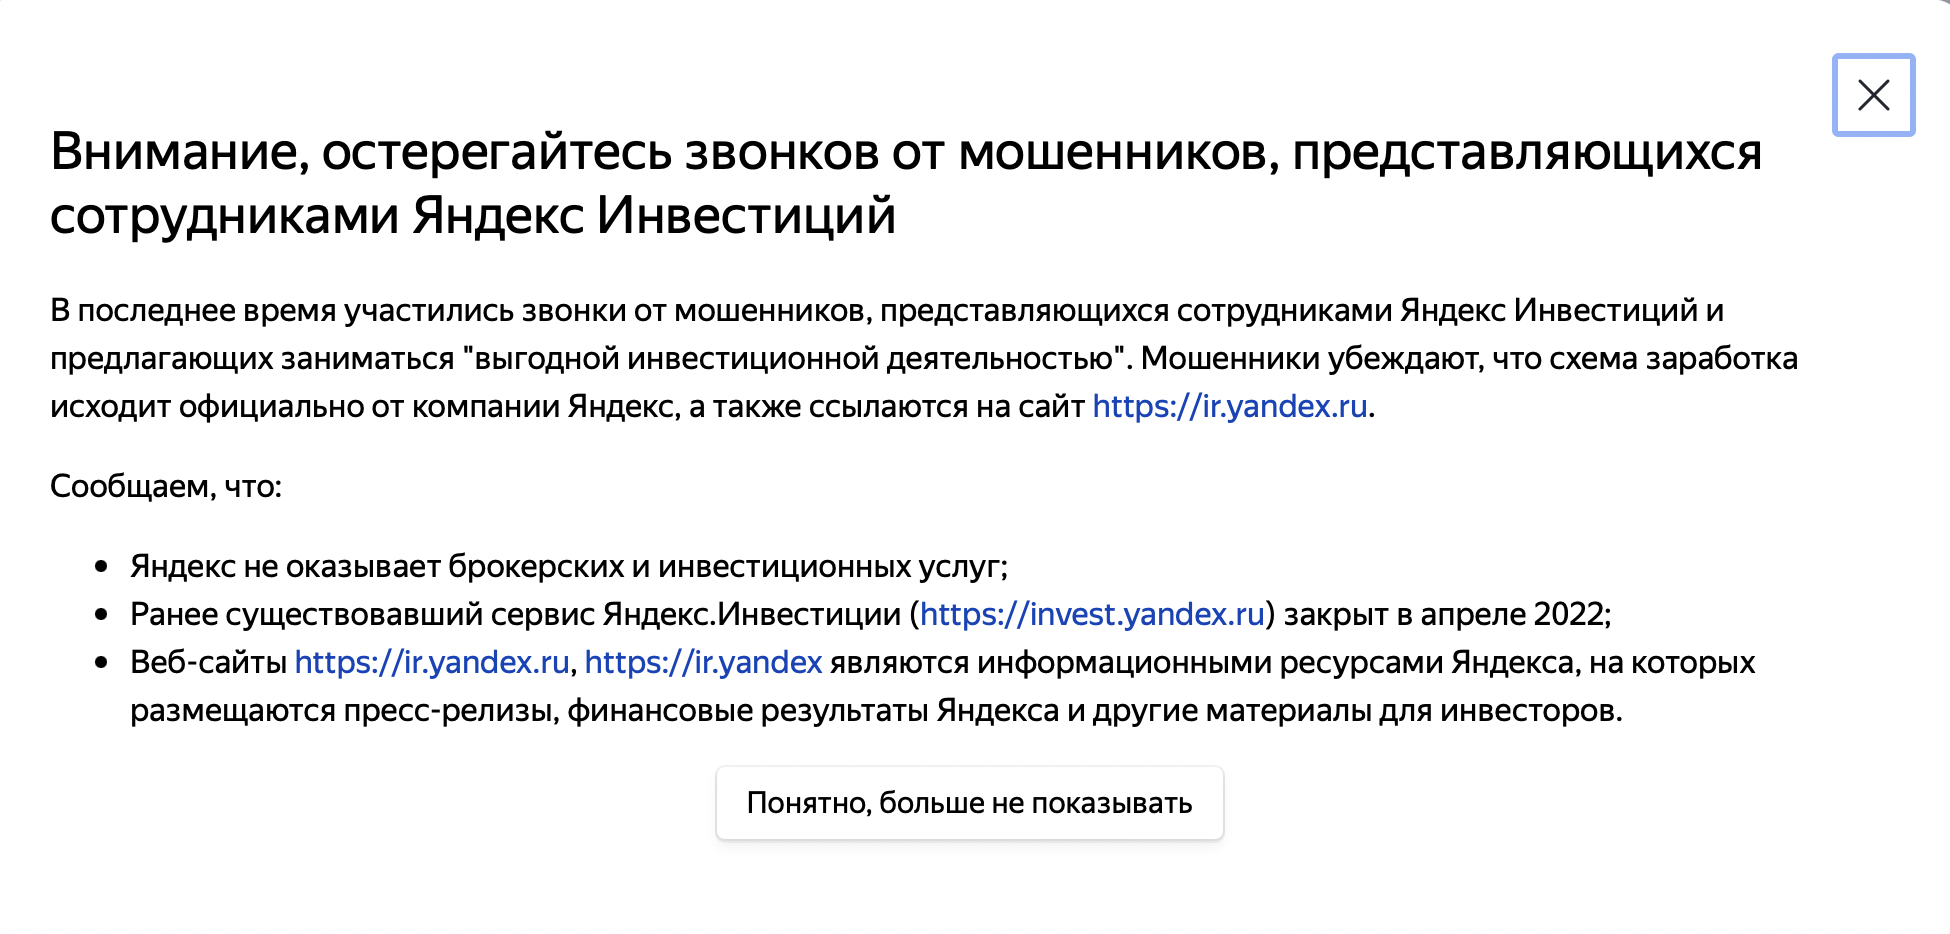
"Яндекс" предупредил пользователей о мошеннических звонках от имени сервиса "Яндекс. Инвестиции". Аферисты ссылаются на официальный сайт компании, хотя платформа была закрыта еще год назад.

Предупреждение о звонках телефонных мошенников опубликовано на корпоративной странице ir.yandex.ru/presentations. Именно на этот ресурс ссылаются телефонные мошенники, представляясь сотрудниками сервиса Яндекс.Инвестиции. Аферисты предлагают "выгодную инвестиционную деятельностью".


Мошенники убеждают пользователей, что схема заработка исходит официально от "Яндекса".

Компания отметила, что не оказывает брокерских и инвестиционных услуг, а ранее существовавший сервис "Яндекс. Инвестиции" был закрыт в апреле 2022 года.

Добавим, другим трендом весны стала контекстная реклама со вшитыми шпионскими программами, ориентированными на бухгалтеров и юристов. Зараженные сайты содержат ключевые слова, по которым чаще всего ищут информацию эти специалисты. Похитить средства со счетов компаний, где работают бухгалтеры, пытается кибергруппировка Watch Wolf.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru