



Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

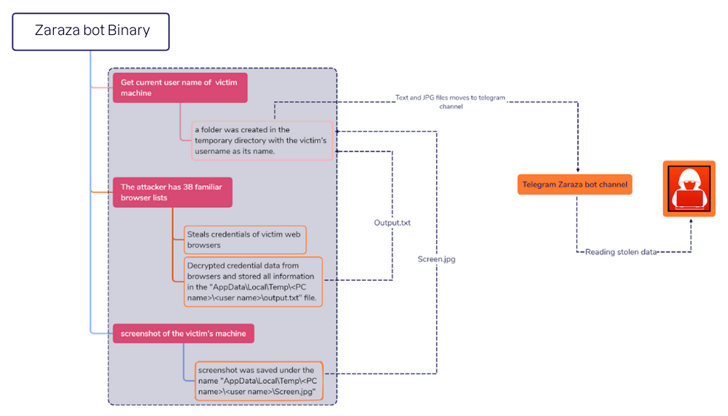
Ещё один вредонос, заточенный под кражу данных жертвы, продаётся в Telegram. Получивший имя Zaraza бот способен извлекать информацию из 38 браузеров и, что интересно, задействовать Telegram в качестве командного центра (C2).

На Zaraza обратили внимание специалисты компании Uptycs. В отчёте эксперты описывают новую киберугрозу так:

«Zaraza атакует несколько десятков веб-браузеров и в настоящее время активно распространяется в русскоязычном телеграм-канале для киберпреступников. Как только зловред попадает на устройство, он вытаскивает конфиденциальные данные и отправляет их на сервер Telegram».

Zaraza представляет собой 64-битный бинарник, скомпилированный с использованием C#. Авторы вредоносной программы дали ей возможность атаковать 38 различных браузеров, среди которых, само собой, есть и самые топовые: Google Chrome, Microsoft Edge, Opera, AVG Browser, Brave, Vivaldi и Яндекс Браузер.

Помимо этого, зловред может снимать скриншоты активного окна. Изучив один из последних образцов Zaraza, эксперты пришли к выводу, что он может вытаскивать учётные данные от банковских аккаунтов, криптовалютных кошельков, ящиков электронной почты и пр.


В Uptycs отметили, что разработчики Zaraza предлагают его другим киберпреступникам по подписочной модели. В настоящий момент непонятно, как именно распространяется «зараза», однако у исследователей есть предположение, что здесь не обходится без социальной инженерии.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru