



XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

В инструменте, призванном оградить админ-панель WordPress от несанкционированного доступа, объявилась уязвимость, позволяющая обойти такую защиту и захватить контроль над сайтом. Пользователей Limit Login Attempts призывают как можно скорее обновить плагин до версии 1.7.2.

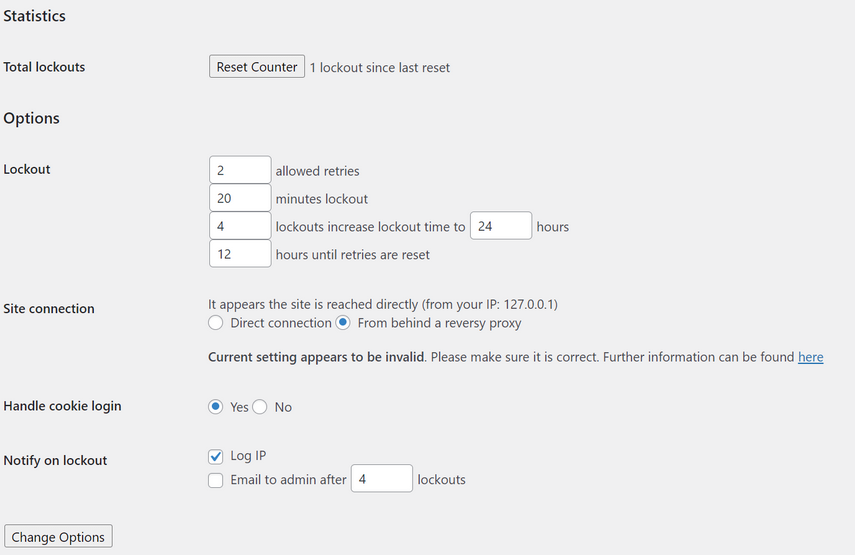
Расширение Limit Login Attempts, как следует из названия, позволяет ограничить число попыток входа в админку (WordPress по умолчанию их не лимитирует). Плагин, способный защитить сайты от брутфорса и словарных атак, пользуется популярностью: на его счету более 600 тыс. активных установок.

Уязвимость межсайтового скриптинга в Limit Login Attempts (CVE-2023-1912, хранимая XSS) обнаружили исследователи из Wordfence. Согласно описанию, причиной появления проблемы являются неадекватная санация пользовательского ввода и отсутствие экранирования выходных данных.

Эксплойт осуществляется посредством подачи на сервер вредоносного запроса, не требует аутентификации, но возможен лишь при определенных настройках: когда разрешено подключение через обратный прокси и ведется регистрация блокируемых IP-адресов.


Степень опасности угрозы Wordfence оценила в 7,2 балла CVSS (как высокую). Уязвимости подвержены все прежние выпуски плагина, заплатка включена в состав сборки 1.7.2, вышедшей 4 апреля.

Во избежание эксплойта администраторам сайтов советуют не пренебрегать обновлением и патчингом наличного софта, использовать режим автообновления WordPress, а также спецзащиту — файрволы для веб-приложений (WAF).

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru