



XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

В инструменте, призванном оградить админ-панель WordPress от несанкционированного доступа, объявилась уязвимость, позволяющая обойти такую защиту и захватить контроль над сайтом. Пользователей Limit Login Attempts призывают как можно скорее обновить плагин до версии 1.7.2.

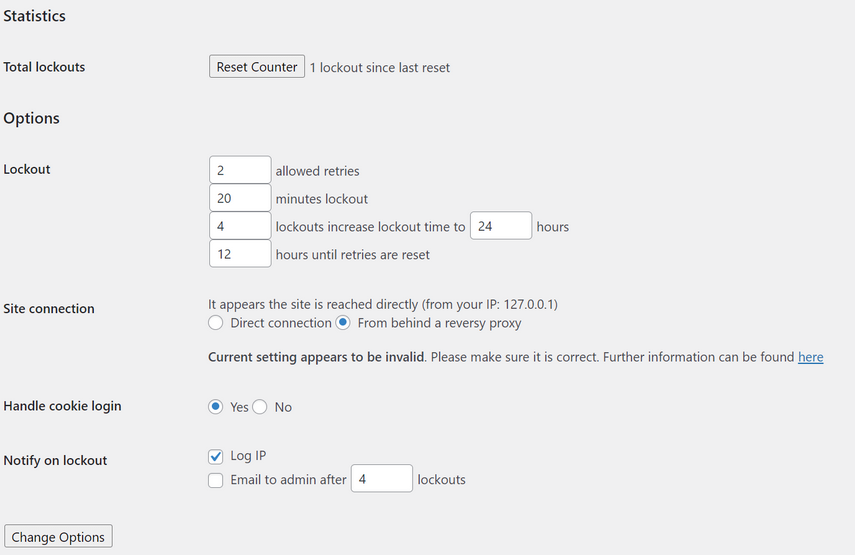
Расширение Limit Login Attempts, как следует из названия, позволяет ограничить число попыток входа в админку (WordPress по умолчанию их не лимитирует). Плагин, способный защитить сайты от брутфорса и словарных атак, пользуется популярностью: на его счету более 600 тыс. активных установок.

Уязвимость межсайтового скриптинга в Limit Login Attempts (CVE-2023-1912, хранимая XSS) обнаружили исследователи из Wordfence. Согласно описанию, причиной появления проблемы являются неадекватная санация пользовательского ввода и отсутствие экранирования выходных данных.

Эксплойт осуществляется посредством подачи на сервер вредоносного запроса, не требует аутентификации, но возможен лишь при определенных настройках: когда разрешено подключение через обратный прокси и ведется регистрация блокируемых IP-адресов.


Степень опасности угрозы Wordfence оценила в 7,2 балла CVSS (как высокую). Уязвимости подвержены все прежние выпуски плагина, заплатка включена в состав сборки 1.7.2, вышедшей 4 апреля.

Во избежание эксплойта администраторам сайтов советуют не пренебрегать обновлением и патчингом наличного софта, использовать режим автообновления WordPress, а также спецзащиту — файрволы для веб-приложений (WAF).

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru