



XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

В инструменте, призванном оградить админ-панель WordPress от несанкционированного доступа, объявилась уязвимость, позволяющая обойти такую защиту и захватить контроль над сайтом. Пользователей Limit Login Attempts призывают как можно скорее обновить плагин до версии 1.7.2.

Расширение Limit Login Attempts, как следует из названия, позволяет ограничить число попыток входа в админку (WordPress по умолчанию их не лимитирует). Плагин, способный защитить сайты от брутфорса и словарных атак, пользуется популярностью: на его счету более 600 тыс. активных установок.

Уязвимость межсайтового скриптинга в Limit Login Attempts (CVE-2023-1912, хранимая XSS) обнаружили исследователи из Wordfence. Согласно описанию, причиной появления проблемы являются неадекватная санация пользовательского ввода и отсутствие экранирования выходных данных.

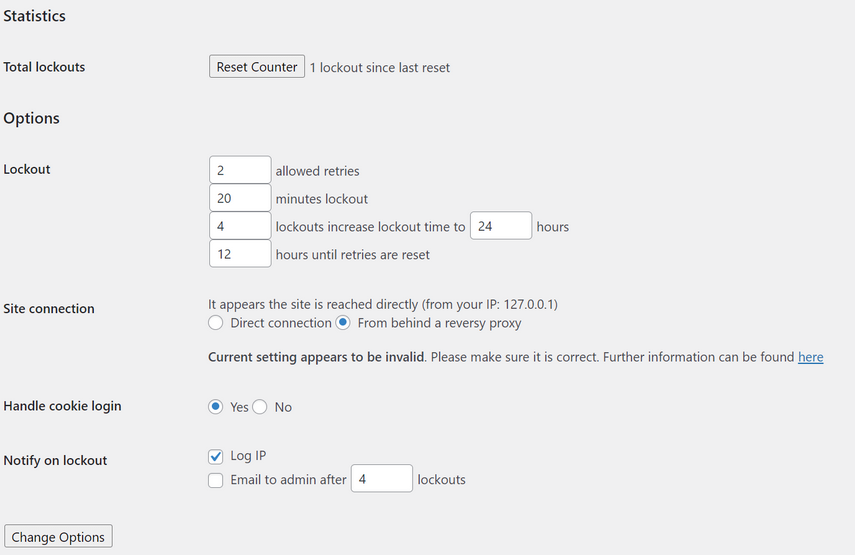
Эксплойт осуществляется посредством подачи на сервер вредоносного запроса, не требует аутентификации, но возможен лишь при определенных настройках: когда разрешено подключение через обратный прокси и ведется регистрация блокируемых IP-адресов.


Степень опасности угрозы Wordfence оценила в 7,2 балла CVSS (как высокую). Уязвимости подвержены все прежние выпуски плагина, заплатка включена в состав сборки 1.7.2, вышедшей 4 апреля.

Во избежание эксплойта администраторам сайтов советуют не пренебрегать обновлением и патчингом наличного софта, использовать режим автообновления WordPress, а также спецзащиту — файрволы для веб-приложений (WAF).

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru