



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

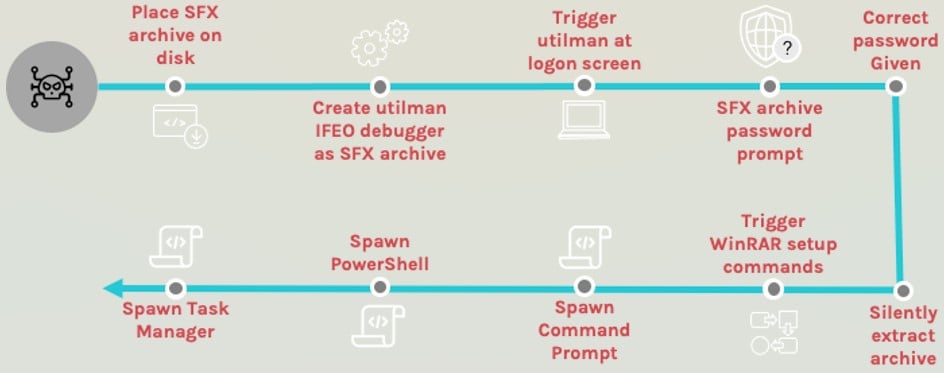
В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

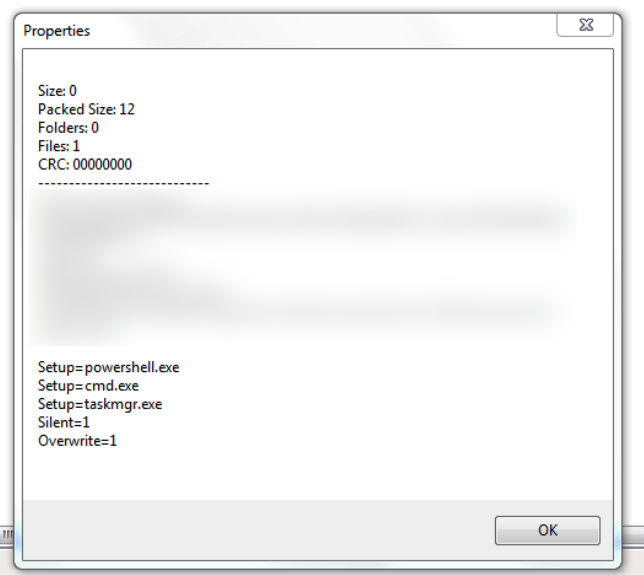
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru