



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

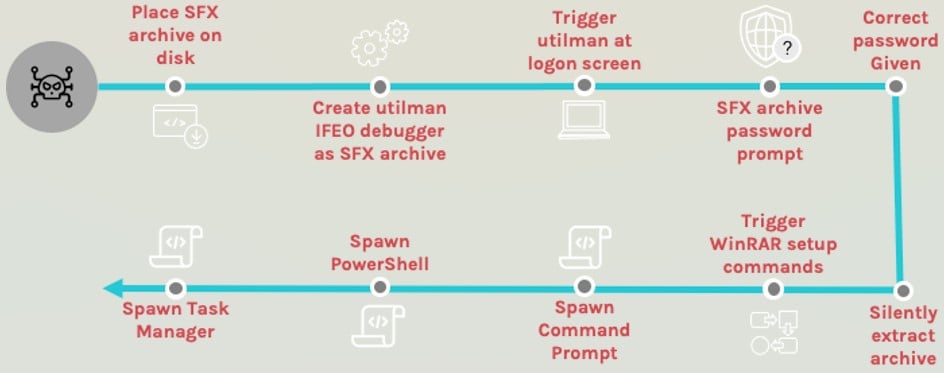
В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

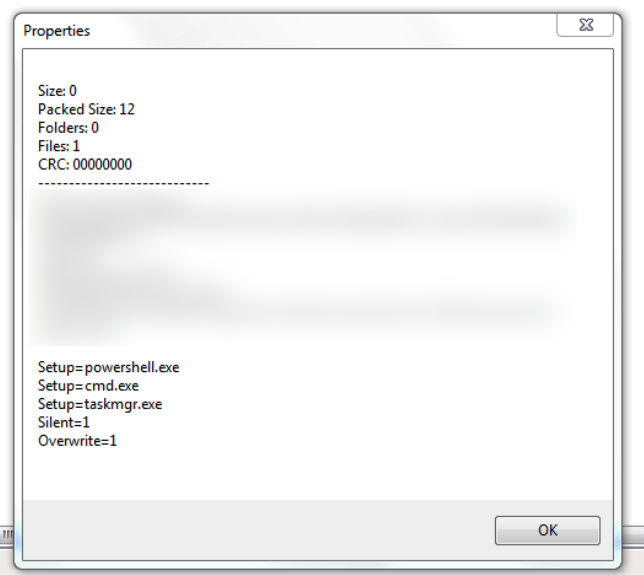
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru