



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

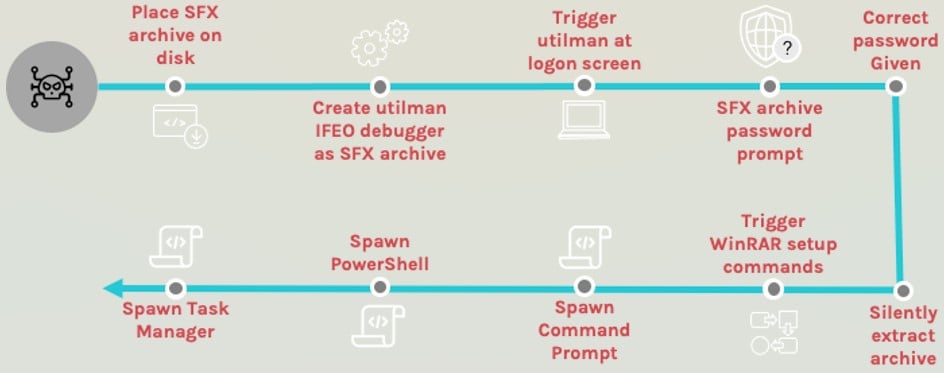
В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

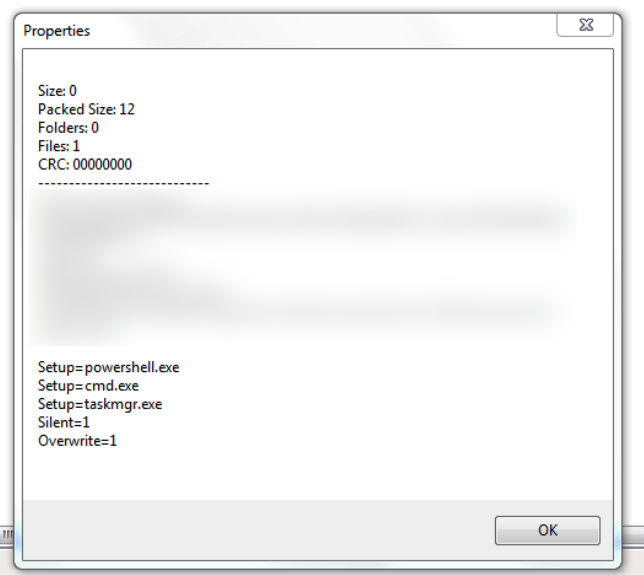
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru