


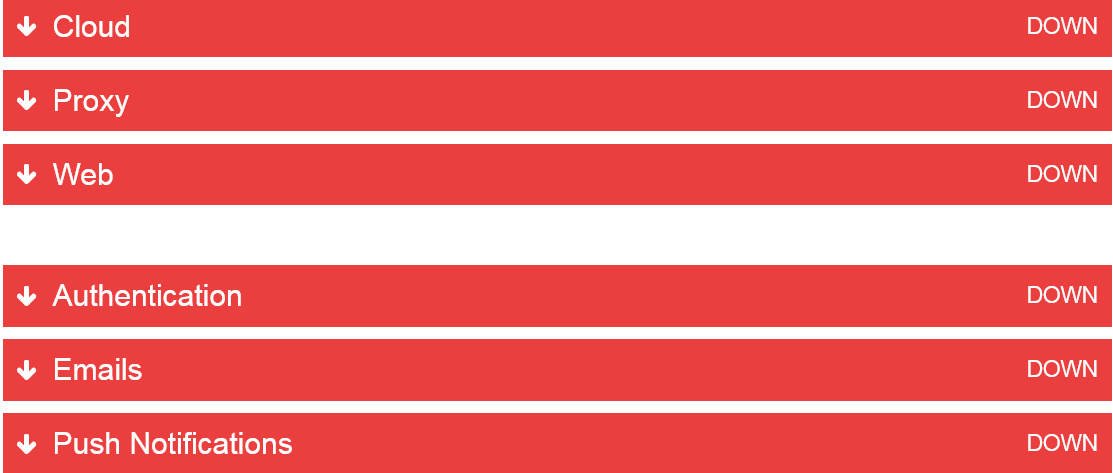

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сегодня ночью (3 апреля в 9 утра по Москве) компания Western Digital опубликовала информацию, проясняющую затянувшийся сбой ее облачных служб. Как оказалось, сеть вендора средств хранения данных взломали, и для защиты бизнес-операций пришлось отключить ряд систем и сервисов.

Согласно заявлению, хакерская атака была обнаружена неделю назад, 26 марта. Компания приняла меры реагирования и запустила расследование с привлечением сторонних экспертов; правоохранительные органы уже поставлены в известность.

На настоящий момент найдены свидетельства кражи данных из систем Western Digital. Величина и характер ущерба пока неизвестны. Клиентам придется запастись терпением: принимаемые меры безопасности еще будут какое-то время влиять на качество услуг, хотя вендор активно работает над восстановлением инфраструктуры и сервисов.

В настоящее время все службы My Cloud недоступны.


Затронуты следующие продукты:

  • My Cloud,
  • My Cloud Home,
  • My Cloud Home Duo,
  • My Cloud OS5,
  • SanDisk ibi,
  • SanDisk Ixpand Wireless Charger.
Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru