



Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

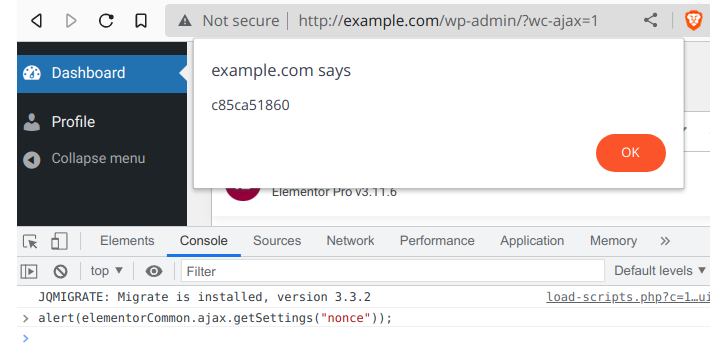
Неизвестная группа киберпреступников активно эксплуатирует уязвимость в плагине Elementor Pro, с помощью которой злоумышленники атакуют веб-сайты на движке WordPress. Чтобы эксплойт сработал, на целевом ресурсе должен быть установлен WooCommerce.

Согласно посту разработчиков плагина, проблема затрагивает версию 3.11.6 и более ранние релизы. В версии 3.11.7, выпущенной 22 марта, уязвимость уже устранили. Статистика говорит о том, что Elementor Pro установлен более чем на 12 млн сайтов.

Успешная эксплуатация бреши позволяет атакующим без аутентификации получить контроль над WordPress-сайтом. Обязательное условие — администратор должен активировать плагин WooCommerce.

«Уязвимость позволяет киберпреступникам включить страницу регистрации и установить роль пользователя по умолчанию на “администратор“. Такой подход позволяет взломщикам создать аккаунт и сразу присвоить ему права администратора», — пишут исследователи в отчёте.

«После этого злоумышленники либо будут редиректить посетителей на вредоносные сайты, либо загрузят бэкдор или злонамеренный плагин для дальнейшего захвата сайта».


В настоящее время специалисты наблюдают атаки с нескольких IP-адресов, пытающихся загрузить PHP-файлы и ZIP-архивы на атакованные ресурсы. Пользователям плагина Elementor Pro рекомендуется срочно обновиться до версии 3.11.7 или 3.12.0.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru