



Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Android-приложения, подписанные третьей по величине китайской компанией сферы электронной коммерции, использовали уязвимость нулевого дня для получения контроля над миллионами мобильных устройств, кражи персональных данных и установки вредоносных программ.

На злонамеренные версии приложения Pinduoduo обратили внимание исследователи из компании Lookout. Эти образцы распространялись через сторонние магазины приложений, а вот в официальном Google Play Store их найти не удалось.

Вредоносные копии Pinduoduo берут в оборот уязвимость под идентификатором CVE-2023-20963. Две недели назад Google выпустила обновления, закрывающие эту дыру.

В случае успешной эксплуатации брешь позволяет повысить права в системе. К сожалению, злоумышленники начали использовать CVE-2023-20963 до того, как Google подготовила патч. Полученные привилегии применялись для загрузки кода с сайта разработчика.

В легитимных целях приложение Pinduoduo используется для связи покупателей и продавцов. В настоящее время программой ежемесячно пользуются около 751 млн человек. Pinduoduo уступает лишь двум другим китайским гигантам — Alibaba и JD.com.

Компания PDD Holdings, занимающаяся разработкой Pinduoduo, отрицает свою связь с вредоносными версиями приложения. Тем не менее Google ранее удалила софт из Play Store.

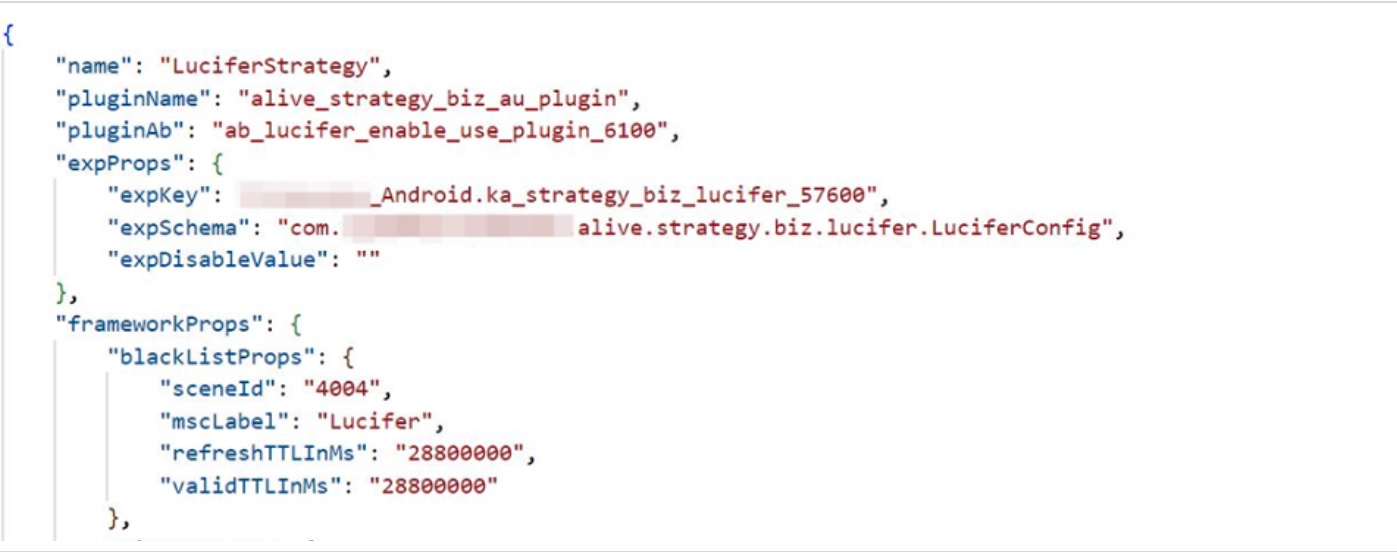
GitHub-юзер под ником davinci1012 опубликовал разбор злонамеренной активности, скрытой в коде Pinduoduo. Специалист озаглавил свой пост «Бэкдор Pinduoduo». К слову, сейчас пошла тенденция «выявления» вредоносной функциональности в китайских приложениях. Тот же TikTok вызывает много споров, а некоторые даже называют его китайским «троянским конем».

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru