



Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Android-приложения, подписанные третьей по величине китайской компанией сферы электронной коммерции, использовали уязвимость нулевого дня для получения контроля над миллионами мобильных устройств, кражи персональных данных и установки вредоносных программ.

На злонамеренные версии приложения Pinduoduo обратили внимание исследователи из компании Lookout. Эти образцы распространялись через сторонние магазины приложений, а вот в официальном Google Play Store их найти не удалось.

Вредоносные копии Pinduoduo берут в оборот уязвимость под идентификатором CVE-2023-20963. Две недели назад Google выпустила обновления, закрывающие эту дыру.

В случае успешной эксплуатации брешь позволяет повысить права в системе. К сожалению, злоумышленники начали использовать CVE-2023-20963 до того, как Google подготовила патч. Полученные привилегии применялись для загрузки кода с сайта разработчика.

В легитимных целях приложение Pinduoduo используется для связи покупателей и продавцов. В настоящее время программой ежемесячно пользуются около 751 млн человек. Pinduoduo уступает лишь двум другим китайским гигантам — Alibaba и JD.com.

Компания PDD Holdings, занимающаяся разработкой Pinduoduo, отрицает свою связь с вредоносными версиями приложения. Тем не менее Google ранее удалила софт из Play Store.

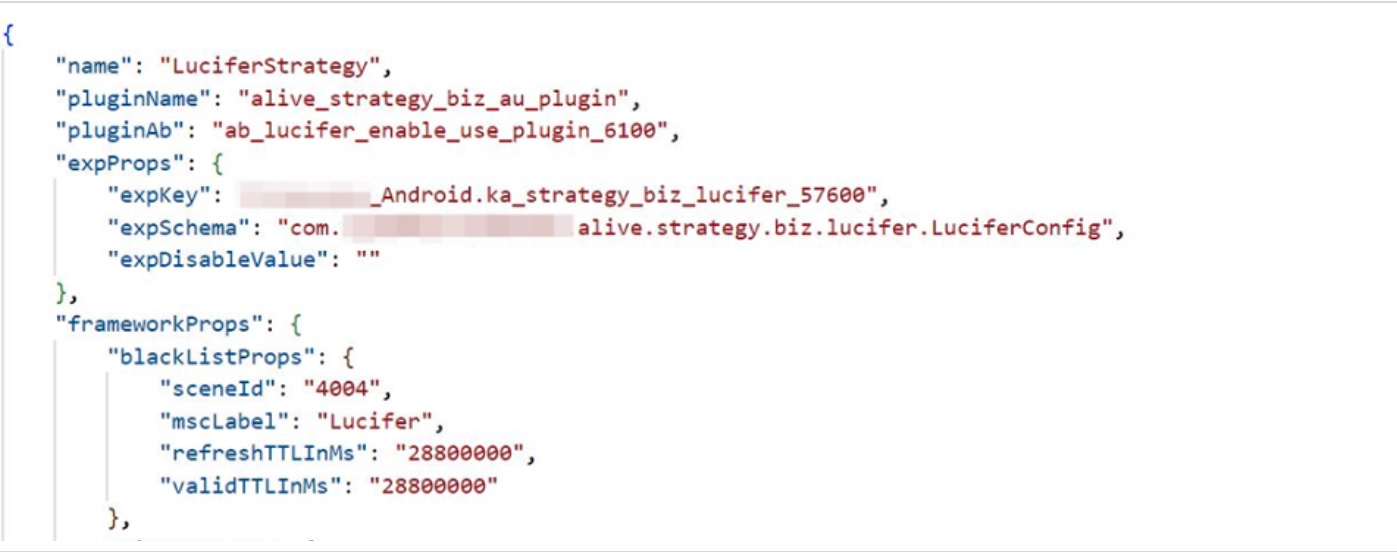
GitHub-юзер под ником davinci1012 опубликовал разбор злонамеренной активности, скрытой в коде Pinduoduo. Специалист озаглавил свой пост «Бэкдор Pinduoduo». К слову, сейчас пошла тенденция «выявления» вредоносной функциональности в китайских приложениях. Тот же TikTok вызывает много споров, а некоторые даже называют его китайским «троянским конем».

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru