



Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Android-приложения, подписанные третьей по величине китайской компанией сферы электронной коммерции, использовали уязвимость нулевого дня для получения контроля над миллионами мобильных устройств, кражи персональных данных и установки вредоносных программ.

На злонамеренные версии приложения Pinduoduo обратили внимание исследователи из компании Lookout. Эти образцы распространялись через сторонние магазины приложений, а вот в официальном Google Play Store их найти не удалось.

Вредоносные копии Pinduoduo берут в оборот уязвимость под идентификатором CVE-2023-20963. Две недели назад Google выпустила обновления, закрывающие эту дыру.

В случае успешной эксплуатации брешь позволяет повысить права в системе. К сожалению, злоумышленники начали использовать CVE-2023-20963 до того, как Google подготовила патч. Полученные привилегии применялись для загрузки кода с сайта разработчика.

В легитимных целях приложение Pinduoduo используется для связи покупателей и продавцов. В настоящее время программой ежемесячно пользуются около 751 млн человек. Pinduoduo уступает лишь двум другим китайским гигантам — Alibaba и JD.com.

Компания PDD Holdings, занимающаяся разработкой Pinduoduo, отрицает свою связь с вредоносными версиями приложения. Тем не менее Google ранее удалила софт из Play Store.

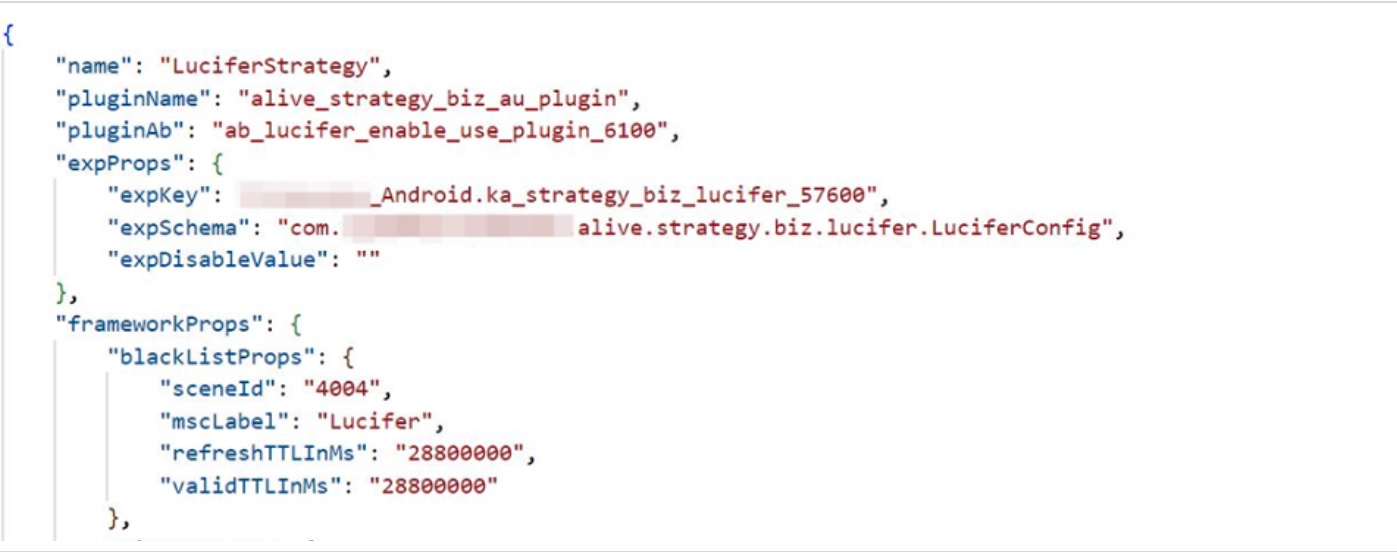
GitHub-юзер под ником davinci1012 опубликовал разбор злонамеренной активности, скрытой в коде Pinduoduo. Специалист озаглавил свой пост «Бэкдор Pinduoduo». К слову, сейчас пошла тенденция «выявления» вредоносной функциональности в китайских приложениях. Тот же TikTok вызывает много споров, а некоторые даже называют его китайским «троянским конем».

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru