



Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Android-приложения, подписанные третьей по величине китайской компанией сферы электронной коммерции, использовали уязвимость нулевого дня для получения контроля над миллионами мобильных устройств, кражи персональных данных и установки вредоносных программ.

На злонамеренные версии приложения Pinduoduo обратили внимание исследователи из компании Lookout. Эти образцы распространялись через сторонние магазины приложений, а вот в официальном Google Play Store их найти не удалось.

Вредоносные копии Pinduoduo берут в оборот уязвимость под идентификатором CVE-2023-20963. Две недели назад Google выпустила обновления, закрывающие эту дыру.

В случае успешной эксплуатации брешь позволяет повысить права в системе. К сожалению, злоумышленники начали использовать CVE-2023-20963 до того, как Google подготовила патч. Полученные привилегии применялись для загрузки кода с сайта разработчика.

В легитимных целях приложение Pinduoduo используется для связи покупателей и продавцов. В настоящее время программой ежемесячно пользуются около 751 млн человек. Pinduoduo уступает лишь двум другим китайским гигантам — Alibaba и JD.com.

Компания PDD Holdings, занимающаяся разработкой Pinduoduo, отрицает свою связь с вредоносными версиями приложения. Тем не менее Google ранее удалила софт из Play Store.

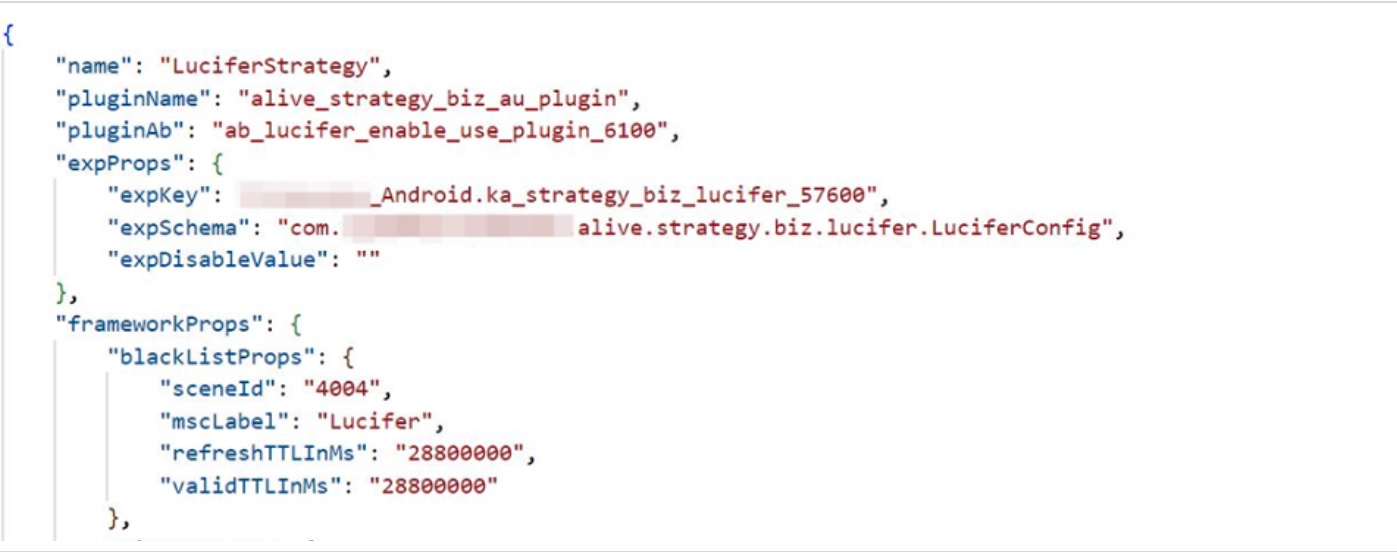
GitHub-юзер под ником davinci1012 опубликовал разбор злонамеренной активности, скрытой в коде Pinduoduo. Специалист озаглавил свой пост «Бэкдор Pinduoduo». К слову, сейчас пошла тенденция «выявления» вредоносной функциональности в китайских приложениях. Тот же TikTok вызывает много споров, а некоторые даже называют его китайским «троянским конем».

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru