



Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Специалисты Uptycs изучили трояна-инфостилера для macOS, бета-версию которого предлагают приобрести на хакерских форумах. Судя по активному обмену с C2-сервером, число желающих опробовать новинку растет.

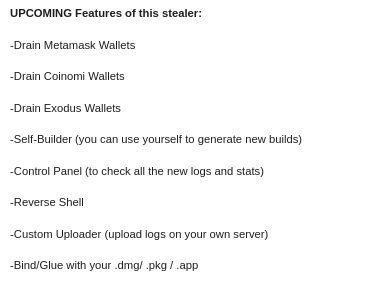
В анонсе продавца сказано, что они также готовили к выпуску панель управления и билдер, но один из разработчиков подхватил ковид. Вместе с тем сроки поджимали: в даркнете объявился некий мошенник, который предлагает того же зловреда по завышенным ценам, и такой грабеж нужно было как можно быстрее пресечь.

В настоящее время авторы трояна с кодовым именем MacStealer продают его в виде сборок для Catalina (macOS 10.15) и выше, работающих на машинах с CPU Intel M1 и M2. Проведенный в Uptycs анализ показал, что неподписанный бинарник Mach-O содержит Python-код, скомпилированный в C.

Минималистичный вредонос умеет воровать следующую информацию:

  • пароли, куки, данные банковских карт, сохраненные в браузерах (Chrome, Firefox, Brave);
  • документы, архивы, аудиофайлы и графику жертвы;
  • закодированное по base64 содержимое файлов .keychain-db.

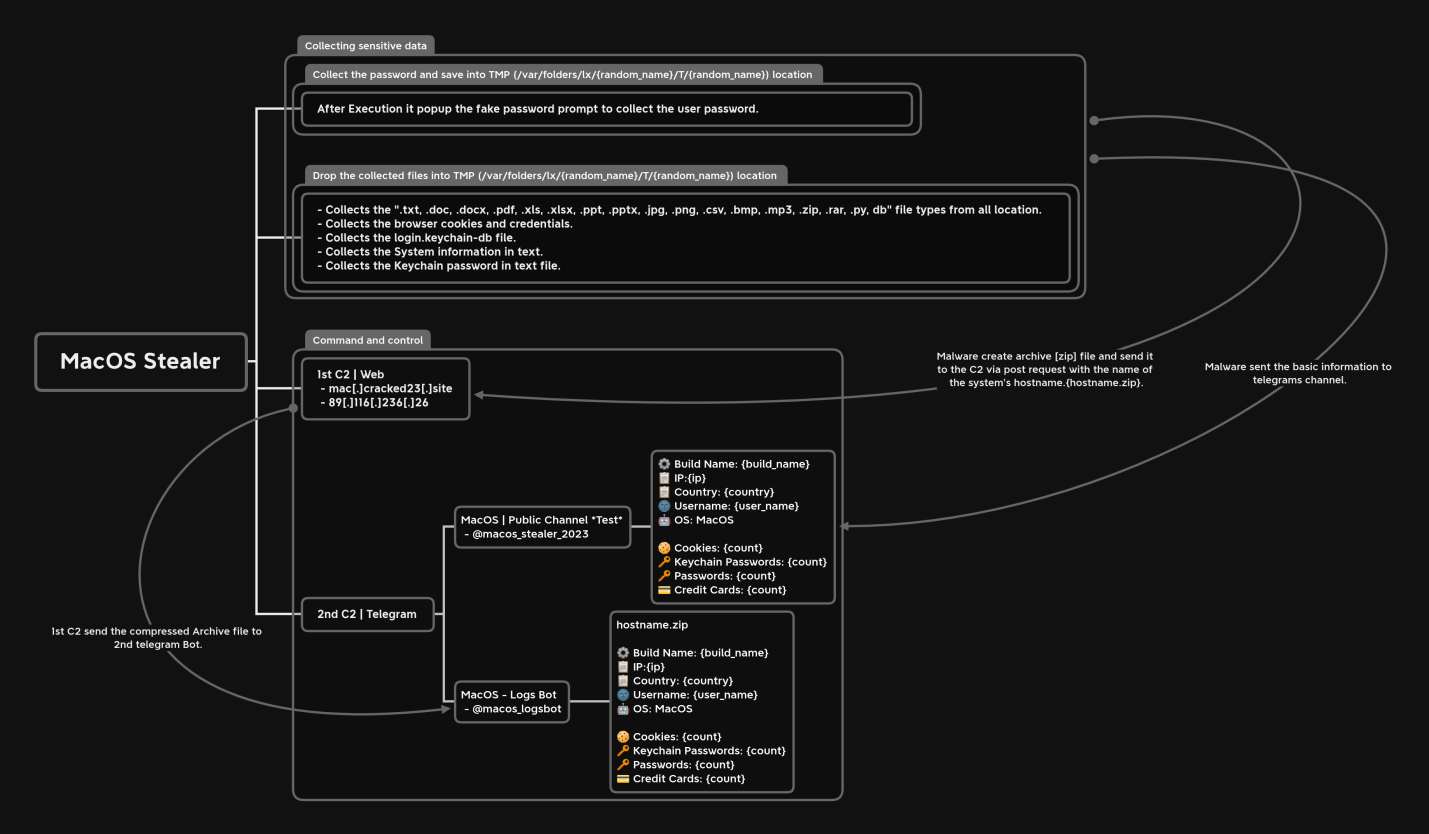
Украденные данные сохраняются на машине в папках с произвольным именем, а затем архивируются и отправляются на C2 и в телеграм-канал текущего оператора. После эксфильтрации все свидетельства кражи (созданные папки и файлы, включая ZIP) удаляются из системы.


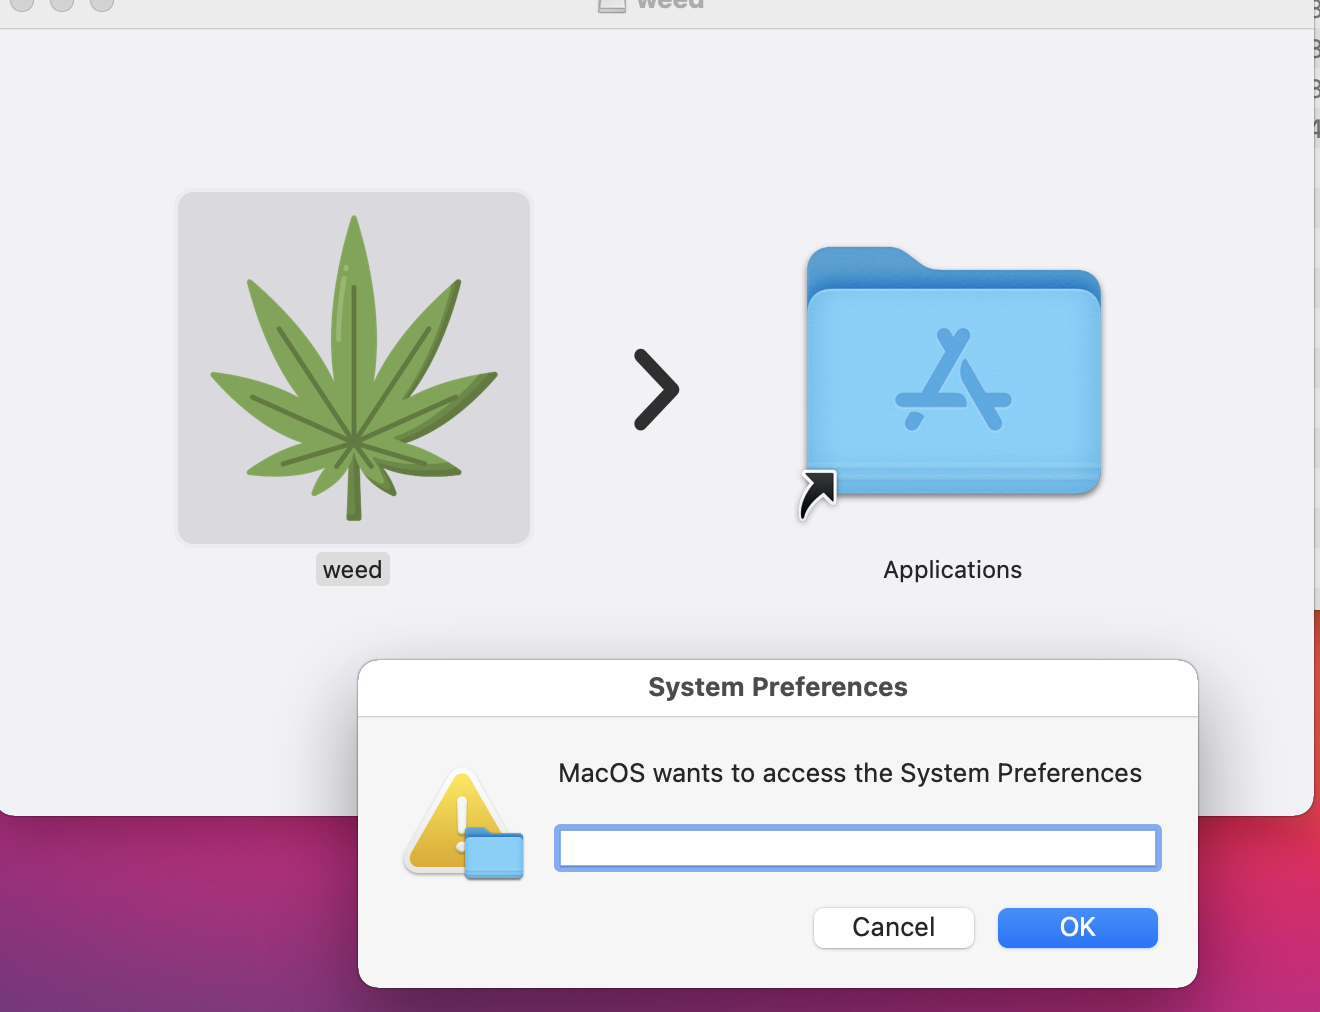
В настоящее время MacStealer распространяется в файлах .DMG (уровень детектирования 2/59 на 27 марта). При открытии такого файла жертве выводится фейковая подсказка с полем для ввода пароля:


Управление инфостилером пока осуществляется с помощью телеграм-ботов, связанных с сервером вирусописателей в домене mac[.]cracked23[.]site. В дальнейшем авторы MacStealer планируют предоставить клиентам возможность выгружать данные на собственные серверы. Набор функций предполагается расширить, добавив атаки на криптокошельки и связь через обратный шелл.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru