



Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Специалисты Uptycs изучили трояна-инфостилера для macOS, бета-версию которого предлагают приобрести на хакерских форумах. Судя по активному обмену с C2-сервером, число желающих опробовать новинку растет.

В анонсе продавца сказано, что они также готовили к выпуску панель управления и билдер, но один из разработчиков подхватил ковид. Вместе с тем сроки поджимали: в даркнете объявился некий мошенник, который предлагает того же зловреда по завышенным ценам, и такой грабеж нужно было как можно быстрее пресечь.

В настоящее время авторы трояна с кодовым именем MacStealer продают его в виде сборок для Catalina (macOS 10.15) и выше, работающих на машинах с CPU Intel M1 и M2. Проведенный в Uptycs анализ показал, что неподписанный бинарник Mach-O содержит Python-код, скомпилированный в C.

Минималистичный вредонос умеет воровать следующую информацию:

  • пароли, куки, данные банковских карт, сохраненные в браузерах (Chrome, Firefox, Brave);
  • документы, архивы, аудиофайлы и графику жертвы;
  • закодированное по base64 содержимое файлов .keychain-db.

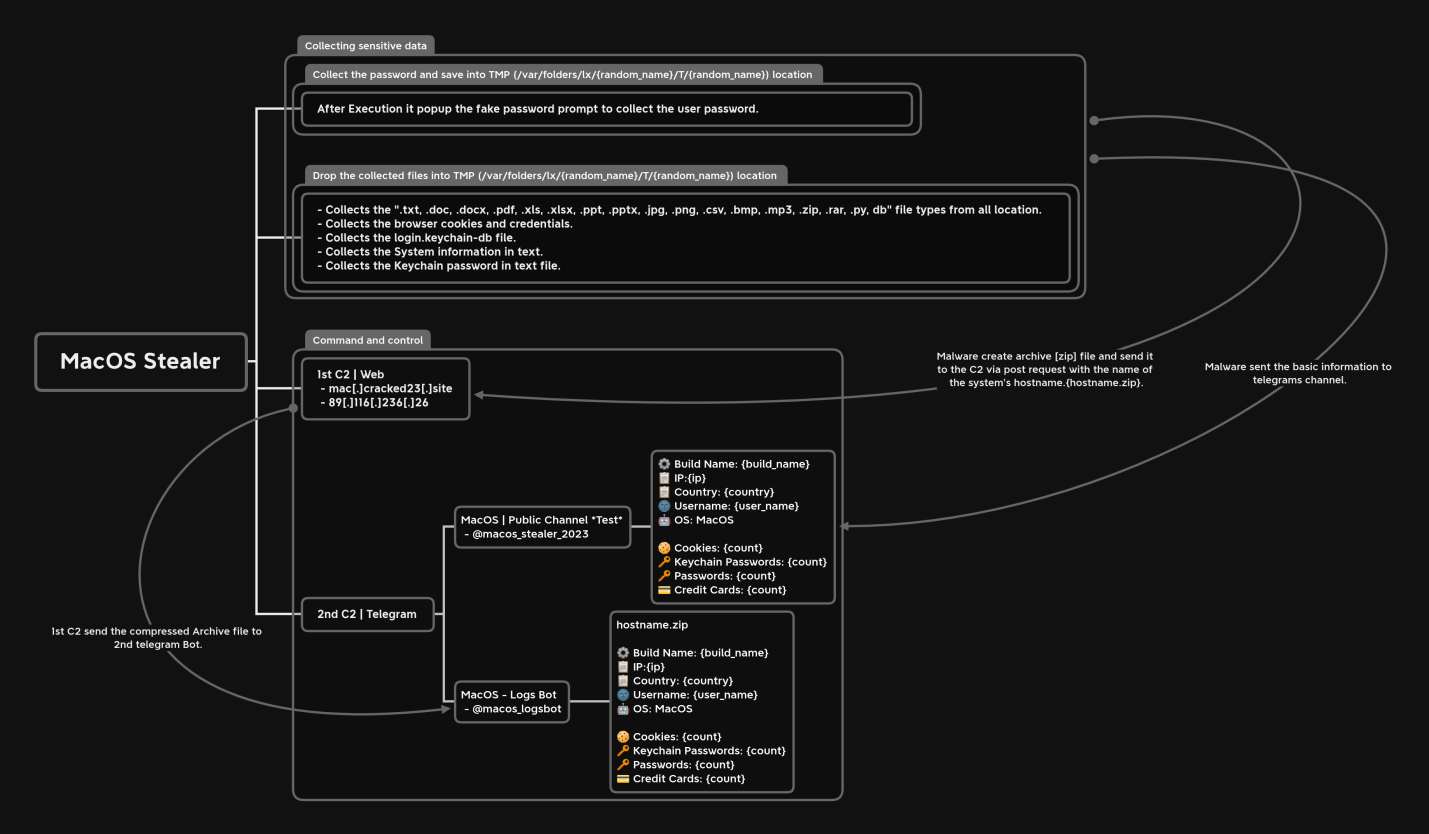
Украденные данные сохраняются на машине в папках с произвольным именем, а затем архивируются и отправляются на C2 и в телеграм-канал текущего оператора. После эксфильтрации все свидетельства кражи (созданные папки и файлы, включая ZIP) удаляются из системы.


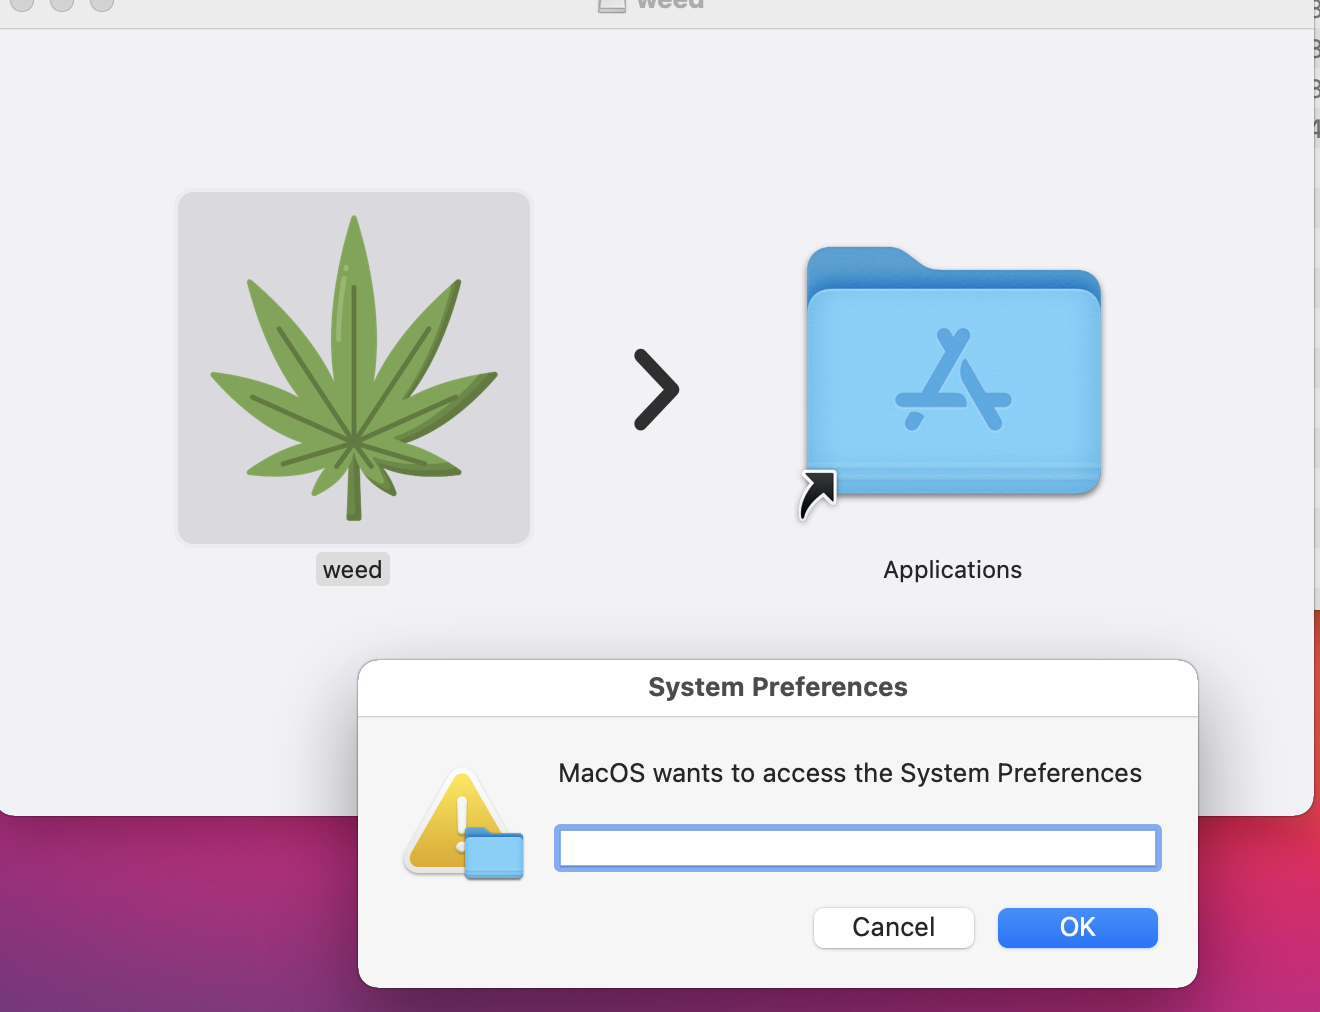
В настоящее время MacStealer распространяется в файлах .DMG (уровень детектирования 2/59 на 27 марта). При открытии такого файла жертве выводится фейковая подсказка с полем для ввода пароля:


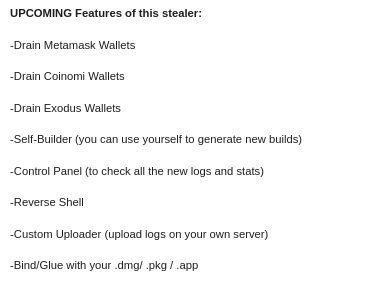
Управление инфостилером пока осуществляется с помощью телеграм-ботов, связанных с сервером вирусописателей в домене mac[.]cracked23[.]site. В дальнейшем авторы MacStealer планируют предоставить клиентам возможность выгружать данные на собственные серверы. Набор функций предполагается расширить, добавив атаки на криптокошельки и связь через обратный шелл.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru