Эксперты Cyble обнаружили на хакерском форуме рекламу нового MaaS-сервиса (Malware-as-a-Service, вредонос как услуга) — Cinoshi Project. Подписчикам предлагают инфостилер на безвозмездной основе, что сильно снижает планку для неискушенных преступников.
Более того, вредоноса можно кастомизировать, добавив в сборку оплаченный клиппер или бот-загрузчик. Тулкит Cinoshi также можно использовать для установки криптомайнера, приобретенного по бессрочной подписке. Примечательно, что плата во всех случаях взимается в долларах или рублях.
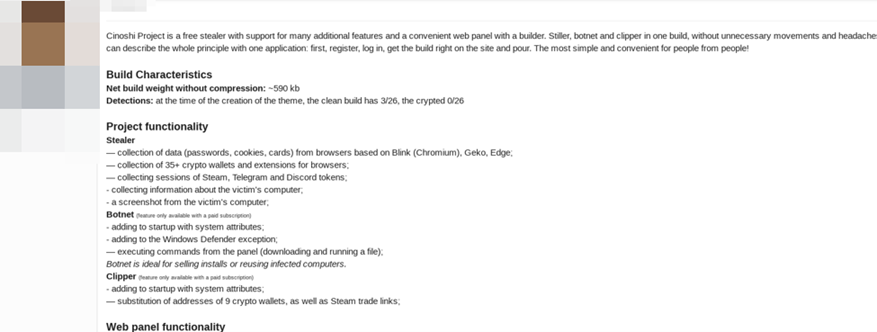
Бесплатный инфостилер снабжен веб-панелью с билдером, позволяющим интегрировать дополнительные функции. Ее необязательно размещать на сервере, для сборки можно воспользоваться консолью разработчика.
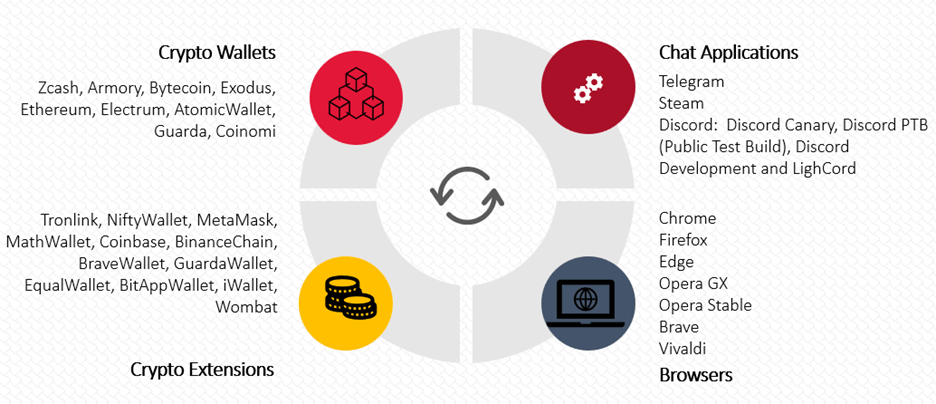
Согласно объявлению, Cinoshi-стилер умеет собирать системную информацию, делать скриншоты, захватывать фото с веб-камеры и воровать данные из множества приложений. Обфускации или шифрования кода бесплатная подписка не предусматривает, за такие услуги придется заплатить 300 рублей.
Проведенный в Cyble анализ образца (32-битный бинарник .Net, уровень детектирования 46/68 на 23 марта) подтвердил заявленные функции кражи данных. Изучение веб-панели выявило опцию получения уведомлений в Telegram, а также возможность блокировки исполнения кода в странах бывшего СНГ (геолокацию по IP вредонос получает обращением на легитимный спецсервис).
В качестве мер противодействия анализу Cinoshi-стилер использует обфускацию, изменяет свой код в ходе исполнения, а также генерирует сообщения об ошибке при применении автоматических деобфускаторов.
Проникнув в систему, зловред создает папку ChromeUpdater в каталоге AppData\Roaming и исполняется по этому пути под именем chrome.exe, прописавшись на автозапуск. Нужные зависимости он получает с C2-сервера в домене anaida.evisyn[.]lol и выполняет свои задачи в многопоточном режиме.
Краденые данные сохраняются не на диске, а в памяти с помощью MemoryStream. Для их вывода в папке AppData\Local\ создается архивный файл Arch666.zip. Туда помещаются также файлы, найденные на рабочем столе жертвы (.txt, .doc, .mafile, .rdp, .jpg, .png, .db весом менее 1 Мбайт). После эксфильтрации ZIP-архив удаляется, чтобы скрыть следы вредоносной активности.
Клиппер Cinoshi нацелен на кошельки Bitcoin, Ethereum, Monero, Stellar, Ripple, Litecoin, Neocoin, Bitcoin Cash и Dashcoin. Он также ищет в буфере обмена трейд-ссылки Steam; списки адресов для подмены обновляются обращением на тот же C2.
Криптомайнер, предоставляемый в рамках MaaS-сервиса, добывает эфиры и монеро. В веб-панели можно задать уровень загрузки CPU, данные кошельков, период активности. Для загрузки такого экзешника из anaida.evisyn[.]lol инфостилер создает в папке AppData\Local файл UpdateLinks со ссылками и инструкциями.
Полученный файл сохраняется в ту же папку под произвольным именем (числа от 111111 to 999999). Все связанные с загрузкой изменения можно отыскать в журнале WinUpdateLog в папке AppData\Roaming. Завершив операцию, стилер засыпает на пять минут, чтобы не выдать свое присутствие.
Майнер копирует себя в папку C:\Program Files\Google\Chrome\ под именем updater.exe и выполняет множество PowerShell-команд для устранения препятствий. В частности, он добавляет нужные для работы папки (UserProfile и Program Files) в список исключений Microsoft Defender и останавливает службу обновления Windows, а также обеспечивает себе автозапуск, создавая новое запланированное задание.
Изучить бот Cinoshi аналитикам не удалось. По словам продавца, он в основном предназначен для загрузки и запуска других зловредов и с этой целью умеет прописывать их на автозапуск и изменять список исключений Defender.
Похожий MaaS-сервис эксперты Cyble обнаружили в прошлом году. Вначале ассортимент Eternity Project включал инфостилер, клиппер, криптомайнер, червь и шифровальщик, позднее был добавлен DDoS-бот.










