



Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт, упрощающий процедуру патчинга уязвимости, приводящей к обходу BitLocker в среде восстановления Windows (Windows Recovery Environment, WinRE). Эксплуатация этой бреши позволяет злоумышленникам получить доступ к зашифрованным данным.

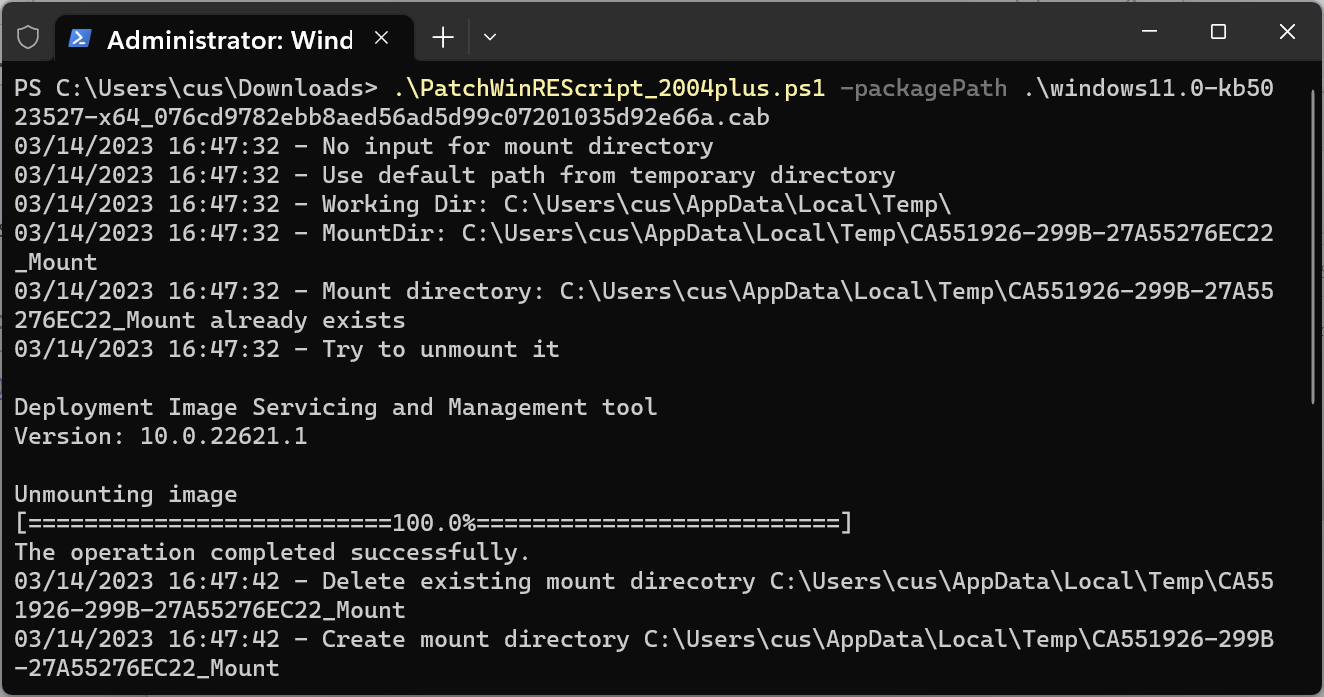
PowerShell-скрипт (KB5025175), по словам техногиганта из Редмонда, защищает образы WinRE от попыток эксплуатации бага под идентификатором CVE-2022-41099. В Microsoft также отметили, что уязвимость нельзя использовать в атаке, если пользователь включил защиту BitLocker TPM+PIN.

«Наша команда разработала этот PowerShell-скрипт, чтобы помочь автоматизировать обновление образов WinRE на устройствах Windows 10 и Windows 11. Скрипт нужно запускать с правами администратора, при этом учитывая версию операционной системы», — гласит документ Microsoft.

По умолчанию рекомендованная версия скрипта от Microsoft — PatchWinREScript_2004plus.ps1, поскольку он подходит для Windows 10 2004 и более поздних версий ОС (включая Windows 11). Другая версия PowerShell-скрипта (PatchWinREScript_General.ps1) подойдёт для Windows 10 1909 и более ранних релизов.


Для апдейта администраторам придётся пройти следующие шаги после запуска скрипта:

  1. Смонтируйте существующий WinRE-образ (WINRE.WIM).
  2. Обновите образ WinRE с помощью пакета Safe OS Dynamic Update (Compatibility Update), который можно загрузить в каталоге Microsoft Update.
  3. Размонтируйте образ WinRE.
  4. Если функционирует защитник BitLocker TPM, он сконфигурирует заново WinRE для службы BitLocker.
Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru