



Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-вредонос FakeCalls опять дал о себе знать: троян имитирует телефонные вызовы более чем от 20 финансовых организаций в надежде выудить у клиентов банков данные их карт и другую важную информацию.

FakeCalls нельзя назвать новичком на ландшафте киберугроз. В апреле прошлого года мы писали, что этот зловред перехватывает звонки жертвы в техподдержку банка. Авторы маскировали его под одно из банковских приложений, отображая официальный логотип.

Теперь специалисты Check Point сообщают о новых образцах FakeCalls, в которых появилось несколько новых функциональных возможностей, позволяющих уходить от защитных решений.

«Мы обнаружили более 2500 семплов этого вредоноса, каждый из которых использовал маскировку под разные финансовые организации. Кроме того, эта версия FakeCalls задействует техники антианализа», — пишет Check Point в отчёте.

«Авторы трояна уделили особое внимание защите своего детища и имплементировали ряд уникальных функций, которые ранее нам не встречались».

FakeCalls попадает на устройство жертвы с помощью фишинга или вредоносного сайта. Одна из новых функций трояна — «multi-disk» — манипулирует данными ZIP-заголовка файла APK. Именно так зловред устанавливает высокие значения EOCD-записи, чтобы запутать защитные решения.

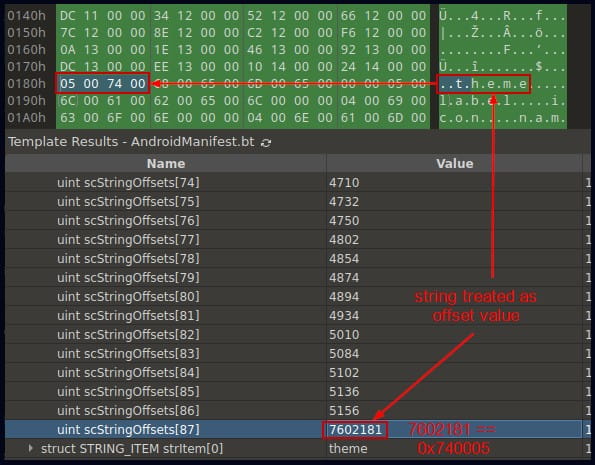
Ещё один механизм реализует манипуляцию файлом AndroidManifest.xml, что помогает спрятать имя изначального создателя файла.


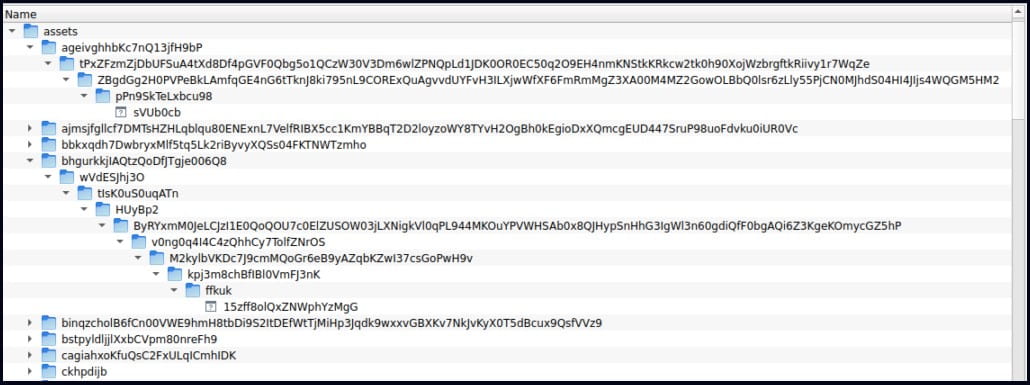
Последний один новый приём FakeCalls — добавить множество файлов внутрь директорий в APK, в результате чего имена файлов и пути превышают 300 символов. По словам Check Point, это также может затруднять детектирование трояна.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru