



Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

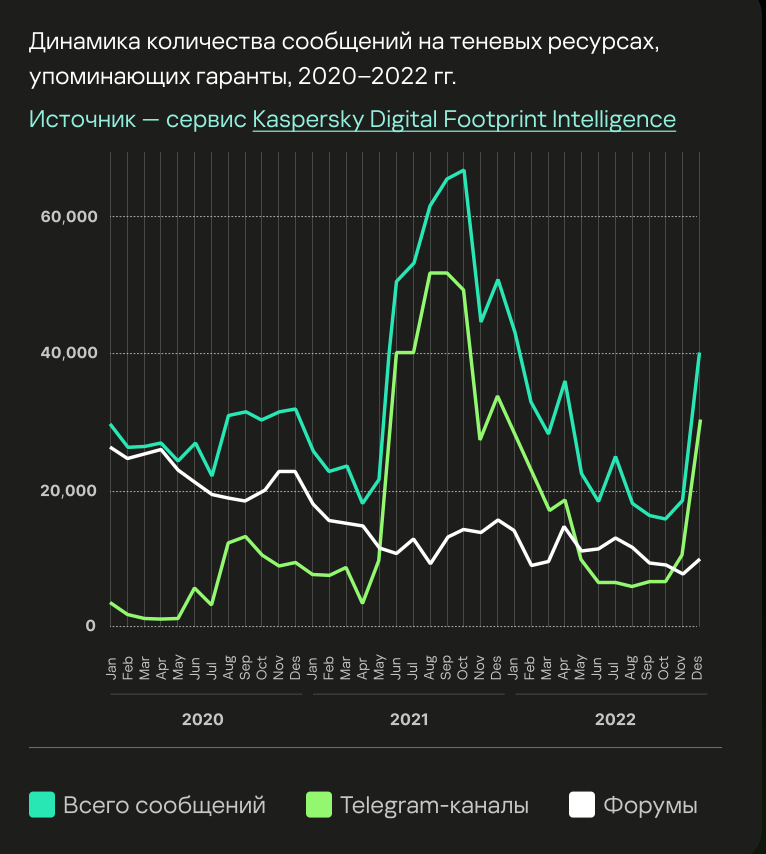
За последние два года упоминание эскроу-сервисов в дарквебе встречалось более миллиона раз. Пик поиска безопасного сопровождения “серой” сделки пришёлся на осень 2021-го. В прошлом году наблюдалось падение спроса — и новый взлёт к концу года.

Подробное исследование о ведении теневого бизнеса продаж украденных данных публикует Kaspersky. Эксперты изучали период с января 2020 года по декабрь 2022-го.

За это время упоминание эскроу-сервисов (независимых посредников сделок) встречалось в мировом дарквебе более 1 млн раз. Почти треть всех сообщений (313 тыс.) пришлась на 2022 год.

Активнее всего поиском гаранта чистоплотности “серой” сделки занимаются в Telegram.


“Сообщения с явным упоминанием эскроу-услуг составили 14% от общего количества постов, связанных со всеми сделками в дарквебе. Однако мы не можем утверждать, что этот процент соответствует действительности, так как часто киберпреступники обсуждают подробные условия уже в личной переписке”, — говорится в исследовании.

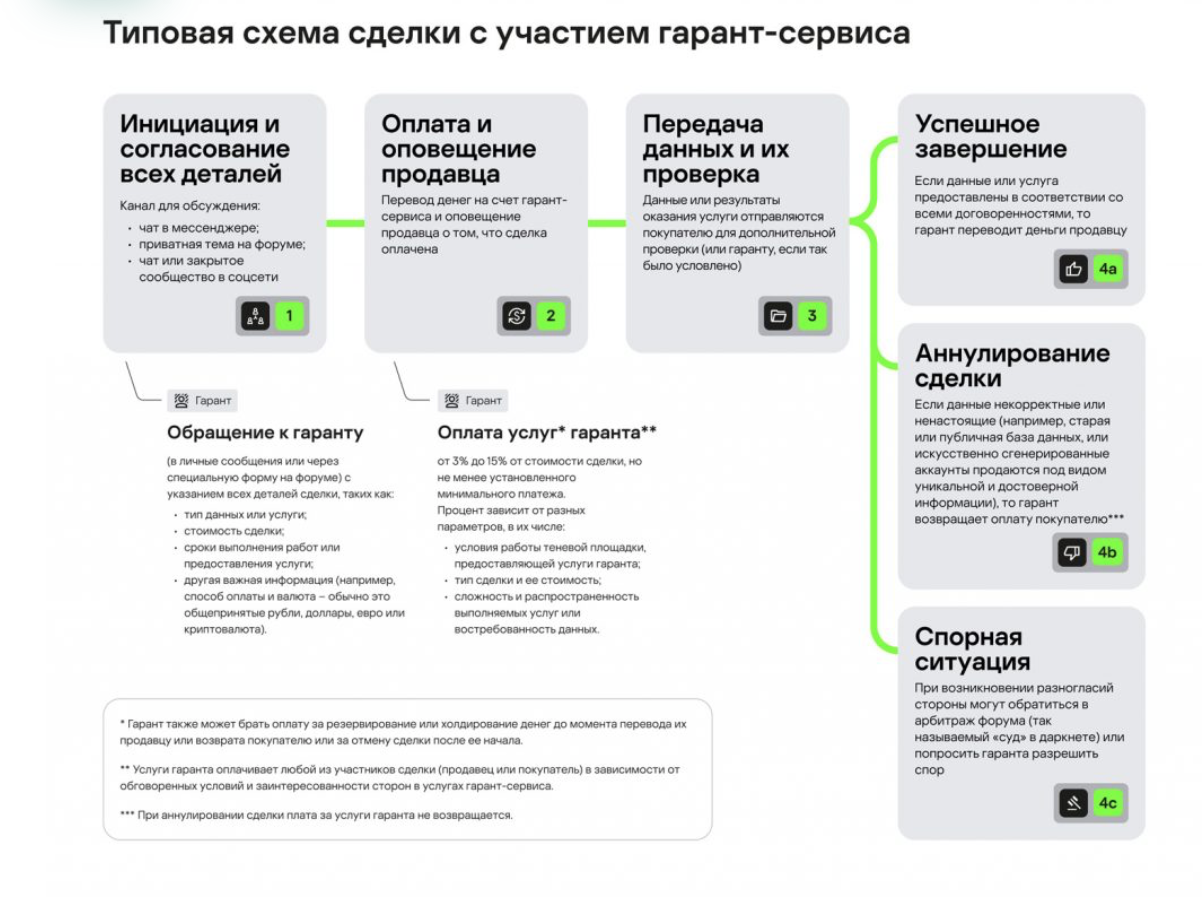
Эксперты Kaspersky проследили всю схему продаж в даркнете: от объявления до перевода денег и возможных споров.

Типовая последовательность сделки начинается с согласования деталей, поиска гаранта и оплаты его услуг. После проверки данных происходит или перевод денег продавцу с партнерского эскроу-счета, или аннулирование сделки и возврат суммы на счет покупателя.

Случаются и конфликты. К решению спорных ситуаций привлекается так называемый “независимый суд” дарквеба. Чаще всего арбитром выступает администратор теневого форума.


Формат жалобы в суд в даркнете тоже стандартизирован. Как правило, обращение включает информацию об участниках сделки, сумму, краткое описание ситуации и ожидания по решению. Также стороны отправляют выбранному арбитру доказательства своей правоты.

Kaspersky выяснили, что к услугам гарантов прибегают не только для заключения разовых сделок. Эскроу-агенты ищут и долгосрочных партнеров, а также помогают “хантить” сотрудников в дарк-бизнес.

При этом сорвать сделку может любая сторона: и продавец, и покупатель, и гарант, а также вовсе третьи лица. Они используют поддельные аккаунты и выдают себя за официальных представителей популярных площадок или гарантов.

Основной мотивацией соблюсти договоренности остается репутация в теневом сообществе.

Активность поиска независимых посредников в 2022 году снижалась, отмечают эксперты. Это произошло на фоне политического кризиса и общей нестабильности — эскроу-агенты предпочли затаиться на время или занялись поиском новых площадок. Но к концу года “кривая” снова резко забирает вверх, предупреждают специалисты.

Информация о том, как происходят сделки в дарквебе, поможет ИБ-специалистам проанализировать возможные угрозы для компаний, государственных структур или конкретных персон, уверены в Kaspersky. Зная, как работает теневой рынок данных, безопасники смогут находить информацию, находясь “под прикрытием”.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru