



Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

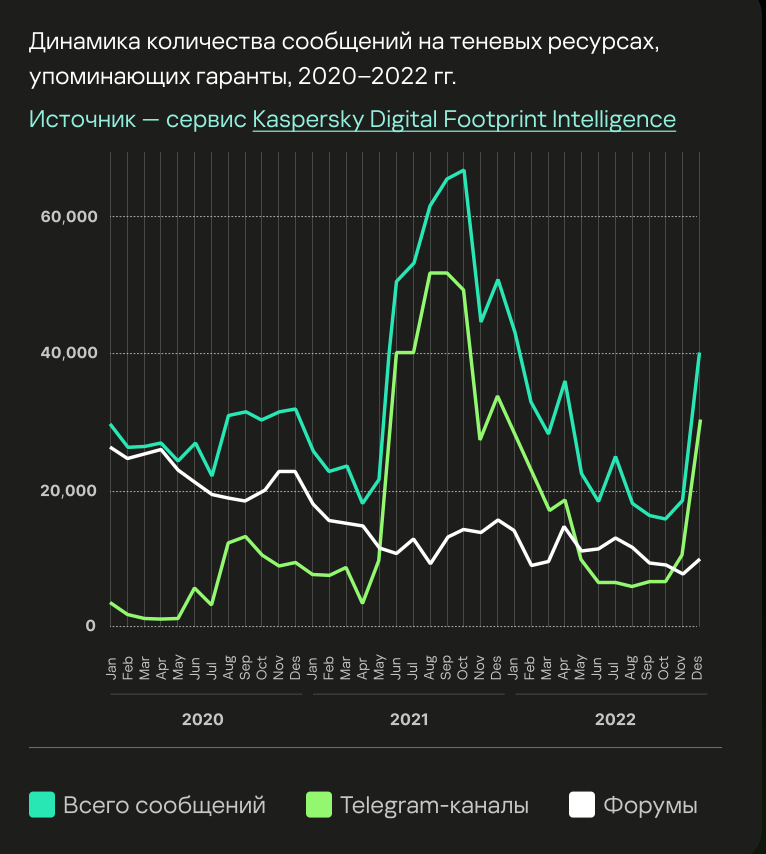
За последние два года упоминание эскроу-сервисов в дарквебе встречалось более миллиона раз. Пик поиска безопасного сопровождения “серой” сделки пришёлся на осень 2021-го. В прошлом году наблюдалось падение спроса — и новый взлёт к концу года.

Подробное исследование о ведении теневого бизнеса продаж украденных данных публикует Kaspersky. Эксперты изучали период с января 2020 года по декабрь 2022-го.

За это время упоминание эскроу-сервисов (независимых посредников сделок) встречалось в мировом дарквебе более 1 млн раз. Почти треть всех сообщений (313 тыс.) пришлась на 2022 год.

Активнее всего поиском гаранта чистоплотности “серой” сделки занимаются в Telegram.


“Сообщения с явным упоминанием эскроу-услуг составили 14% от общего количества постов, связанных со всеми сделками в дарквебе. Однако мы не можем утверждать, что этот процент соответствует действительности, так как часто киберпреступники обсуждают подробные условия уже в личной переписке”, — говорится в исследовании.

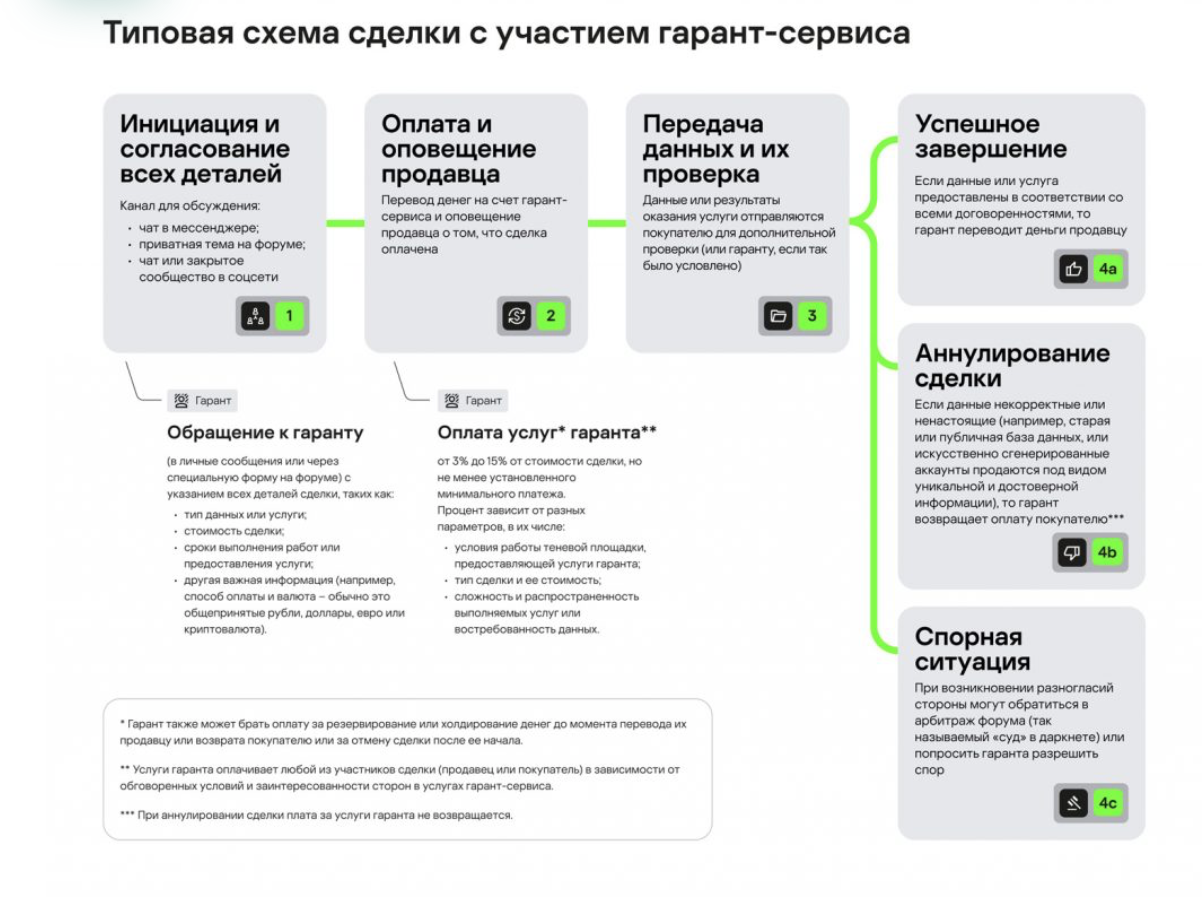
Эксперты Kaspersky проследили всю схему продаж в даркнете: от объявления до перевода денег и возможных споров.

Типовая последовательность сделки начинается с согласования деталей, поиска гаранта и оплаты его услуг. После проверки данных происходит или перевод денег продавцу с партнерского эскроу-счета, или аннулирование сделки и возврат суммы на счет покупателя.

Случаются и конфликты. К решению спорных ситуаций привлекается так называемый “независимый суд” дарквеба. Чаще всего арбитром выступает администратор теневого форума.


Формат жалобы в суд в даркнете тоже стандартизирован. Как правило, обращение включает информацию об участниках сделки, сумму, краткое описание ситуации и ожидания по решению. Также стороны отправляют выбранному арбитру доказательства своей правоты.

Kaspersky выяснили, что к услугам гарантов прибегают не только для заключения разовых сделок. Эскроу-агенты ищут и долгосрочных партнеров, а также помогают “хантить” сотрудников в дарк-бизнес.

При этом сорвать сделку может любая сторона: и продавец, и покупатель, и гарант, а также вовсе третьи лица. Они используют поддельные аккаунты и выдают себя за официальных представителей популярных площадок или гарантов.

Основной мотивацией соблюсти договоренности остается репутация в теневом сообществе.

Активность поиска независимых посредников в 2022 году снижалась, отмечают эксперты. Это произошло на фоне политического кризиса и общей нестабильности — эскроу-агенты предпочли затаиться на время или занялись поиском новых площадок. Но к концу года “кривая” снова резко забирает вверх, предупреждают специалисты.

Информация о том, как происходят сделки в дарквебе, поможет ИБ-специалистам проанализировать возможные угрозы для компаний, государственных структур или конкретных персон, уверены в Kaspersky. Зная, как работает теневой рынок данных, безопасники смогут находить информацию, находясь “под прикрытием”.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru