


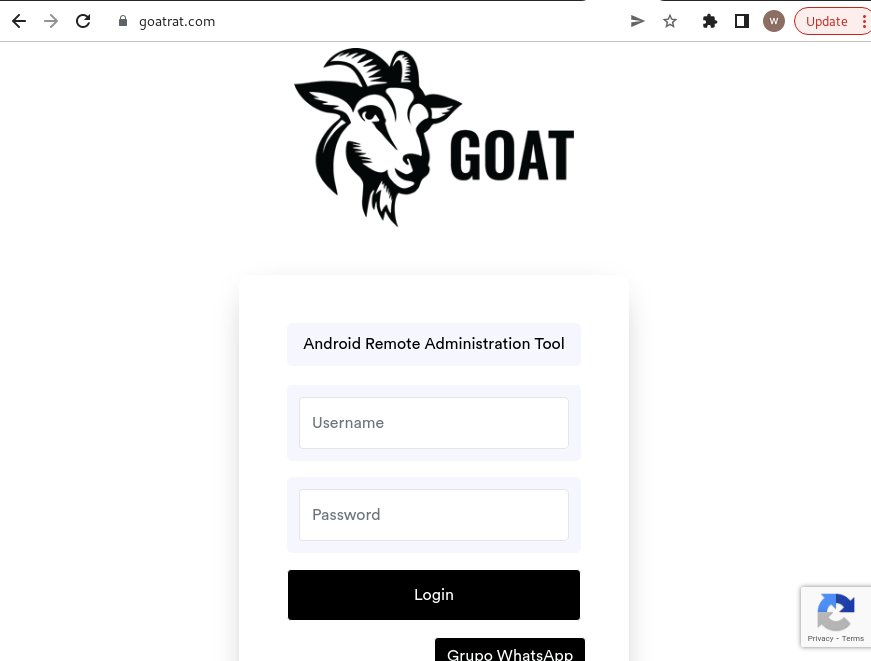

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru