



NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

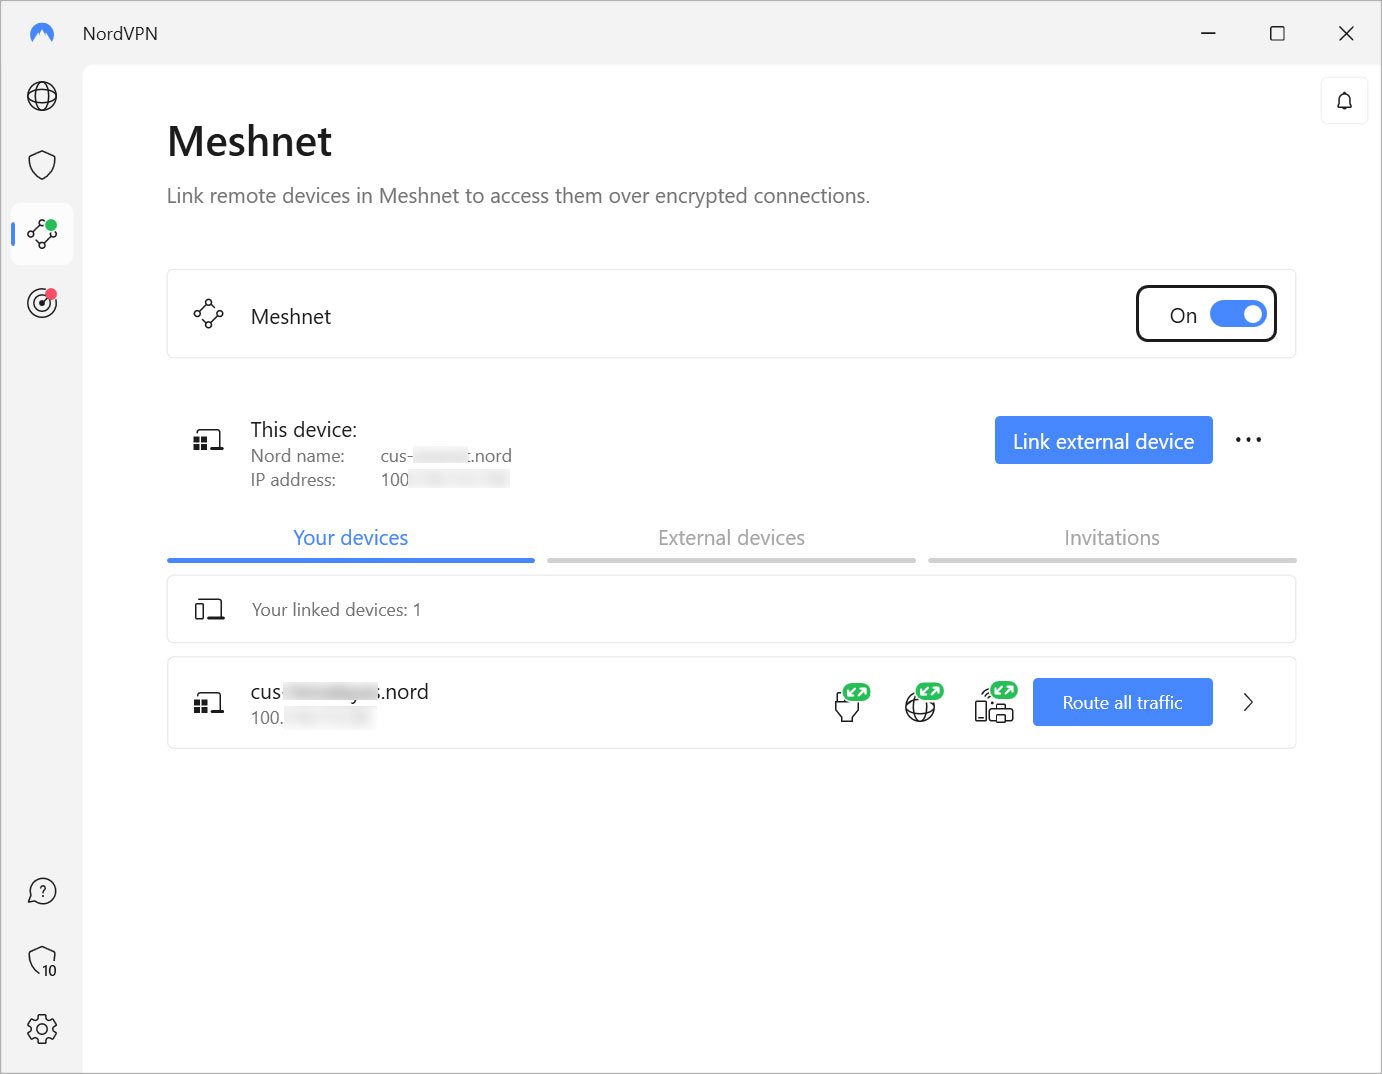
Разработчики NordVPN сделали общедоступной функцию частного туннеля Meshnet для владельцев компьютеров на Windows, macOS и Linux. Воспользоваться Meshnet теперь могут даже те, у кого нет подписки на NordVPN.

NordVPN впервые запустила Meshnet в июне 2022 года, тогда это была платная функция. С её помощью пользователи могут создать частные зашифрованные туннели между доверенными устройствами и передавать трафик от одного девайса другому. Таким образом, появилась возможность поднимать собственные VPN-серверы.

Meshnet позволяет маршрутизировать сетевой трафик со смартфона через домашний компьютер, когда вы, например, находитесь в отпуске. В этом случае всё будет выглядеть так, будто пользователь выходит в Сеть из своей привычной локации.

Трафик юзера также можно провести через защищённый туннель и направить на устройство родственника или друга. В этом случае они должны использовать приложение Meshnet, а пользователь должен пригласить их в Mesh.


Функциональность помогает пользователям обходить геоблокировки при использовании незащищённых или подозрительных точек Wi-Fi. Более того, Meshnet позволяет получить доступ к внутренним устройствам, пока вы путешествуете.

Для этого достаточно будет установить NordVPN на основной компьютер и одновременно на выездной лэптоп, а также сконфигурировать их на использование в едином Mesh.

«Решение открыть Meshnet пришло легко: нам не нужно для этого разрабатывать новые системы и инвестировать больше, чем мы уже вложили», — пишут представители NordVPN в официальном заявлении.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru