



Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

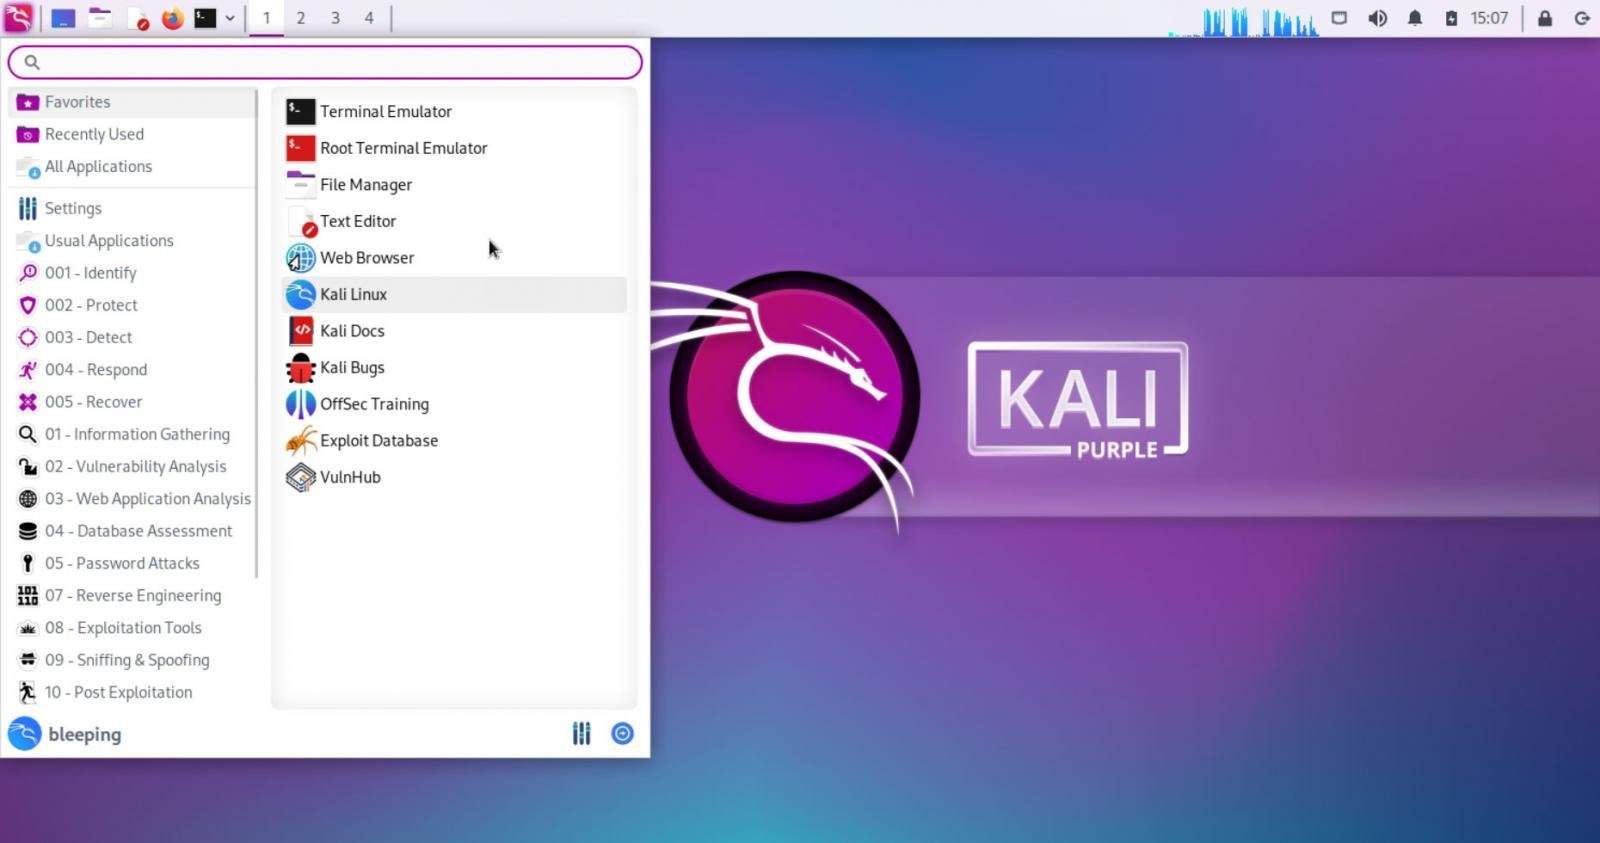
Offensive Security выпустила первый серьёзный релиз Kali Linux в 2023 году, получивший номер 2023.1. В честь 10-летия дистрибутива разработчики запустили проект «Kali Purple», предназначенный для синих и фиолетовых команд (Blue и Purple Team).

Помимо Kali Purple, можно отметить ещё три важных нововведения, которые разработчики реализовали в честь юбилея:

  • Восемь новых инструментов.
  • Предупреждения об изменениях Python.
  • Обновлённые темы Kali.

Новый проект Kali Purple специально готовился под специалистов в области кибербезопасности, занимающихся защитой систем от потенциальных атак. Сами разработчики пишут по этому поводу следующее:

«На протяжении многих лет мы совершенствовали так называемую наступательную безопасность. Но теперь мы входим в новую эру защиты. На данный момент “Kali Purple“ находится на начальном этапе разработки, потребуется время, чтобы полностью сформировать этот проект».

«Тем не менее вы уже можете наблюдать, в каком направлении движется Kali. Более того, вы можете принять участие в нашем развитии».

Kali Purple уже включает в себя более 100 инструментов, среди которых есть Malcolm, Surricata, Arkime, TheHive и Zeek. Посвящённая дистрибутиву Wiki-страница поможет всем заинтересованным специалистам начать работать с Kali Purple.


Вы можете скачать Kali Purple в виде ISO-образа по этой ссылке.

Пройдёмся также по новым инструментам, которые представили в Kali 2023.1:

  • Arkime — инструмент с открытым исходным кодом для поиска и захвата пакетов.
  • CyberChef — позволяет анализировать, расшифровывать, деобфусцировать и декодировать данные (онлайн-версию можно найти здесь).
  • DefectDojo — тулза, обеспечивающая оркестрацию и управление уязвимостями в приложениях.
  • Dscan — вариация Nmap, позволяющая проводить перечисление распределенной сети.
  • Kubernetes-Helm — платформа с открытым исходным кодом для управления пакетом Kubernetes.
  • PACK2 — утилита для анализа и взлома паролей.
  • Redeye — помогает управлять данными в процессе тестирования на проникновение (пентест).
  • Unicrypto — унифицированный интерфейс для некоторых криптоалгоритмов.
Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru