



Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

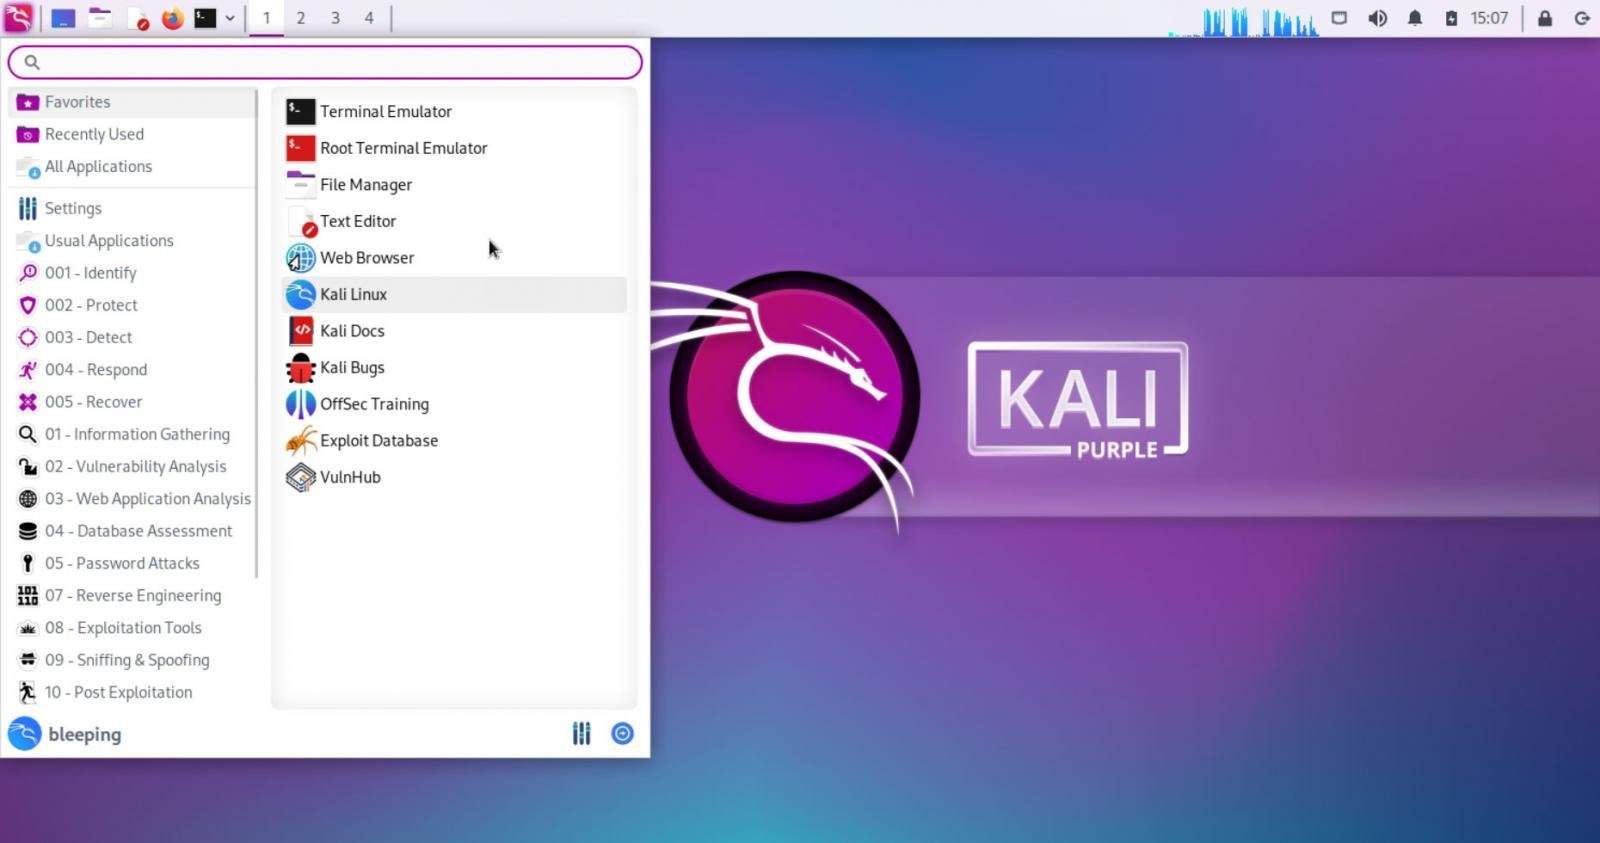
Offensive Security выпустила первый серьёзный релиз Kali Linux в 2023 году, получивший номер 2023.1. В честь 10-летия дистрибутива разработчики запустили проект «Kali Purple», предназначенный для синих и фиолетовых команд (Blue и Purple Team).

Помимо Kali Purple, можно отметить ещё три важных нововведения, которые разработчики реализовали в честь юбилея:

  • Восемь новых инструментов.
  • Предупреждения об изменениях Python.
  • Обновлённые темы Kali.

Новый проект Kali Purple специально готовился под специалистов в области кибербезопасности, занимающихся защитой систем от потенциальных атак. Сами разработчики пишут по этому поводу следующее:

«На протяжении многих лет мы совершенствовали так называемую наступательную безопасность. Но теперь мы входим в новую эру защиты. На данный момент “Kali Purple“ находится на начальном этапе разработки, потребуется время, чтобы полностью сформировать этот проект».

«Тем не менее вы уже можете наблюдать, в каком направлении движется Kali. Более того, вы можете принять участие в нашем развитии».

Kali Purple уже включает в себя более 100 инструментов, среди которых есть Malcolm, Surricata, Arkime, TheHive и Zeek. Посвящённая дистрибутиву Wiki-страница поможет всем заинтересованным специалистам начать работать с Kali Purple.


Вы можете скачать Kali Purple в виде ISO-образа по этой ссылке.

Пройдёмся также по новым инструментам, которые представили в Kali 2023.1:

  • Arkime — инструмент с открытым исходным кодом для поиска и захвата пакетов.
  • CyberChef — позволяет анализировать, расшифровывать, деобфусцировать и декодировать данные (онлайн-версию можно найти здесь).
  • DefectDojo — тулза, обеспечивающая оркестрацию и управление уязвимостями в приложениях.
  • Dscan — вариация Nmap, позволяющая проводить перечисление распределенной сети.
  • Kubernetes-Helm — платформа с открытым исходным кодом для управления пакетом Kubernetes.
  • PACK2 — утилита для анализа и взлома паролей.
  • Redeye — помогает управлять данными в процессе тестирования на проникновение (пентест).
  • Unicrypto — унифицированный интерфейс для некоторых криптоалгоритмов.
Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru