



Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

На ландшафте киберугроз появился новый Golang-ботнет, заражающий веб-серверы, на которых запущены phpMyAdmin, MySQL, FTP и Postgres. Вредонос, получивший имя GoBruteforcer, сканирует Сеть, пытаясь найти уязвимые установки.

Первыми на GoBruteforcer обратили внимание исследователи из команды Unit 42 (принадлежит Palo Alto Networks). По их словам, ботнет совместим с архитектурами x86, x64 и ARM. Как можно понять из имени зловреда, он пытается брутфорсить *nix-девайсы, используя слабые связки «логин-пароль».

«Для запуска зловреду нужно соблюсти ряд условий в системе жертвы. Например, ему требуются специальные аргументы и установленные службы (со слабыми паролями)», — объясняют специалисты.

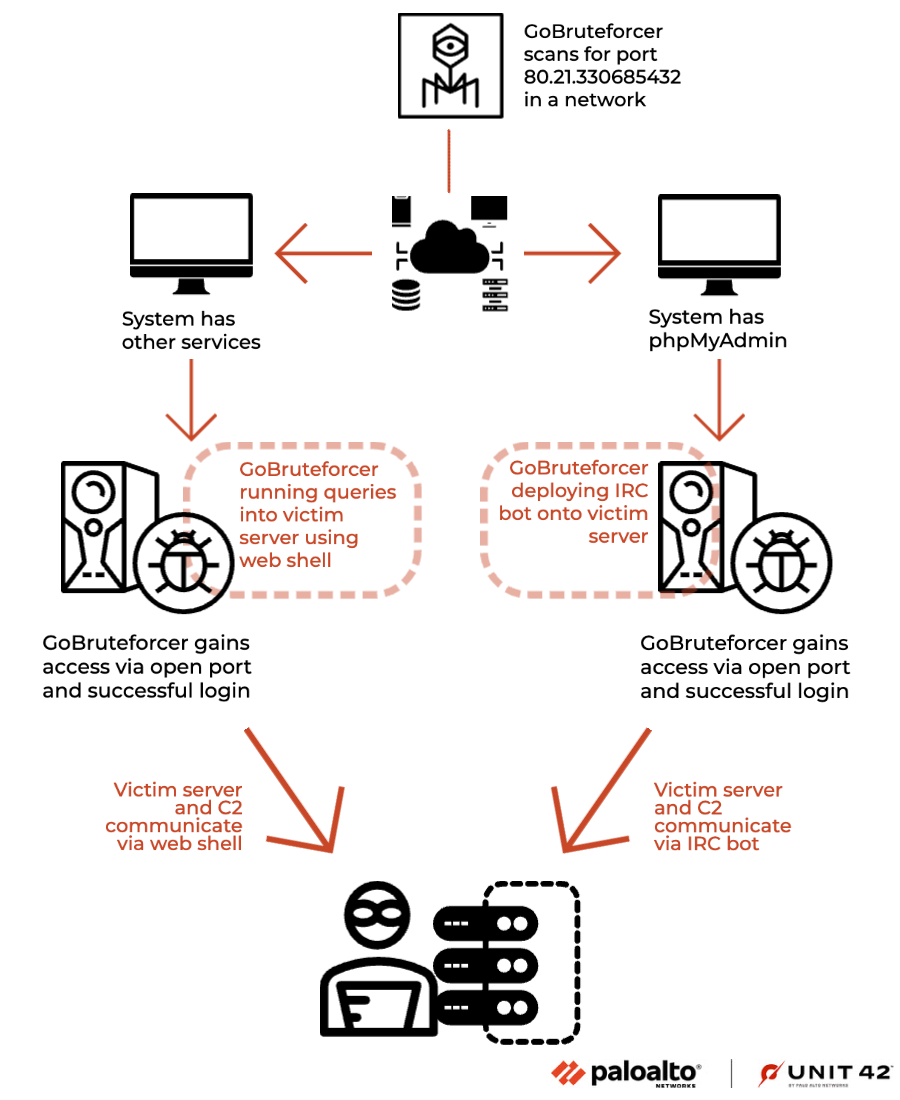
Для каждого найденного IP-адреса GoBruteforcer сканирует наличие служб phpMyAdmin, MySQL, FTP и Postgres. Если он обнаруживает открытый порт, принимающий соединения, будет попытка войти с помощью жёстко заданных в коде учётных данных.

После успешного входа ботнет разворачивает IRC-бота на скомпрометированных системах phpMyAdmin и веб-шелл PHP, если установлены другие атакуемые службы. На следующем этапе GoBruteforcer пытается достучаться до командного сервера и ждёт инструкций.


Эксперты считают, что GoBruteforcer находится в стадии доработки. Скорее всего, авторы вредоноса научат своё детище обходить защитные решения и ещё успешнее атаковать веб-серверы. Таким образом, вектор проникновения и пейлоады скоро могут измениться.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru