



Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

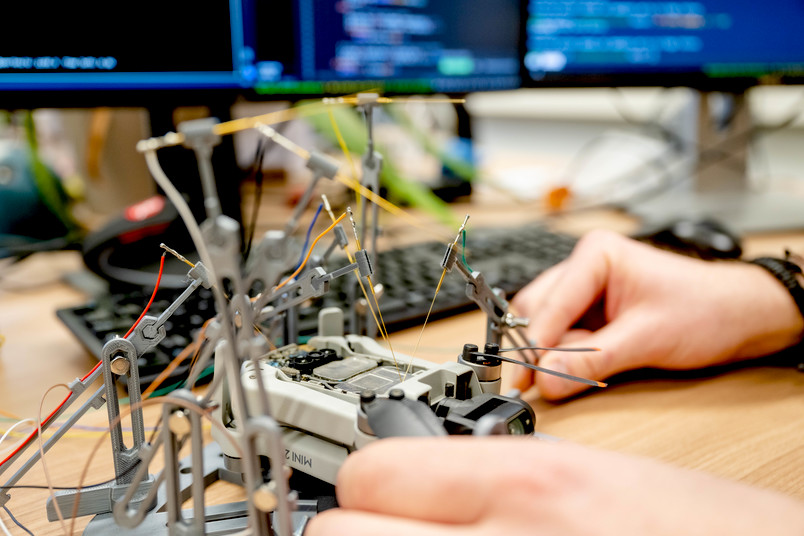
В некоторых моделях дронов DJI найдены серьёзные уязвимости, позволяющие модифицировать критические идентификационные данные (например, серийный номер), а также обойти защитные механизмы и выдать геолокацию оператора.

В отдельных случаях эксплуатация выявленных уязвимостей может позволить злоумышленнику удалённо приземлить устройство. Информацию о проблемах представили специалисты Рурского университета на симпозиуме Network and Distributed System Security.

Исследователи проинформировали представителей DJI о 16 уязвимостях. В настоящее время вендор уже устранил баги.

В ходе анализа специалисты проверяли разные категории дронов: маленькие модели DJI Mini 2, среднего размера Air 2 и крупные Mavic 2. Позже добавился и Mavic 3.


Исследователи «скормили» прошивке дронов огромное количество случайных входных данных и проверили, какие модели не смогут переварить это и позволят изменить важные данные вроде серийного номера. Другими словами, эксперты использовали фаззинг.

«После подключения дрона к ноутбуку мы первым делом выяснили, как можно взаимодействовать с устройствами и какие интерфейсы для этого доступны. Оказалось, что большая часть взаимодействия происходит через протокол DUML, отправляющий команды дрону в виде пакетов», — объясняют специалисты.

Фаззер позволил специалистам сгенерировать пакеты данных DUML, отправить их дрону и оценить, какой ввод привёл к сбою в работе софтовой составляющей устройства.

«Тем не менее не все уязвимости приводили к сбою. Отдельные бреши приводили к изменениям данных вроде серийного номера», — пишут исследователи.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru