



Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

В некоторых моделях дронов DJI найдены серьёзные уязвимости, позволяющие модифицировать критические идентификационные данные (например, серийный номер), а также обойти защитные механизмы и выдать геолокацию оператора.

В отдельных случаях эксплуатация выявленных уязвимостей может позволить злоумышленнику удалённо приземлить устройство. Информацию о проблемах представили специалисты Рурского университета на симпозиуме Network and Distributed System Security.

Исследователи проинформировали представителей DJI о 16 уязвимостях. В настоящее время вендор уже устранил баги.

В ходе анализа специалисты проверяли разные категории дронов: маленькие модели DJI Mini 2, среднего размера Air 2 и крупные Mavic 2. Позже добавился и Mavic 3.


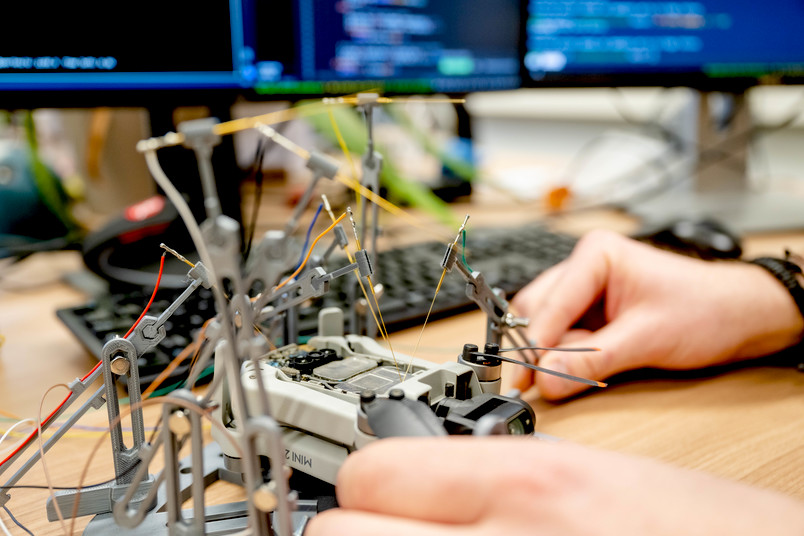
Исследователи «скормили» прошивке дронов огромное количество случайных входных данных и проверили, какие модели не смогут переварить это и позволят изменить важные данные вроде серийного номера. Другими словами, эксперты использовали фаззинг.

«После подключения дрона к ноутбуку мы первым делом выяснили, как можно взаимодействовать с устройствами и какие интерфейсы для этого доступны. Оказалось, что большая часть взаимодействия происходит через протокол DUML, отправляющий команды дрону в виде пакетов», — объясняют специалисты.

Фаззер позволил специалистам сгенерировать пакеты данных DUML, отправить их дрону и оценить, какой ввод привёл к сбою в работе софтовой составляющей устройства.

«Тем не менее не все уязвимости приводили к сбою. Отдельные бреши приводили к изменениям данных вроде серийного номера», — пишут исследователи.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru