



Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Файлы в формате Microsoft OneNote завоёвывают популярность у киберпреступников. Те с их помощью распространяют вредоносные программы и проникают в корпоративные сети. Эксперты рассказали о методах защиты от этого вида киберугрозы.

В января ряд исследователей уже предупреждал пользователей о вложениях в формате OneNote, которые всё чаще используются при рассылке фишинговых писем. В ходе таких кампаний атакующие пытаются установить вредонос, открывающий доступ к устройству.

Причина, по которой злоумышленники перешли на Microsoft OneNote, тоже достаточно интересна: после того как Microsoft устранила вектор доставки зловредов через макросы в Office, преступники сначала приспособились к использованию ISO- и VHD-вложений, а потом перешли на OneNote.

В новом способе есть свои преимущества для атакующих. Например, даже если потенциальная жертва не пользуется OneNote, при открытии соответствующего файла запустится именно этот софт, поскольку он входит в пакет Microsoft Office.

Тем не менее у специалистов есть несколько советов, которые помогут защитить личный компьютер или корпоративную сеть от фишинга с помощью Microsoft OneNote. Первое, что можно сделать — заблокировать файлы с расширением .one в настройках почтового сервера или шлюза безопасности.

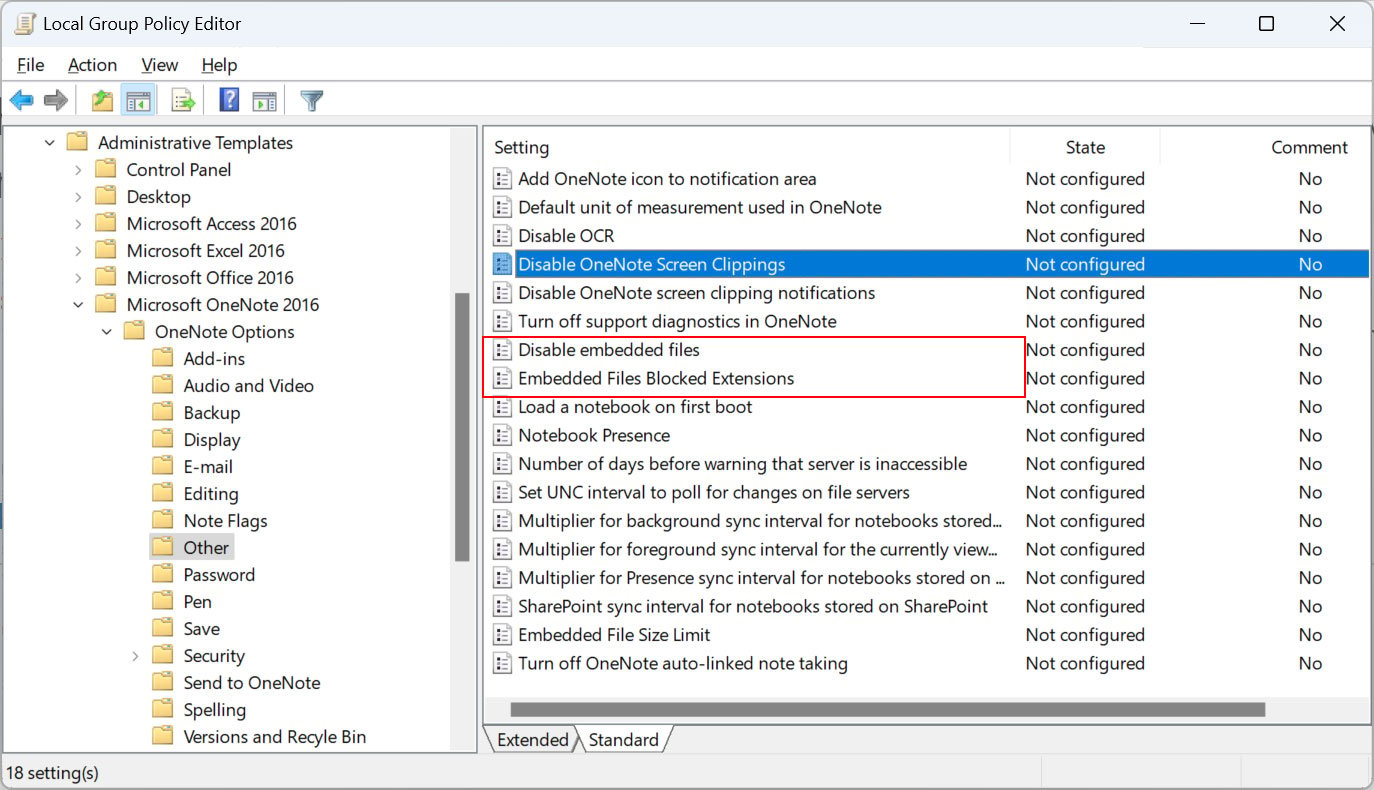
Если первый способ не годится, можно настроить групповые политики Microsoft Office на ограничение запуска встроенных вложений в Microsoft OneNote. Для этого нужно установить шаблоны групповых политик Microsoft 365 / Microsoft Office, а после этого настроить соответствующие значения опций «Disable embedded files» и «Embedded Files Blocked Extensions».


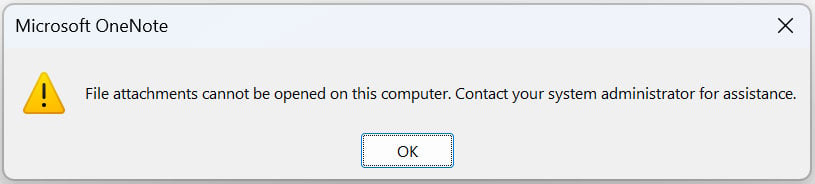
«Disable embedded files» (Отключить встроенные файлы) — наиболее ограничительная настройка, она запрещает запускаться всем встроенным OneNote-файлам. Если у вас нет потребности использовать эту функциональность, рекомендуется ограничить запуск.


«Embedded Files Blocked Extensions» (Заблокированные расширения встроенных файлов) — менее жёсткая групповая политика, но при этом она защищает не так хорошо, как первая. Фактически с помощью этой настройки вы можете сформировать список расширений встроенных файлов, открытие которых будет блокироваться в документах Microsoft OneNote.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru